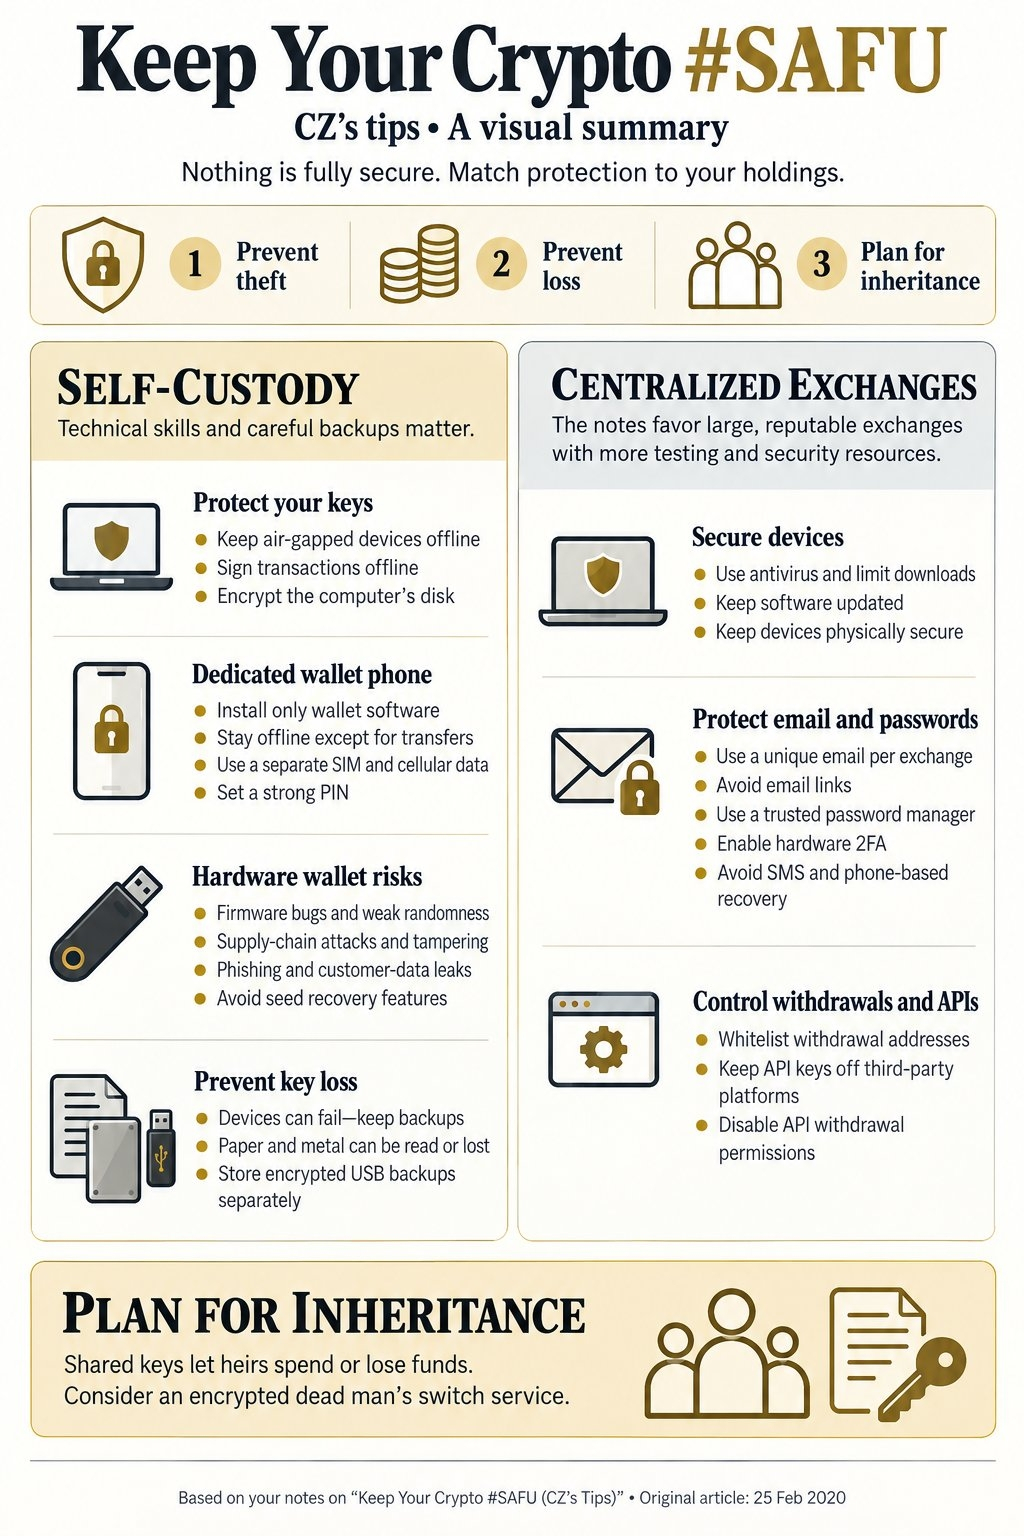


El fundador de Binance y exdirector ejecutivo Changpeng Zhao (CZ) compartió en X una guía resumida sobre seguridad cripto. Explicó que preparó esta versión abreviada tras darse cuenta de que su publicación original en el blog de Binance sobre cómo mantener las criptomonedas «#SAFU» en 2026 era demasiado larga y redundante. Su consejo principal: adaptar las medidas de seguridad al valor de tus activos y a tus conocimientos técnicos, atendiendo a tres prioridades: prevenir los robos, evitar las pérdidas accidentales y prever la herencia. Sobre la autocustodia, señaló que las claves privadas autorizan el acceso a los fondos y que las frases semilla generan esas claves; por tanto, quien obtenga unas u otras puede controlar las criptomonedas asociadas. La autocustodia requiere dispositivos seguros, copias de respaldo fiables y un plan de recuperación viable.
Para evitar el robo de claves, recomendó usar un ordenador exclusivo y sin conexión para almacenar las claves y firmar transacciones; instalar software únicamente desde fuentes oficiales mediante medios extraíbles limpios; analizar las descargas en busca de malware; cifrar el disco; restablecer un teléfono exclusivo antes de instalar la billetera y mantenerlo sin conexión con un código de acceso seguro; y usar billeteras de hardware de fabricantes consolidados. También aconsejó verificar en el dispositivo las direcciones de destino antes de aprobar transferencias, proteger las copias de seguridad con el mismo cuidado que el dispositivo y tener presente que las billeteras de hardware siguen siendo vulnerables a fallos de software, ataques físicos y copias de seguridad inseguras. Para evitar perder las claves, aconsejó tener varias copias de seguridad protegidas en ubicaciones distintas: el papel es fácil de usar, pero puede dañarse o perderse, admite errores de transcripción y puede ser leído por personas no autorizadas; el metal es más resistente, pero otros también pueden leerlo; y las unidades USB cifradas permiten guardar copias en lugares geográficamente separados, aunque requieren un cifrado robusto y conocimientos técnicos. Advirtió que no se deben guardar fotografías ni capturas de pantalla de las claves, pues podrían sincronizarse con cuentas en la nube. Para la herencia, sugirió facilitar un proceso de recuperación sin exponer innecesariamente los fondos durante la vida de uno y señaló que compartir las claves permite a los destinatarios disponer de los fondos de inmediato, mientras que guardarlas con un intermediario conlleva riesgos similares. Un mecanismo de hombre muerto puede enviar instrucciones tras un periodo prolongado de inactividad, pero conviene investigarlo y probarlo primero. Las instrucciones de recuperación deben cifrarse para el destinatario previsto —por ejemplo, con su clave pública PGP— en vez de dejarse sin cifrar en mensajes programados.
En cuanto a los exchanges centralizados, CZ dijo que estos gestionan la custodia y la infraestructura, pero que los usuarios siguen siendo responsables de la seguridad de sus cuentas. Instó a evaluar la reputación, los recursos de seguridad, las prácticas de prueba y la sostenibilidad del modelo de negocio; a desconfiar de los incentivos inusualmente generosos o de las fuentes de ingresos poco claras; y a reconocer que la custodia en un exchange implica riesgo de contraparte. Entre sus 11 medidas para proteger las cuentas, recomendó usar una dirección de correo electrónico distinta para cada exchange y protegerla con una autenticación de dos factores sólida, preferiblemente mediante una llave de seguridad de hardware; evitar la recuperación de cuentas por teléfono, que podría exponerlas a ataques de intercambio de SIM; usar contraseñas únicas guardadas en un administrador de contraseñas protegido; incluir las direcciones de retiro en una lista de permitidas; mantener privadas las claves de API; completar la verificación de identidad para facilitar la comprobación de titularidad y los trámites de herencia; proteger físicamente los dispositivos; y evitar el phishing accediendo a los exchanges mediante marcadores de confianza o escribiendo cuidadosamente sus direcciones, sin introducir nunca credenciales tras abrir enlaces no solicitados y actuando con cautela ante contactos inesperados de personas que afirmen trabajar para un exchange. Para concluir, aconsejó elegir una combinación de modalidades de custodia y distribuir los fondos entre exchanges y billeteras personales según la capacidad técnica, las prácticas de seguridad y las necesidades de acceso de cada uno. La autocustodia exige proteger y recuperar las claves de forma independiente; la custodia en un exchange requiere confiar en el proveedor y proteger rigurosamente la cuenta; y una billetera independiente puede permitir el acceso durante el mantenimiento del exchange.