
Me propuse encontrar un único dato: quién puede añadir un nuevo banco a una Rayls Private Network. La primera respuesta que encontré resultó ser correcta, pero incompleta; la pieza que faltaba estaba en una página que los motores de búsqueda no indexan.
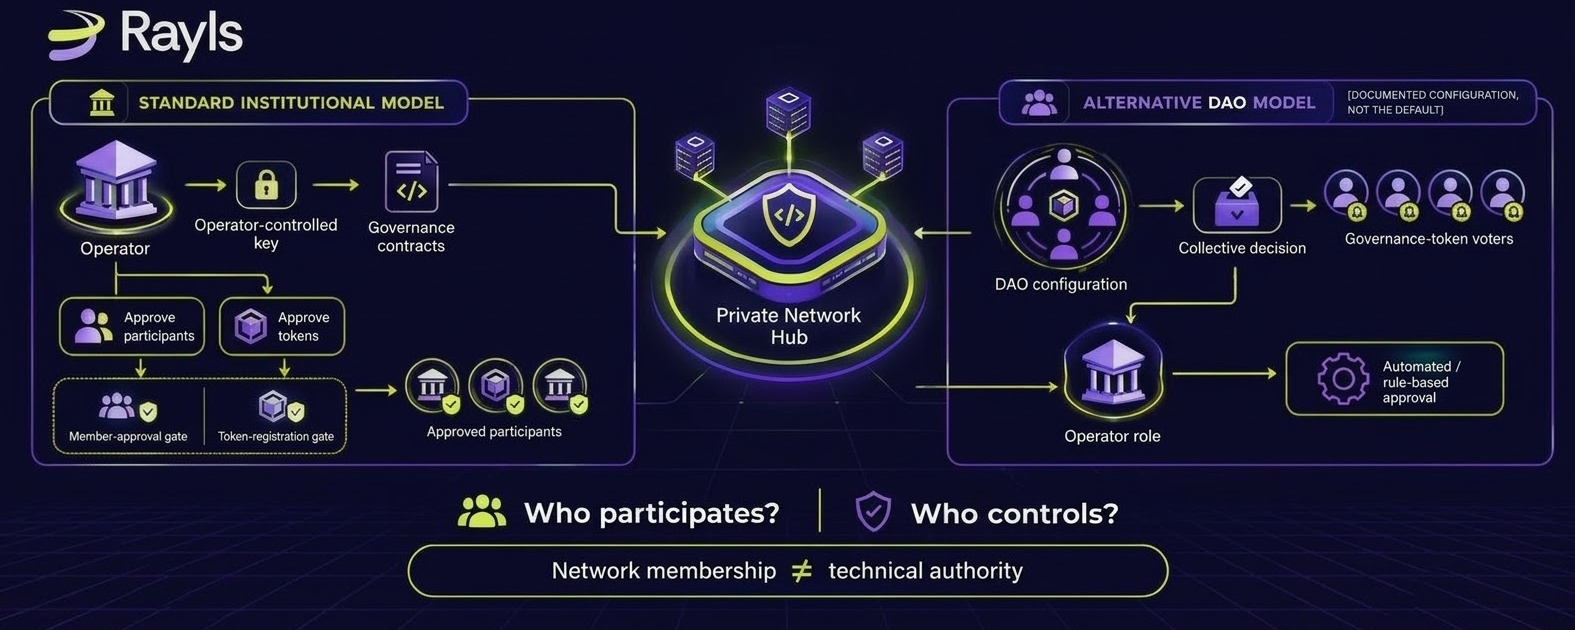
La descripción general de Sovereign de Rayls, actualizada el 17 de septiembre de 2026, describe una Rayls Private Network como «con permisos, gobernada por las instituciones participantes». En plural. En cambio, la página específica sobre roles de Rayls no deja lugar a dudas sobre quién dirige realmente una: «El Operador es la autoridad de la Private Network. Instala la Private Network y es el único que tiene el poder de hacer cumplir la gobernanza».
Ambas páginas están actualizadas. Ninguna enlaza a la otra ni matiza lo que dice. Todo lo que aparece en este párrafo es una descripción que Rayls hace de su propio sistema en prosa: una fuente válida, pero que sigue siendo una afirmación del proveedor sobre sí mismo, aún no contrastada con algo que funcione de forma independiente de esa prosa.
Qué dice la documentación sobre las facultades del Operador
La página de roles enuncia esa autoridad en un recuadro de advertencia específico, no oculta en el texto habitual: solo la clave privada del propio Operador puede ejecutar actualizaciones del contrato inteligente de Operador de la Red Privada. Una clave, una parte, destacado expresamente.
La guía de configuración de Rayls para añadir un nuevo participante identifica directamente esa clave. La variable de entorno es PRIVATE_KEY_SYSTEM, descrita como la clave privada usada para desplegar los contratos del Hub, «conocida por el Operador de la Red Privada». Los requisitos previos de la misma guía exigen que los contratos de gobernanza ya estén desplegados por quien tuviera primero esa clave, antes de que se pueda añadir a cualquier otra persona. La página de roles enumera cinco métodos de gobernanza que habilita esa clave: aprobar o rechazar el registro de miembros, aprobar o rechazar el registro de tokens, asignar roles a los miembros, congelar miembros y consultar el sistema de pruebas que mantiene la coherencia del libro de contabilidad. En ninguna parte de esa documentación se dice que alguno de los cinco requiera una votación entre los miembros existentes. Puedo confirmar esa ausencia en la documentación que he leído; por sí sola, no demuestra que no pueda existir un mecanismo de ese tipo que no esté documentado.
Qué se puede verificar de forma independiente más allá de la documentación
La prosa puede reescribirse sin previo aviso. El código, una vez desplegado, es más difícil de cambiar discretamente, así que vale la pena preguntarse si algo de esto se puede verificar en ese nivel, en lugar de confiar sin más en la descripción de Rayls.
Hay una vía pública para comprobarlo. Rayls mantiene un repositorio de código abierto, rayls-sovereign-contracts, que, según la descripción de su propia página de GitHub, abarca «nodos de privacidad, un Hub de Red Privada y mensajería entre cadenas que preserva la privacidad mediante Enygma». Está escrito en Solidity bajo la licencia Apache 2.0 y tiene cuatro colaboradores enumerados. Su existencia es, por sí misma, un dato importante: la lógica de gobernanza del Hub está implementada en contratos inteligentes, en lugar de consistir en una política interna de backend que el proveedor pudiera modificar unilateralmente y en silencio. Esto supone un modelo de confianza sustancialmente distinto de «porque lo dice la empresa». Para confirmarlo en el código, y no en la prosa, habría que descargar el código fuente real del contrato y comprobar si incluye un modificador explícito que limite las operaciones al Operador, como describe la página de roles. Esa comprobación no se ha realizado aquí.
El repositorio es público, así que sigue estando disponible para quien quiera ejecutarlo directamente. Nada de lo anterior debe interpretarse como una afirmación sobre lo que dice el código, sino únicamente sobre lo que dice la documentación.
Ponerlo a prueba con el ejemplo práctico de Rayls
Rayls publica sus propios ejemplos prácticos en una página marcada como noindex en sus metadatos, lo que significa que no aparecerá en los motores de búsqueda aunque esté activa y contenga documentación actualizada.
El primer ejemplo práctico es exactamente el caso que vale la pena analizar: un banco central que configura una red nacional de CBDC. El primer paso, en palabras de Rayls, indica que el banco «se asigna a sí mismo como Operador de la Red Privada y usa su clave privada “maestra” para desplegar los contratos inteligentes de gobernanza». En el tercer paso, ese mismo banco aprueba su propio nodo de emisión como Emisor. El cuarto paso asigna a cada banco comercial el rol inferior de Participante, porque, según indica la página, solo el banco central debería poder emitir la moneda. Un segundo ejemplo práctico —una plataforma de intercambio de bonos tokenizados gestionada por un registrador de plataforma— sigue la misma estructura: el registrador instala la red, se asigna el rol de Operador con su propia clave maestra y luego aprueba a cada banco comercial, uno por uno.
Si se aplica la descripción plural a cualquiera de los dos casos, falla de la misma manera. Un banco central no despliega conjuntamente su contrato de gobernanza con los bancos comerciales que todavía no ha admitido, y un registrador de plataforma no pide permiso al primer banco antes de aprobar al segundo.
Dónde sí encaja la descripción plural
Los ejemplos de Rayls no se limitan a dos, y el tercero es el que complica una conclusión tajante.
La misma página sobre opciones de diseño describe una tercera configuración: una red privada para un mercado de NFT gestionada por una organización autónoma descentralizada, en la que las decisiones sobre la membresía y el registro de tokens se rigen por normas votadas por los titulares de tokens de gobernanza, en lugar de quedar a discreción de una institución determinada; además, el propio texto de Rayls afirma que el diseño funciona sin que una entidad o persona tenga el control de lo que se permite hacer.
El mecanismo que se documenta en los dos primeros ejemplos se mantiene intacto aquí, al menos según lo que describe la documentación. El contrato inteligente del Operador, la clave única de despliegue, los registros de miembros y tokens: nada en la página sobre opciones de diseño sugiere que dejen de existir en el caso de la DAO. Solo cambia una cosa: quién o qué ocupa el puesto de Operador. Esa parte es mi propia interpretación arquitectónica, no una afirmación explícita de la página de Rayls. La página sobre opciones de diseño describe el resultado —una DAO que vota las normas de gobernanza, sin que ninguna entidad individual tenga el control—, pero no explica el mecanismo técnico exacto que sitúa a una DAO en el rol de Operador. Dado que la página de roles no describe ninguna otra vía para obtener autoridad de Operador aparte de poseer esa única clave, la interpretación más coherente es que una dirección de contrato de votación o multifirma ocupa el lugar que ocupa la dirección del propio banco central en los dos primeros ejemplos.
La documentación de Rayls no lo dice con esas palabras; es una inferencia que encaja con los elementos documentados. Si esa interpretación es correcta, la formulación plural deja de ser una expresión de marketing imprecisa y pasa a ser una descripción razonablemente fiel de ese despliegue específico, aunque no sea la estructura de ninguno de los dos ejemplos institucionales de Rayls.
Esto importa para determinar con qué amplitud debe interpretarse la corrección. Sería exagerado decir que la documentación de Rayls nunca describe el control colectivo: el ejemplo de la DAO demuestra que sí lo hace, de forma explícita y por su nombre. También sería exagerado considerar que ese ejemplo representa lo que Rayls desarrolla para bancos y bancos centrales, que son el público al que pretenden dirigirse el ejemplo práctico del propio resumen y este artículo.
Dónde aparece este patrón en otros lugares
La misma brecha entre el encuadre y el mecanismo aparece en otros proveedores de libros de contabilidad permisionados, no solo en Rayls.
La documentación de Corda de R3 utiliza un título casi idéntico para el caso predeterminado: el Operador de Red, que «incorpora participantes a una red empresarial», según el glosario de la propia R3. La documentación sobre arquitectura de Corda nombra directamente el mecanismo asociado a ese título: «necesitas un certificado del operador de la red para unirte». En el despliegue estándar de Corda, el certificado lo emite una sola parte; no es una votación registrada entre los participantes existentes.
Hyperledger Besu —el software que Rayls recomienda para ejecutar el propio Hub— documenta una estructura idéntica, de configuración predeterminada con una excepción, dentro de un mismo proyecto. Sus páginas de conceptos describen la gestión de permisos como algo que requiere una red de confianza distribuida entre los participantes. Su documentación práctica es más tajante: «solo las cuentas de administrador pueden añadir o quitar nodos de la lista de permisos», y esas direcciones de administrador se configuran una sola vez, como parámetro de despliegue escrito en el archivo genesis de la red, por quien despliega primero el contrato de gestión de permisos. Las tres plataformas establecen por defecto una sola clave en su despliegue estándar documentado. El tercer ejemplo de Rayls es la prueba más clara aquí de que, por diseño, es posible crear en otro lugar una estructura más distribuida, si se construye deliberadamente un mecanismo de votación en el rol de Operador en vez de asignárselo a una sola institución.
Entonces, ¿cuál de las dos descripciones es cierta?
Ambas cosas, referidas a aspectos distintos.
La formulación plural describe correctamente a quién va dirigida una Red Privada de Rayls: instituciones que realizan transacciones entre sí, en lugar de una cadena pública orientada al público minorista. Según el tercer ejemplo práctico de Rayls, también puede describir con precisión un despliegue específico: uno en el que detrás de la clave única del Operador está el voto de una DAO, no la tesorería de un banco, de acuerdo con la interpretación arquitectónica expuesta anteriormente.
En las dos configuraciones que Rayls documenta como sus principales casos de uso institucionales —la red de CBDC del banco central y la plataforma de intercambio de activos tokenizados— esa misma formulación describe la categoría de la red, no su estructura de control. La propia formulación de Rayls sobre quién ejerce el control en esos casos es directa: solo el Operador tiene ese poder. Esa frase y la variable de entorno de la guía de configuración aparecen en páginas distintas, y relacionarlas —la autoridad nombrada en una página con la clave específica nombrada en la otra— es una interpretación razonable, no una cita que Rayls haya escrito como una afirmación única y continua. Nada en ninguna de las dos páginas ni en los ejemplos prácticos sugiere que haya una clave diferente o una segunda autoridad.
La prueba práctica para una institución que esté evaluando esta plataforma, o cualquier plataforma permisionada que haga una afirmación similar, consiste en ignorar el lenguaje sobre categorías y buscar el ejemplo práctico. Pregunta quién aparece en el primer paso, si cada participante que se incorpora después responde a una decisión que esa parte ya tomó por sí sola y, si el proveedor publica el código fuente, si alguien ha leído realmente el contrato en vez de limitarse a leer la página que lo describe.
\u003cm-60/\u003e