

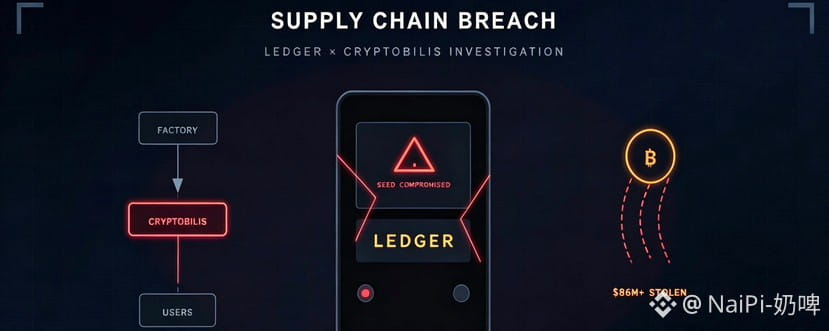
En octubre de 2025, Ledger, fabricante de monederos de hardware, se enfrentó a una crisis de confianza sin precedentes. Más de 300 usuarios denunciaron el robo de sus activos, y los investigadores independientes estimaron que las pérdidas ascendían a entre 86 y 92,9 millones de dólares. A medida que avanzaba la investigación, un distribuidor del sudeste asiático llamado CryptoBilis pasó a ocupar el centro de la atención pública; las numerosas dudas en torno a los cambios en su accionariado arrojaron una sombra aún más compleja sobre este ataque a la cadena de suministro.
El núcleo del incidente: confirmación de un ataque a la cadena de suministro
A principios de octubre, Ledger confirmó oficialmente que algunos dispositivos de usuarios habían sido manipulados maliciosamente antes de su inicialización. Los atacantes implantaron componentes físicos o preconfiguraron frases semilla, lo que hizo que los usuarios transfirieran sus activos, sin saberlo, a monederos controlados por los hackers. Ledger actuó rápidamente, exigió a CryptoBilis que suspendiera las ventas y recomendó a los usuarios que hubieran comprado dispositivos a través de ese canal en los últimos 90 días que dejaran de usar de inmediato los monederos afectados y transfirieran sus activos a una nueva dirección segura.
La particularidad de este incidente es que no se trata de una vulnerabilidad de software tradicional ni de un ataque de phishing, sino de una infiltración selectiva en la cadena física de suministro de los dispositivos de hardware. Los investigadores de seguridad señalan que este tipo de ataques requiere acceso a las etapas de producción o distribución de los dispositivos, lo que convierte a la red de distribuidores en una línea de investigación clave.
CryptoBilis: de distribuidor regional a epicentro de la tormenta
CryptoBilis es un distribuidor autorizado importante de Ledger en mercados del Sudeste Asiático como Malasia e Indonesia. A través de este canal, numerosos usuarios afectados compraron dispositivos manipulados. Sin embargo, a medida que avanzaba la investigación, salió a la luz un hecho aún más delicado: la empresa experimentó un cambio de propiedad en 2025.
Según la información pública del registro mercantil, CryptoBilis completó la adquisición en marzo de 2025, y los antiguos accionistas abandonaron por completo sus funciones operativas, directivas y administrativas en la empresa. Sin embargo, el cambio oficial en el registro de accionistas no se completó hasta el 3 de agosto. El nuevo accionista registrado figura como una persona llamada Jiaming, con domicilio registrado en la provincia china de Heilongjiang.
Esta diferencia temporal ha suscitado numerosas preguntas. ¿Durante cuánto tiempo conservaron los antiguos accionistas el control efectivo tras cerrarse la transacción? ¿Por qué transcurrieron casi cinco meses entre la finalización de la adquisición y el cambio en el registro de accionistas? Y, lo que es más importante, ¿está relacionado este cambio en la estructura accionarial con el posterior ataque a la cadena de suministro?
Dudas clave y lagunas de información
Por el momento, los investigadores no han encontrado pruebas directas que vinculen el cambio de propiedad con el robo de criptomonedas. Sin embargo, hay varios hechos que no deben pasarse por alto:
En primer lugar, la precisión del ataque indica que los piratas informáticos conocían claramente al grupo de usuarios al que se dirigían. La mayoría de los usuarios afectados compraron sus dispositivos a través de CryptoBilis, lo que sugiere que los atacantes podrían haber tenido acceso a los datos de ventas y a la información de los clientes del distribuidor.
En segundo lugar, tras hacerse público el incidente, el antiguo accionista reveló que estaba sujeto a un acuerdo de confidencialidad que le impedía hablar públicamente sobre los detalles de la transacción antes del 19 de octubre. Este plazo coincidió precisamente con el periodo crucial de la investigación posterior a la revelación del incidente y, objetivamente, retrasó la divulgación transparente de la información.
Además, el registro tardío de los cambios en la propiedad no es raro en las prácticas comerciales del Sudeste Asiático, pero, en el contexto de un incidente de seguridad, este retraso dificulta rastrear quién ejercía el control efectivo.
Intervención regulatoria e impacto en el sector
Los organismos reguladores financieros de Malasia e Indonesia ya han iniciado investigaciones, centradas en examinar la estructura accionarial y los registros de cumplimiento normativo de CryptoBilis. Por su parte, Ledger ha declarado que está colaborando con las fuerzas del orden para llevar a cabo una auditoría exhaustiva de la cadena de suministro.
Este incidente ha hecho sonar las alarmas en todo el sector de las carteras de hardware. Durante mucho tiempo, las carteras de hardware se han considerado el «estándar de oro» para almacenar criptomonedas, y su seguridad se basa en la presunción de aislamiento físico y de una cadena de suministro fiable. Sin embargo, el caso de CryptoBilis demuestra que, incluso si el dispositivo en sí no presenta defectos de diseño, las vulnerabilidades en la distribución también pueden tener consecuencias catastróficas.
Misterios sin resolver
A medida que avanzaba la investigación, surgieron más preguntas: ¿Es Jiaming el beneficiario efectivo? ¿Aprovecharon los atacantes el vacío de control entre marzo y agosto? ¿Se trata de un acto delictivo aislado o forma parte de una infiltración más amplia en la cadena de suministro?
Una vez que expire el acuerdo de confidencialidad el 19 de octubre, es posible que los antiguos accionistas revelen más detalles de la transacción. Los resultados de la investigación de las autoridades reguladoras también podrían sacar a la luz una realidad más compleja detrás de este incidente. Para los usuarios de criptomonedas, este caso sirve de recordatorio: en el mundo de los activos digitales, la confianza requiere tecnología para construirse, pero puede bastar una cartera de hardware manipulada para destruirla.#Tether冻结Ledger盗窃案相关USDT
