


A medida que los gráficos pasan de rojo a verde, el mercado de préstamos cripto ha recuperado el interés tras un segundo trimestre especialmente desalentador.
Las cifras de Galaxy muestran que 11.330 millones de dólares salieron del sector en el segundo trimestre, en parte debido a la crisis de confianza en los prestamistas provocada por el hack de Kelp DAO en abril, que dejó a los usuarios del protocolo más confiable, Aave, sin poder acceder a su ETH.
Sin embargo, desde principios de julio, el valor total de los préstamos bloqueados ha aumentado más de un 55% para situarse en torno a los 56.000 millones de dólares hoy.
Pero eso también significa que el honeypot ha crecido en tamaño. ¿Pueden los usuarios confiar en los protocolos de préstamos DeFi interconectados en la era de los ciberataques asistidos por IA, cuando un exploit de cualquiera de los protocolos puede desencadenar una serie de efectos devastadores para otros protocolos conectados a él?
Stani Kulechov, fundador y director ejecutivo de Aave Labs, le dice a Magazine que el problema ahora está en la mente.
“Cuando un protocolo acepta un token como colateral, también está aceptando el puente de ese token, su configuración de verificador, su oráculo y la seguridad operativa del emisor.”
Y eso es exactamente lo que metió a Aave en problemas.
Una superficie de ataque en expansión
Cuando los hackers explotaron una ruta de cruce de cadenas (cross-chain) de Kelp DAO en abril, crearon 116.500 rsETH no respaldados (valorados entonces en unos 290 millones de dólares) y muchos de esos tokens se publicaron como colateral para pedir prestados otros activos en mercados de Aave.
Aunque los propios contratos de Aave no se vieron comprometidos, el protocolo aun así vio caer los depósitos en unos 15 mil millones de dólares en los días posteriores al exploit, y tuvo que congelar sus mercados de rsETH y wrsETH.
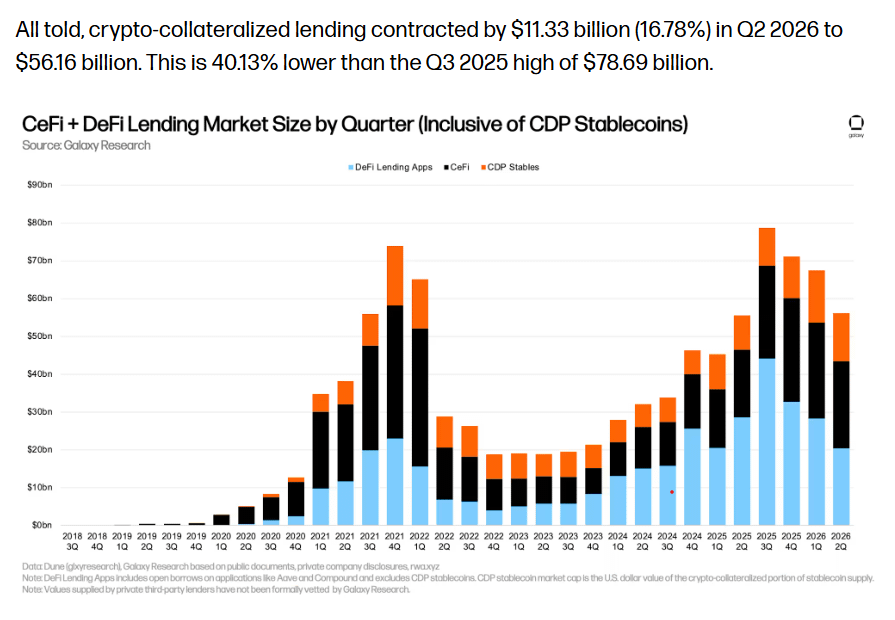
El mercado de préstamos se contrajo un 16,78% en el segundo trimestre. Fuente: Galaxy
Kulechov dice que Aave ahora adopta un enfoque más holístico de la seguridad.
“Rehicimos nuestro enfoque a partir de esa visión más amplia”, dice. “Nuestro punto de partida es que la seguridad no puede detenerse en el contrato inteligente.” Agrega que las revisiones tradicionales “pasaron por alto el riesgo que estaba en los puentes, en las redes de verificación y en otra infraestructura de la que depende un activo”.
Los usuarios de protocolos de préstamo también deberán evaluar qué tan expuesto está un protocolo a riesgos externos e internos.
“Cada wrapper, puente y oráculo entre el prestamista y el activo subyacente es otro lugar donde un préstamo puede salir mal”, dice Thomas Wu, director financiero del prestamista respaldado por Bitcoin Ledn.
Sid Powell, cofundador y director ejecutivo de la plataforma de crédito cripto Maple, le dice a Magazine que “los prestamistas serios” deberían asumir que un prestatario puede fallar en cualquier momento y trabajar hacia atrás desde ahí.
“¿Qué estoy sosteniendo, dónde está, puedo verlo en tiempo real y qué tan rápido puedo llegar hasta allí si algo se rompe?”
Cuando falla la seguridad, importa la contención
El director ejecutivo de Spark, Sam MacPherson, dice que, más allá de los contratos inteligentes, el equipo también revisa el diseño de la gobernanza, la seguridad operativa, la calidad del colateral, la gestión de liquidez y las dependencias en todo el ecosistema más amplio.
Spark empezó a dejar de usar rsETH en SparkLend en enero, antes del exploit de Kelp de abril, tras evaluar que “su bajo uso y sus ingresos” no justificaban el “riesgo adicional” creado al respaldarlo.
Kulechov dice que Aave ha introducido mecanismos similares, y que cada activo se vuelve a revisar cada trimestre y “de nuevo después de cualquier cambio material”. Dice que el protocolo ya empezó “una retirada ordenada” en seis redes que no cumplían los estándares a nivel de la cadena.
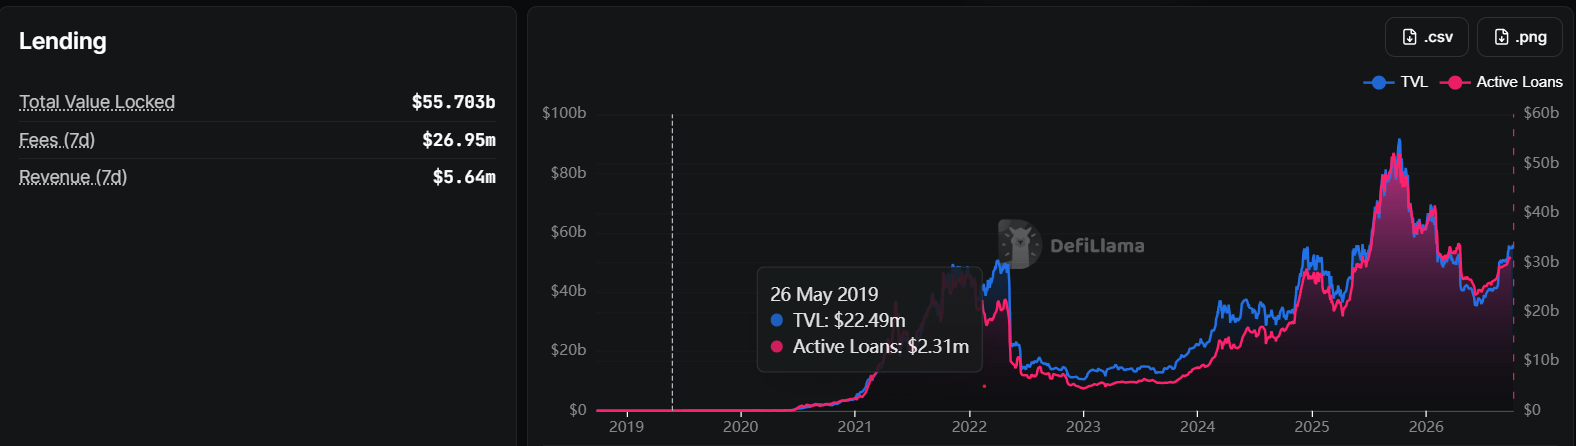
El préstamo (TVL) sube más del 55% desde el final del segundo trimestre. Fuente: DeFiLlama
“Ningún protocolo puede controlar todo el ecosistema, pero sí puede controlar cuánta de esa clase de riesgo asume y qué tan rápido responde”, dice Kulechov.
Aunque el objetivo es evitar fallos, los protocolos también necesitan procedimientos para responder si ocurre algo, dice MacPherson.
“Prevenir pérdidas es solo parte del desafío. Los protocolos también deben demostrar cómo se contendría una pérdida si algo sale mal.”
El margen para el error humano
Shawn Owen, fundador y director ejecutivo de SALT Lending, dice que el error humano sigue siendo una de las mayores vulnerabilidades: y es la más fácil de pasar por alto.
“Muchas de las mayores pérdidas se han debido a la gestión de claves, los controles de acceso o a que alguien sea manipulado mediante ingeniería social, y una auditoría de contrato inteligente no detectará nada de eso”, dice Owen.
Aparecen riesgos adicionales cuando los activos se despliegan en otros lugares para generar intereses. Los prestamistas cripto aprendieron la lección por las malas durante el desorden brusco del mercado de 2022, cuando prestamistas como Celsius, Voyager y BlockFi colapsaron tras asumir riesgos que los clientes no entendían o no estaban esperando.
Para minimizar la superficie de ataque, Ledn mantiene el Bitcoin de los clientes con custodios calificados en lugar de prestarlo para generar rendimiento adicional.
Wu dice que cada transacción es un punto adicional donde algo puede salir mal: “así que cuanto menos haya, menor es el riesgo de una brecha”.
“La única forma de sacar esos riesgos de la mesa es mantener el Bitcoin del cliente en custodia segregada, con controles estrictos y el menor número de movimientos posible.”
Powell advierte que cuando los depósitos empiezan a llegar más rápido de lo que un administrador puede encontrar buenos lugares para prestar, la presión por mantener los rendimientos puede llevar a malas decisiones.
“Así que asumen un poco más de riesgo para llegar. Tal vez los estándares de colateral se vuelvan más flexibles, o presten a un prestatario que habrían rechazado un año atrás. [...] Los administradores que resisten en una caída suelen ser los que estaban dispuestos a decir que no al capital cuando no había un buen lugar para colocarlo.”
¿Puede la IA hacer que el préstamo sea más seguro?
A pesar de todos los titulares recientes sobre hacks y exploits de IA y agentes que escapan al control humano, la IA podría en realidad ayudar a que el préstamo cripto sea más seguro.
Aave ya utiliza pruebas asistidas por IA junto con sus procesos de seguridad convencionales. Usó testing de mutación para introducir deliberadamente fallos en los contratos V4, y sus suites de prueba detectaron 271 de 304 vulnerabilidades inyectadas.
En una revisión reciente de sus bases de código V3 y V4, tres herramientas de seguridad de IA generaron 71 hallazgos; de esos, después de la revisión manual, 20 se consideraron válidos. Los otros 51 mostraron por qué es probable que los expertos humanos de seguridad sigan empleados durante algún tiempo más.
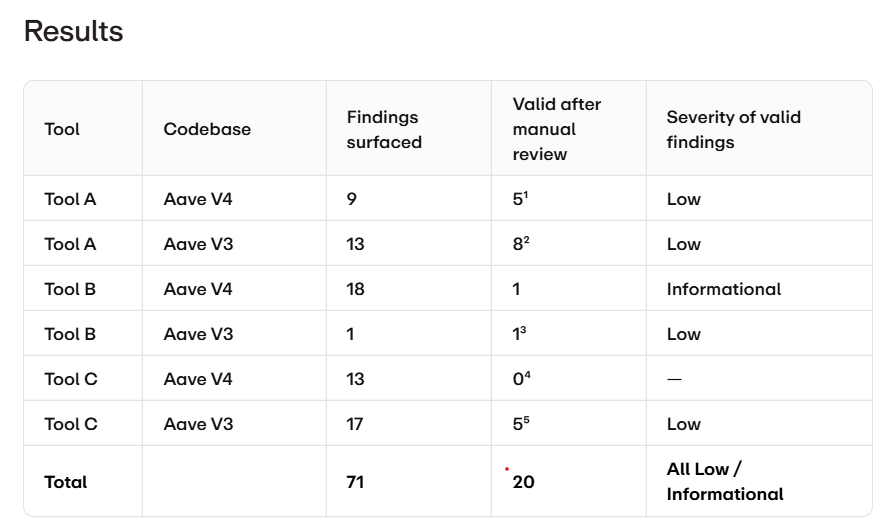
Revisión de seguridad asistida por IA de Aave V3 y V4. Fuente Aave
“La IA es muy buena en amplitud y velocidad”, dice Kulechov, “pero alrededor del 70% de los hallazgos brutos eran falsos positivos, así que el criterio de los expertos sigue siendo esencial.”
La IA es como una espada de doble filo: a medida que sus permisos, el conocimiento de protocolos y los procesos de toma de decisiones se vuelven otra posible superficie de ataque.
“A medida que los agentes de IA empiecen a gestionar capital onchain”, dice Kulechov, “sus permisos, entradas y lógica de decisión se convierten en cosas que deben asegurarse igual que un contrato”.
Así que, a medida que el préstamo cripto vuelva a crecer, el desafío no es solo mantener el código seguro, sino asegurarse de que cada parte nueva del rompecabezas se entienda, se supervise y se contenga cuando algo sale mal.
Revista: Las stablecoins pueden drenar de bancos y naciones a velocidad de vértigo