
No es la primera vez que una advertencia como esta se difunde y siembra el miedo en el sector cripto.
En marzo, Google Quantum AI publicó un artículo que estima que romper la criptografía detrás de Bitcoin y Ethereum requeriría menos de 500.000 qubits físicos, aproximadamente 20 veces menos que las estimaciones anteriores.
El chip Willow de Google tiene 105 qubits hoy, y el artículo dice que aún ningún ordenador cuántico puede ejecutar el ataque.
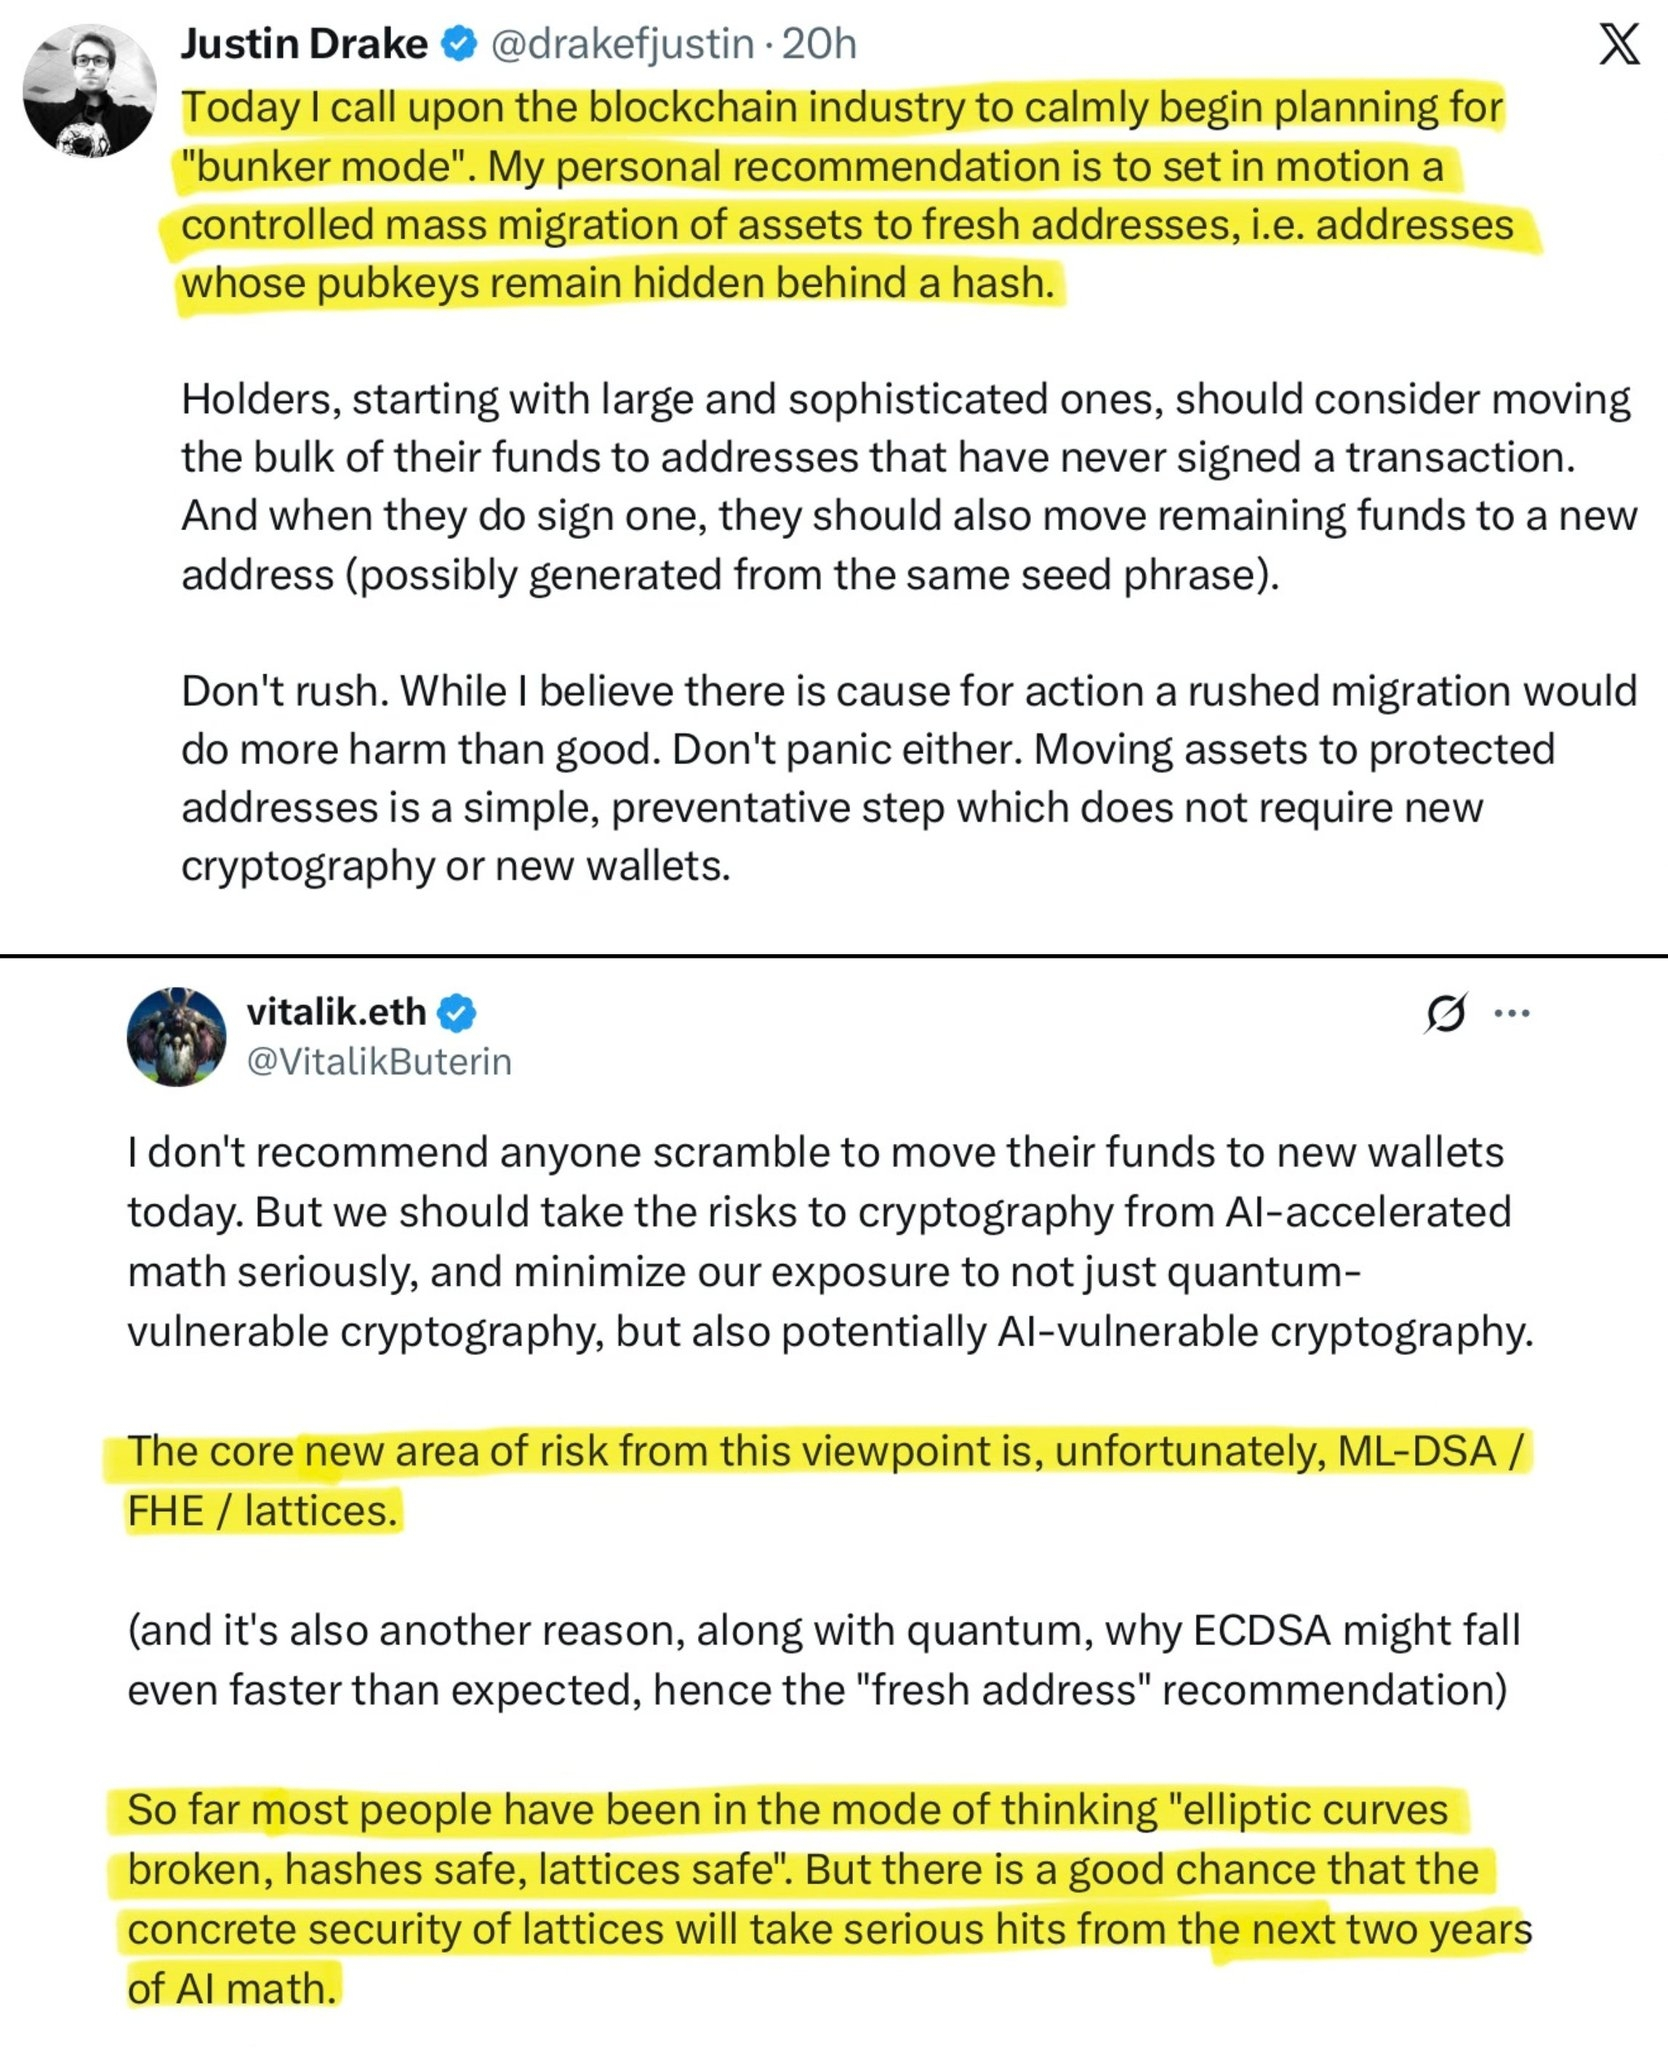
Justin Drake de la Fundación Ethereum coautoró el artículo. Afirma que al menos hay un 10% de probabilidades de que un ordenador cuántico recupere una clave privada para 2032.
Ese aviso era sobre computadoras cuánticas. La nueva advertencia, de ayer, es sobre IA.
El 6 de octubre, OpenAI publicó 722 artículos de matemáticas de un modelo que aún no ha lanzado.
El 7 de octubre, Drake publicó que las matemáticas de la IA podrían romper ECDSA, el método de firma detrás de Bitcoin y Ethereum, en el peor de los casos en cuestión de meses.
ESTO ES LO QUE ÉL ESTÁ ADvirtiendo:
Cada cartera tiene una clave privada y una clave pública. La clave privada te permite gastar.
Una dirección es un hash de la clave pública. La clave pública permanece oculta hasta que gastas desde la dirección, y después de eso es visible en la blockchain de forma permanente.
Si alguien pudiera calcular la clave privada a partir de una clave pública, podría mover las monedas. Nadie sabe cómo hacerlo en tiempo práctico hoy.
Drake define un «quiebre» como recuperar una clave privada en aproximadamente 1 semana en un gran clúster de GPU.
Su comparación es RSA, un sistema más antiguo.
Los investigadores encontraron formas más rápidas de factorizar números durante décadas, y las claves RSA tuvieron que crecer de 64 bytes a aproximadamente 400 bytes.
Se pregunta si los cuerpos elípticos tienen un atajo similar que no se haya encontrado, y si la IA lo encontrará.
La evidencia muestra menos de lo que el miedo sugiere.
No se ha demostrado ninguna debilidad en ECDSA por parte de nadie. Drake pregunta si ECDSA es "demasiado bueno para ser verdad".
Ninguno de los artículos reportados por OpenAI trata sobre criptografía. Cubren matemáticas puras y problemas de física, como teoría de números y modelos de magnetismo.
OpenAI dice que muchas pruebas están comprobadas por computadora, pero no todas; algunas pueden contener errores, y todavía ningún grupo externo las ha revisado.
La comparación con RSA no es una coincidencia exacta.
Los atajos RSA requirieron décadas de trabajo de muchos investigadores, y los cuerpos elípticos se han estudiado desde mediados de los años 80 sin que se publique ningún ataque práctico sobre la curva que usa Bitcoin.
La IA podría acelerar esto, pero esa aceleración es una suposición.
El responsable de criptografía de Coinbase, Yehuda Lindell, dice que no hay "absolutamente ninguna evidencia" de que los cuerpos elípticos estén cerca de fallar.
Esto no es algo de lo que haya que entrar en pánico hoy. Es un riesgo para tener en cuenta.
Usar un quiebre también sería difícil de hacer a gran escala.
El ataque cuántico necesita hardware que es de unas 4.700 veces más grande que los 105 qubits de Willow.
El escenario de IA de Drake requiere alrededor de 1 semana de un gran clúster de GPU para recuperar una única clave, así que un atacante solo podría ir a por algunas carteras a la vez.
Y solo una parte del suministro está expuesta. Un artículo de marzo de Ark Invest y Unchained estimó que el 34,6% del suministro de Bitcoin, aproximadamente 6,9M BTC, tiene una clave pública visible:
- 5M BTC en direcciones reutilizadas.
- 1,7M BTC en direcciones antiguas P2PK.
- 200K BTC en direcciones Taproot.
El otro 65,4% tiene su clave pública oculta. Los titulares la mantienen oculta sin reutilizar direcciones.
Las funciones hash no son el objetivo. La minería de Bitcoin y el hashing de direcciones las usan, y tanto Drake como Vitalik las tratan como la parte más segura del sistema.
Si tienes cripto, esto es lo que deberías hacer:
1. Usa una dirección nueva para cada recepción. La mayoría de las carteras modernas pueden hacerlo automáticamente.
2. Comprueba si tus monedas están en una dirección que ya ha enviado una transacción. Su clave pública es visible, así que mueve esas monedas a una dirección nueva.
3. Las direcciones Taproot muestran la clave pública desde el inicio, así que una dirección Taproot nueva no ofrece protección ante este riesgo.
4. Ethereum funciona de la misma manera.
Una vez que una cuenta envía una transacción, su clave pública se hace visible.
Los grandes tenedores pueden usar carteras multisig con confirmaciones recopiladas fuera de la cadena (offchain).
Eso mantiene las firmas privadas, y si ECDSA se rompe, la cartera vuelve a estar controlada por quien recopile las firmas, en lugar de que cualquiera pueda tomar el dinero.
Aún quedan dos problemas abiertos.
La primera es el 1,7M BTC en direcciones antiguas P2PK, que se asume que se han perdido.
Una propuesta preliminar llamada BIP-361, escrita por Jameson Lopp y cinco coautores en abril, las gestionaría por fases:
1. 3 años después de la activación, no se puede enviar nuevo BTC a direcciones de estilo antiguo.
2. 5 años después de la activación, las firmas de estilo antiguo quedan invalidadas y las monedas dejadas en direcciones vulnerables se congelan.
3. Más tarde, un método de prueba de conocimiento cero permitiría a los propietarios que se perdieron la fecha límite recuperar fondos congelados si aún tienen su frase semilla.
No tiene fecha de activación. Los críticos lo llaman confiscación y Phil Geiger de Metaplanet dijo: "Tenemos que robarle el dinero a la gente para evitar que su dinero sea robado".
El segundo es la encriptación.
Las funciones hash no pueden reemplazar el cifrado con clave pública, que asegura sitios web, aplicaciones de mensajería y VPN, así que el problema va más allá de las criptomonedas.
Vitalik también advierte que la criptografía basada en redes (lattice), la opción principal para encriptación resistente a la computación cuántica, también podría perder seguridad frente a las matemáticas de la IA.
Hasta ahora, nadie ha demostrado que la IA pueda romper ECDSA, y ningún computador cuántico puede ejecutar el ataque hoy.
Lo que existe hoy es un punto débil conocido. Aproximadamente 6,9M BTC tienen una clave pública visible, y los titulares pueden reducir esa exposición moviendo monedas a direcciones nuevas.