


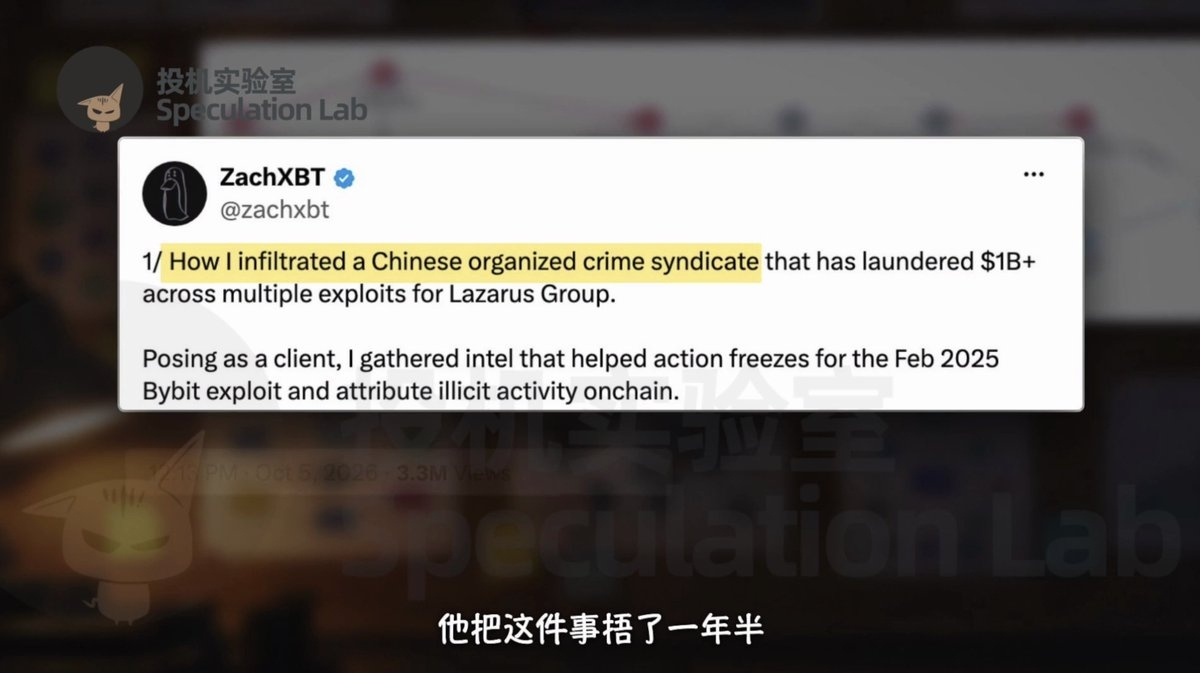
El detective de la cadena ZachXBT puso casi 350.000 dólares y se hizo pasar por un estafador que emitía una criptomoneda para desplumar a los compradores. Así se infiltró en un grupo chino sospechoso de lavar dinero para hackers norcoreanos. Mientras hacía operaciones, obtenía información y, tras infiltrarse durante varias semanas, reunió los registros de chat y los movimientos de fondos en la cadena. La investigación no se hizo pública hasta el 5 de octubre de 2026, un año y medio después del inicio de la operación. Lo más dramático es que la otra parte no solo lo trató como a un amigo, sino que también le reveló por iniciativa propia el destino de los fondos norcoreanos e incluso intentó reclutarlo para ganar dinero juntos.
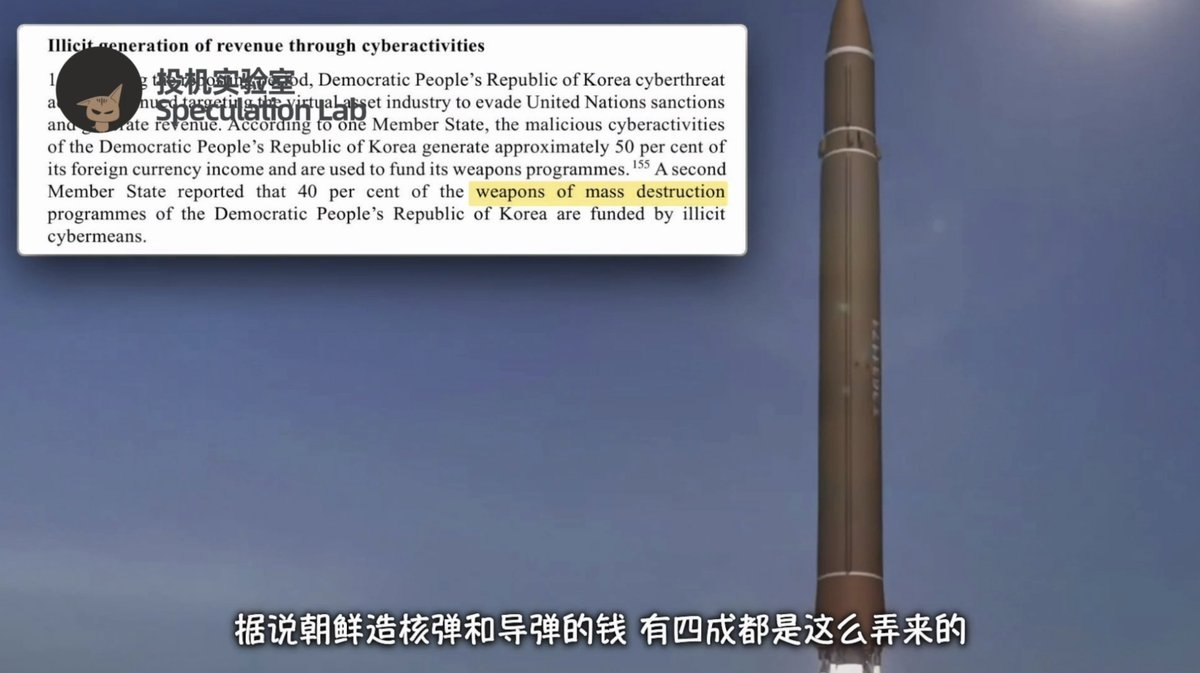
Los hackers norcoreanos a los que se refiere el video son Lazarus. Desde hace tiempo, se considera que este tipo de operaciones cibernéticas vinculadas a Corea del Norte es una de las vías que utiliza el país para obtener fondos. La cifra de «el 40% de los fondos» requiere una precisión: según el informe de expertos de la ONU de 2024, un Estado miembro afirmó que alrededor del 40% de los fondos del programa norcoreano de armas de destrucción masiva procedía de actividades cibernéticas ilícitas. Eso no significa que cada robo de criptomonedas pueda vincularse, moneda por moneda, con un misil concreto, pero explica por qué un robo en un exchange puede plantear problemas de seguridad que van mucho más allá del mundo cripto.
Cómo se transfirieron 1.500 millones de dólares
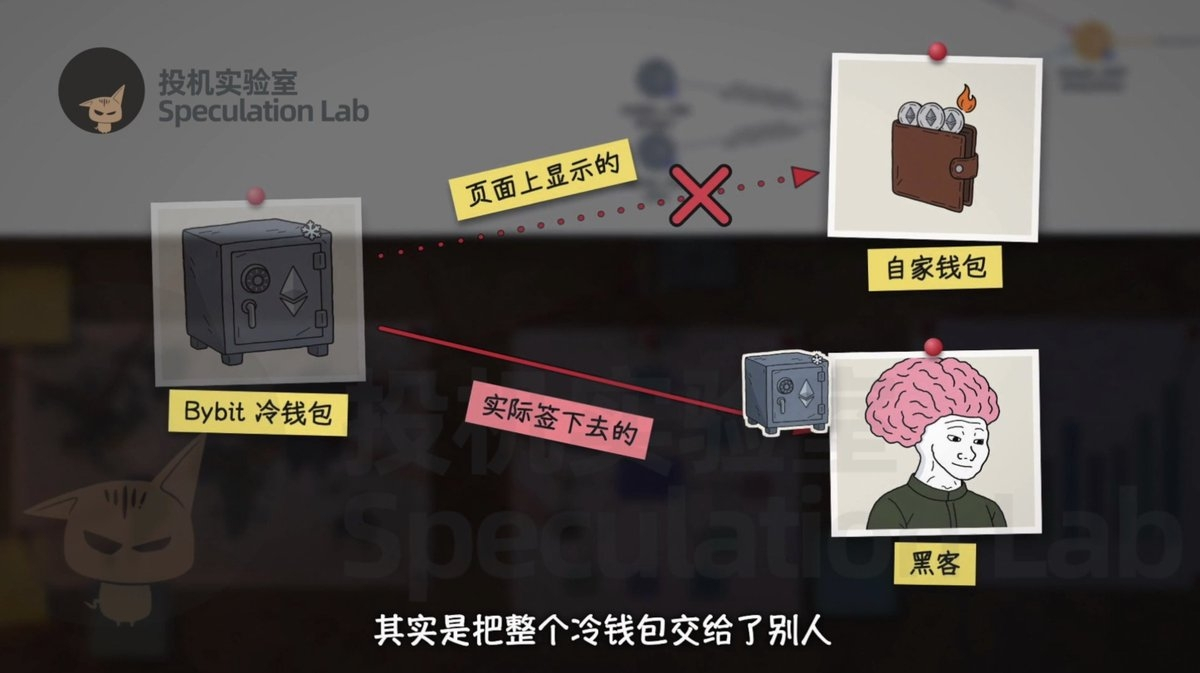
La historia comienza la noche del 21 de febrero de 2025. Los administradores de las billeteras de Bybit estaban trabajando con normalidad y se disponían a transferir parte de los ethers de una billetera fría. La dirección que aparecía en la página parecía correcta y la URL también, pero, según el relato del video, alguien ya había alterado el código subyacente. La transacción que firmaron los administradores entregó en realidad el control de la billetera fría a los atacantes. En menos de tres minutos, se transfirieron unos 400.000 ethers y otros activos, con pérdidas cercanas a los 1.500 millones de dólares. Una firma que parecía normal se convirtió en la puerta de entrada a un robo de una magnitud enorme.
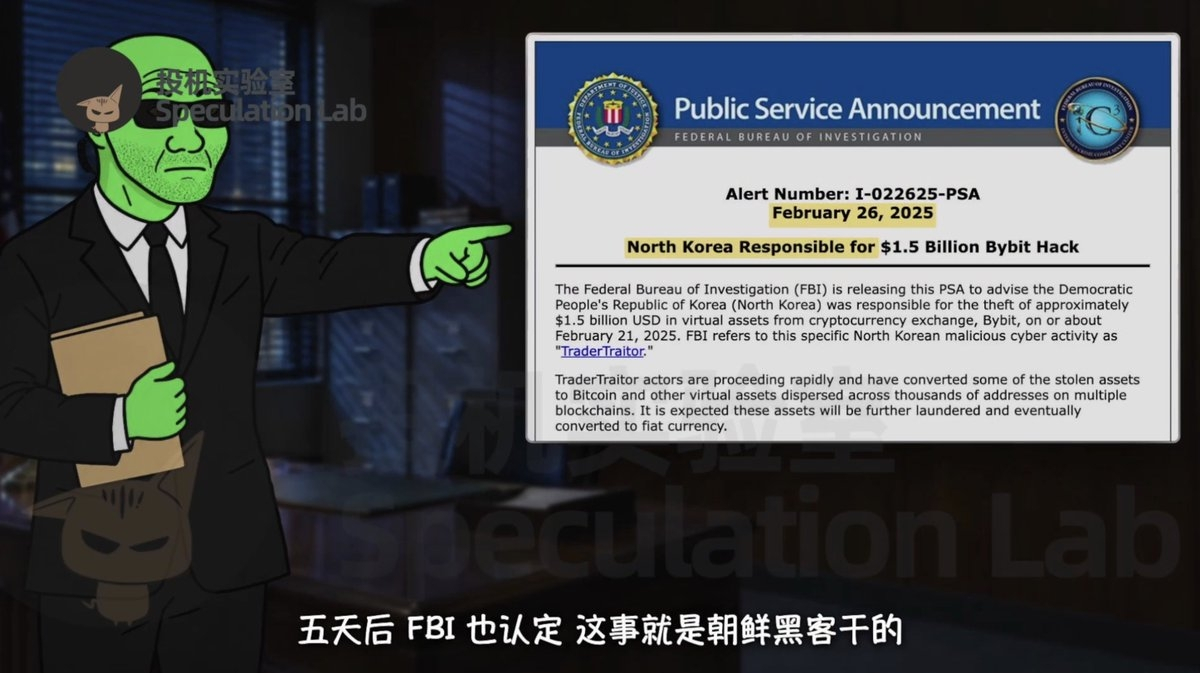
Según el repaso del video, aproximadamente una hora después del robo, ZachXBT publicó una alerta en Telegram, 24 minutos antes de que el director de Bybit lo reconociera públicamente. Esa misma noche, presentó nuevas pistas y concluyó que el ataque estaba relacionado con hackers norcoreanos. Este investigador, que tiene millones de seguidores en X, también fue estafado en el mundo de las criptomonedas en sus primeros años; después empezó a rastrear fondos robados siguiendo los registros en la cadena. Por su parte, el director de Bybit pasó la noche transmitiendo en directo, pidiendo criptomonedas prestadas y comprándolas para cubrir el déficit. El 26 de febrero, el FBI publicó un comunicado atribuyendo el robo, de unos 1.500 millones de dólares, a la actividad TraderTraitor vinculada a Corea del Norte.
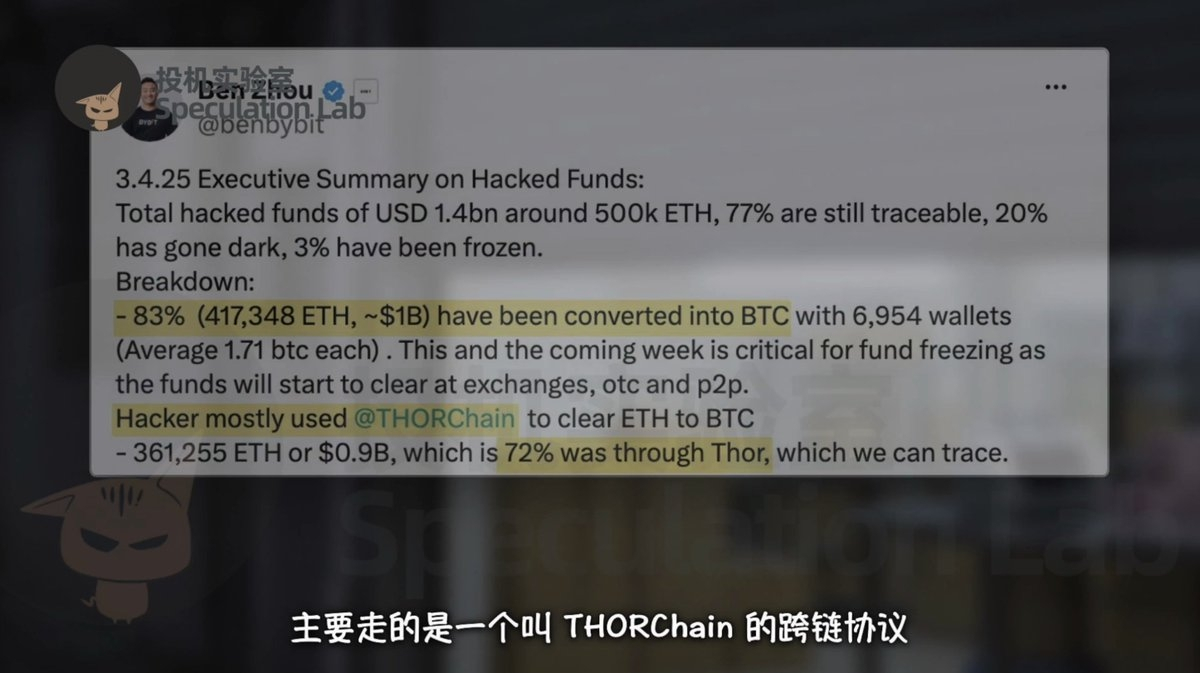
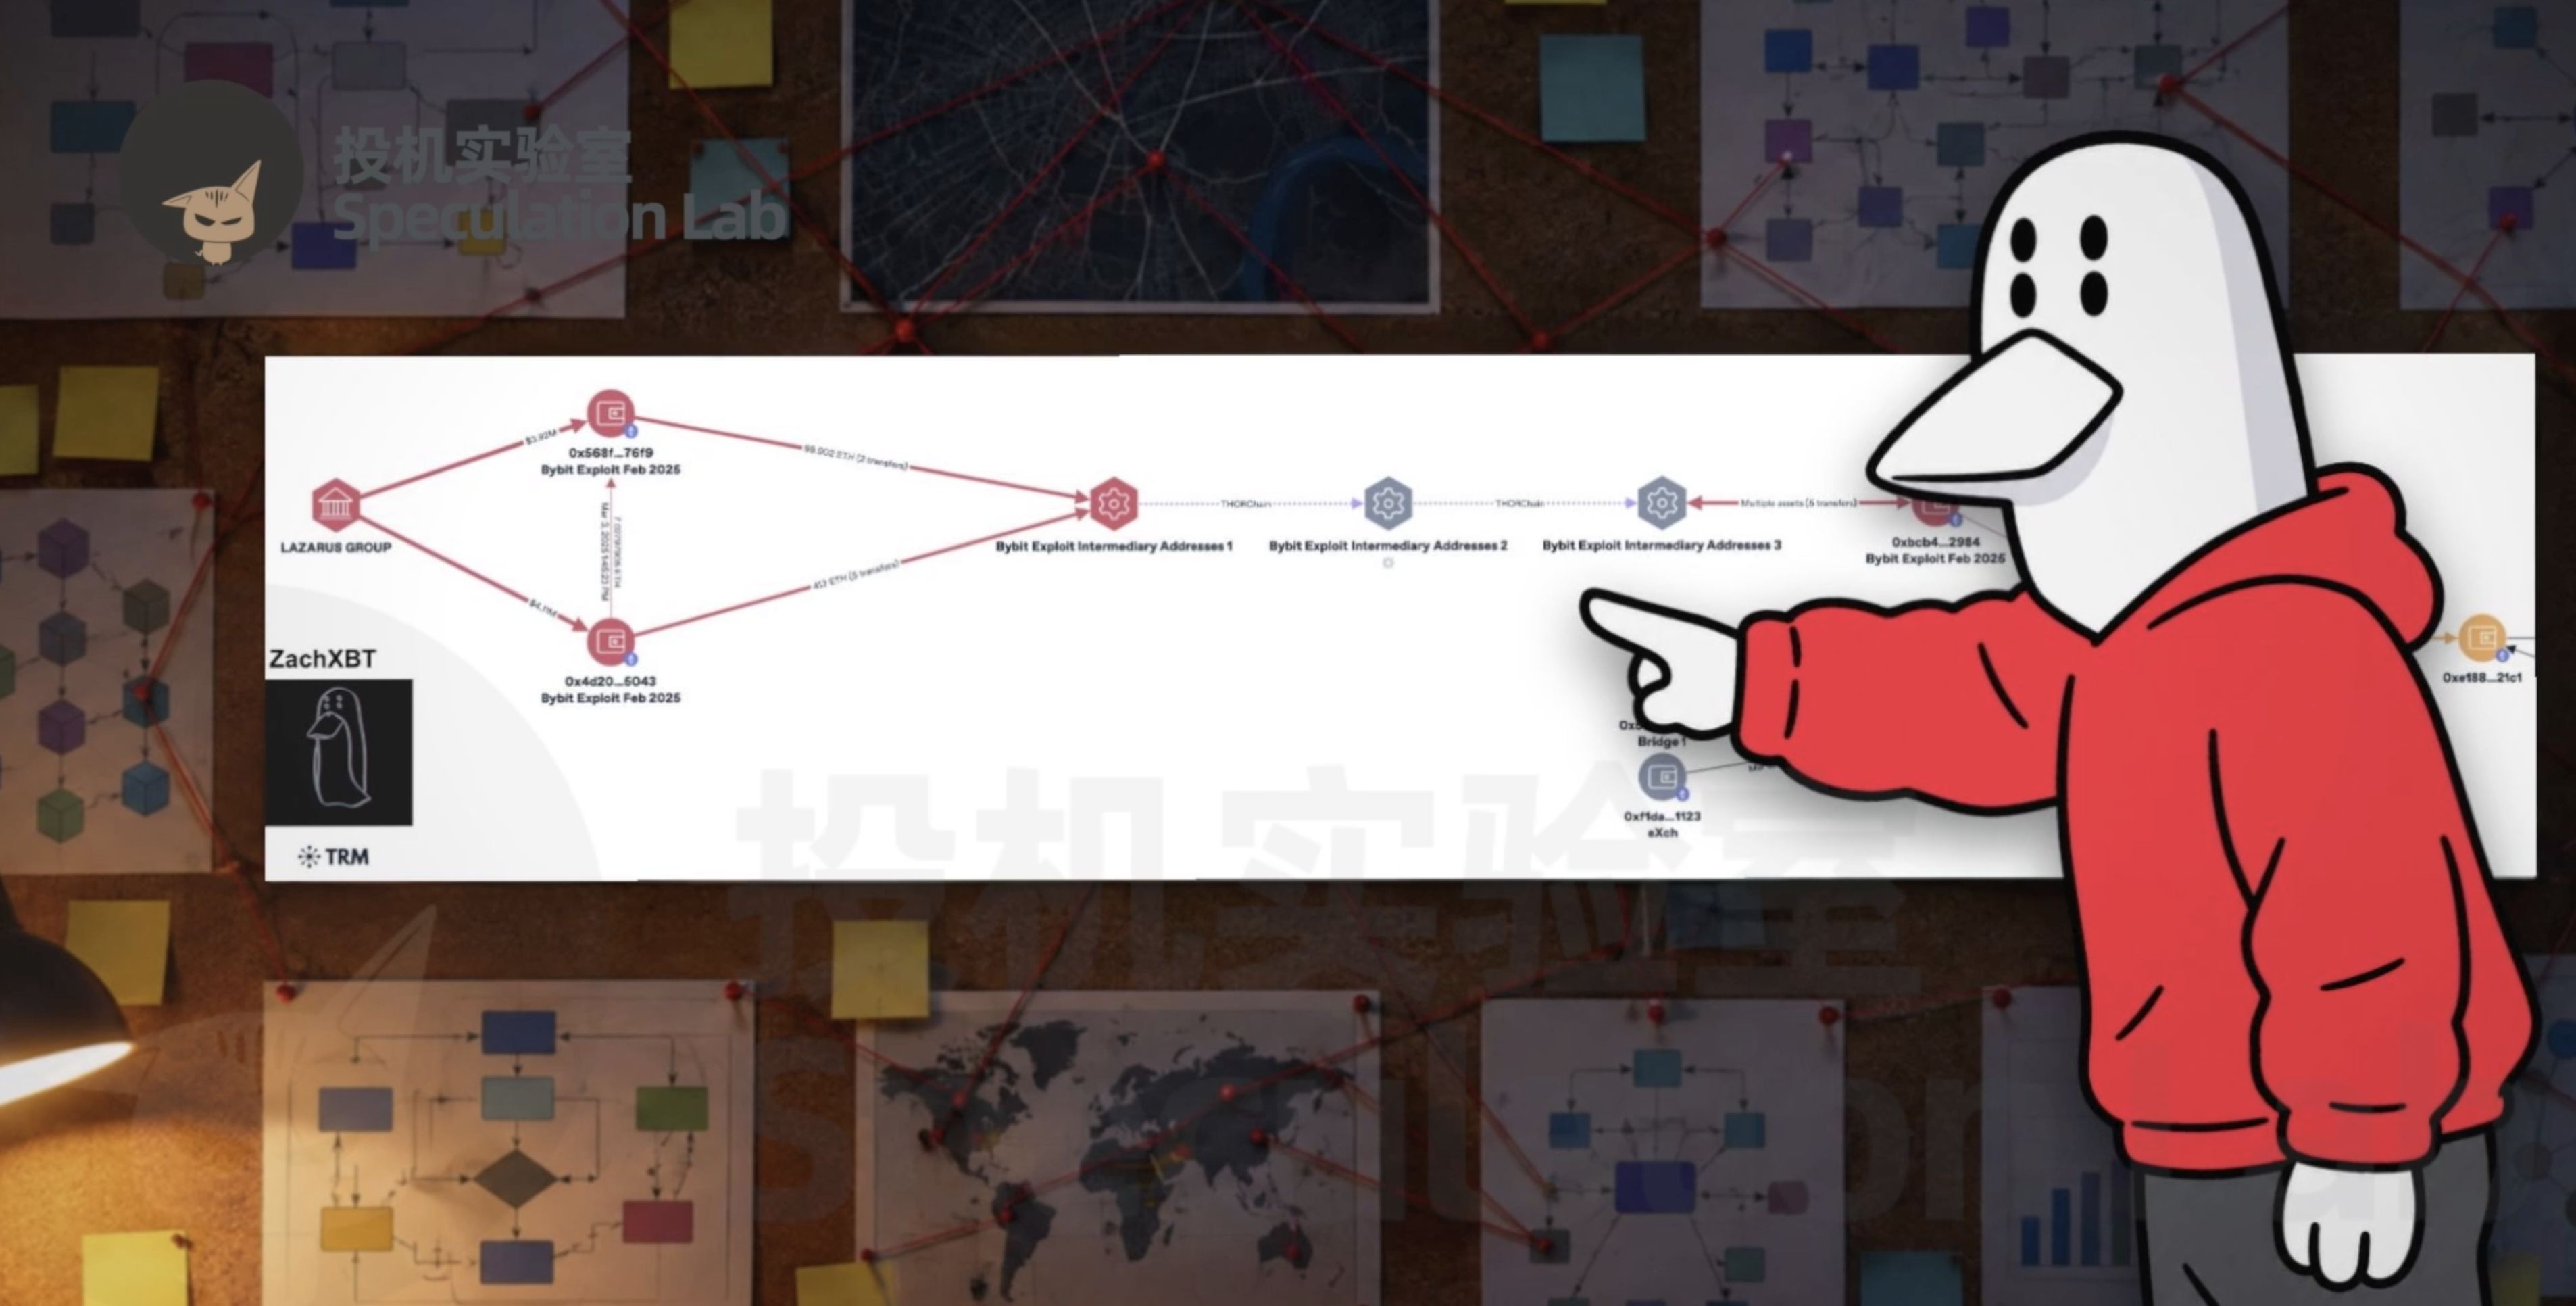
Que se pueda ver adónde va el dinero no significa que se pueda detener. Las transferencias de Ethereum son públicas y transparentes; los exchanges pueden rastrearlas y tomar medidas contra las direcciones relacionadas. Sin embargo, según el video, los fondos robados en Ethereum se trasladaron en apenas diez días. La mayoría se convirtió en Bitcoin, principalmente a través del protocolo de cadena cruzada THORChain. No requiere registrarse con una cuenta tradicional, por lo que resulta muy difícil interceptar las operaciones; además, esos intercambios generaron unos 5,5 millones de dólares en comisiones. Pero convertir las monedas en Bitcoin solo resolvía el problema del traslado: para convertir los fondos robados en dinero que pudiera usarse de verdad, todavía hacía falta alguien que se hiciera cargo.
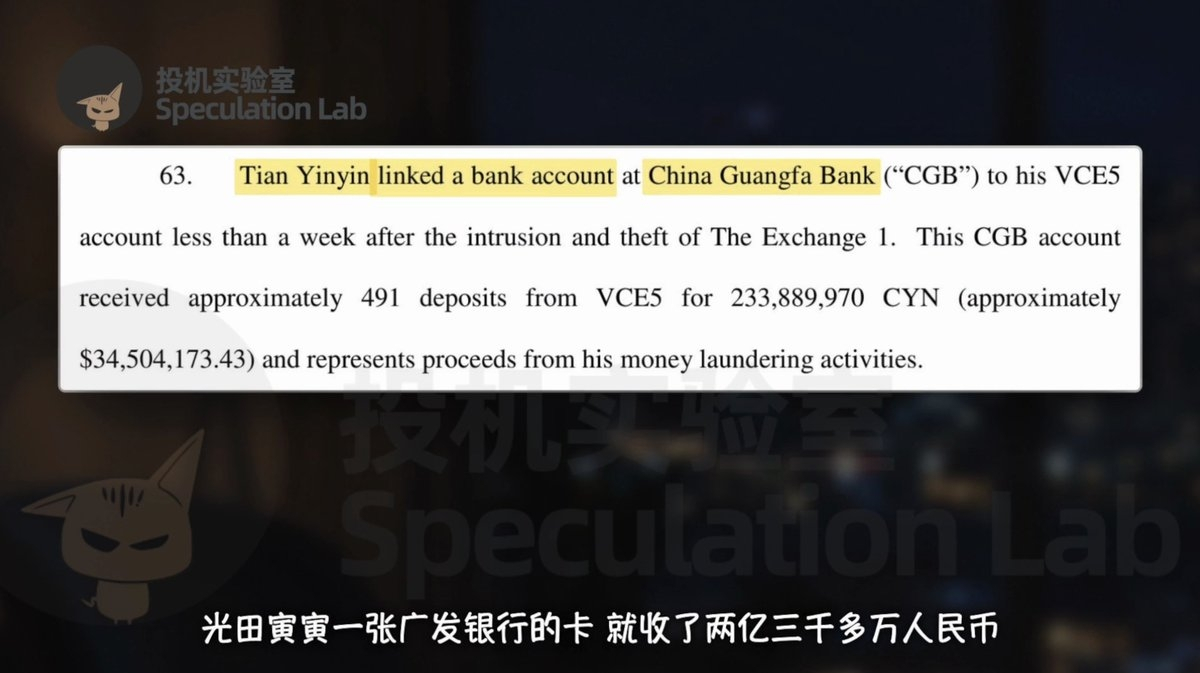
Los intermediarios chinos que procesan fondos robados para hackers norcoreanos ya habían aparecido en casos públicos. En 2020, el Departamento de Justicia de Estados Unidos acusó a Tian Yinyin y Li Jiadong de lavar más de 100 millones de dólares en criptoactivos para hackers vinculados a Corea del Norte. Según los documentos del caso citados en el video, el dinero obtenido al vender las criptomonedas llegó a cuentas bancarias nacionales; una cuenta de Guangfa Bank a nombre de Tian Yinyin recibió más de 200 millones de yuanes. Se trata de acusaciones y documentos del caso de aquel entonces, que no sustituyen las pruebas de la investigación actual, pero muestran que la red de lavado de dinero es un eslabón clave entre el robo de criptomonedas y su conversión en efectivo.
El negocio más clandestino quedó al descubierto en un grupo público de atención al cliente
En este caso de Bybit, según el video, Corea del Norte delegó gran parte del lavado de dinero en grupos externos. Quienes se hacían cargo no solo tenían que mover las monedas; también podían tener que adelantar dinero y asumir la presión de que los fondos quedaran atascados a mitad de camino. Por eso, cuando una operación de cambio tardaba en completarse, acudían a los grupos públicos del protocolo como usuarios comunes para pedirle explicaciones a atención al cliente. Eso fue precisamente lo que llamó la atención de ZachXBT: la cadena de movimientos podía ser muy compleja, pero las personas que realmente operaban se impacientaban, se quejaban y entregaban voluntariamente los números de transacción. Así, el negocio clandestino dejó una brecha al descubierto en los grupos públicos de atención al cliente.
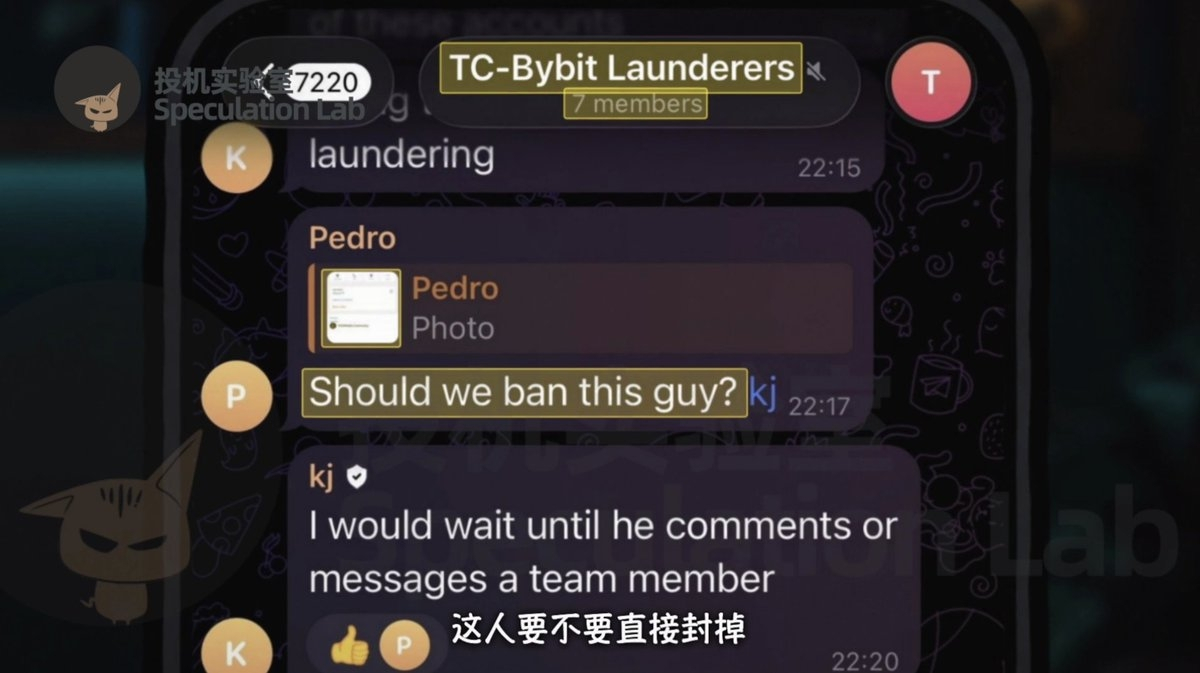
Días después del incidente de Bybit, ZachXBT encontró más de 15 cuentas similares en grupos públicos de Telegram y Discord. Siguió uno por uno los pedidos de ayuda que publicaban y descubrió que todos estaban relacionados con los fondos robados de Bybit. El video también menciona que algunos agentes de atención al cliente intercambiaban pistas con él en privado y crearon un pequeño grupo llamado «Lavadores de dinero de Bybit». Alguien publicó una captura de una cuenta y preguntó si debían bloquearla de inmediato, pero él le pidió que esperara: que aguardara a que esa persona escribiera por iniciativa propia o volviera a contactar con atención al cliente. Dejar la cuenta activa podía permitirles obtener pistas sobre la siguiente transacción.
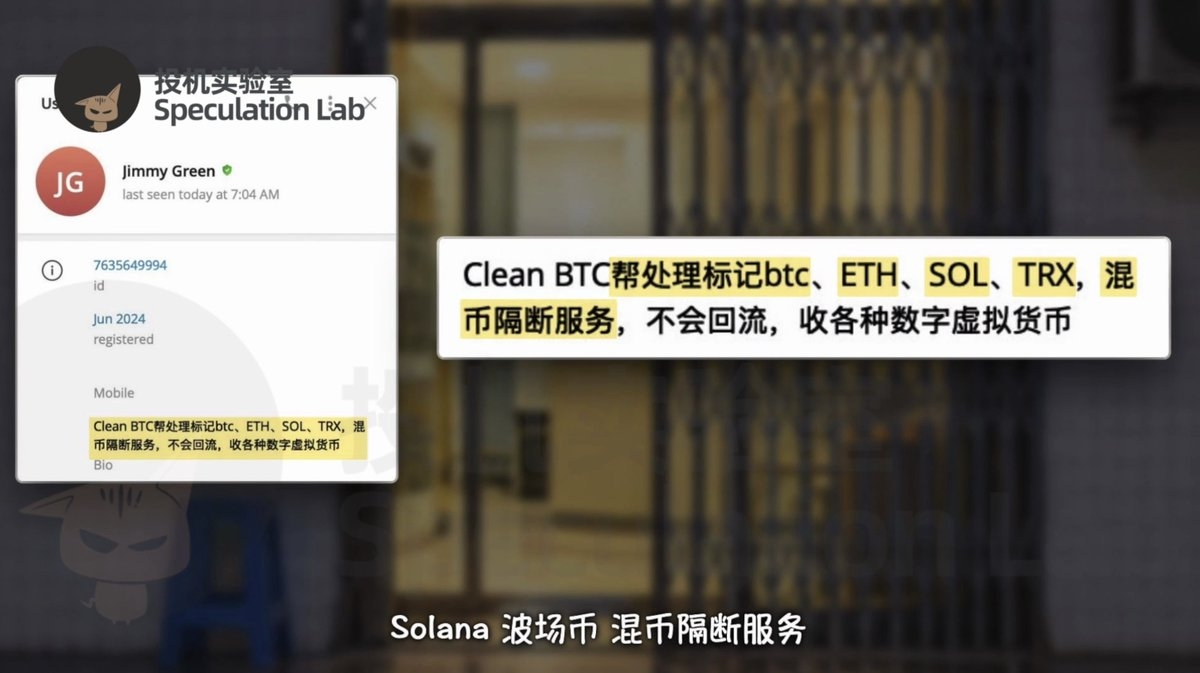
Una de las cuentas se llamaba Jimmy Green. El 25 de febrero se quejó en un grupo de THORChain con decenas de miles de miembros de que el cambio no se había completado. Atención al cliente le pidió que publicara el número de transacción y él lo hizo. ZachXBT siguió el número y descubrió que lo que estaba atascado eran algo más de cuatro ethers, y que ese mismo día la billetera que los había enviado había recibido 64 ethers de una dirección de los hackers de Bybit. Al revisar la descripción de Jimmy, descubrió que anunciaba en chino servicios para procesar bitcoins, ethers, Solana y monedas de Tron marcados, además de ofrecer servicios para separar fondos mediante mezcladores. Su identidad aún no estaba confirmada, pero sus anuncios de servicios ya estaban a la vista de todos.
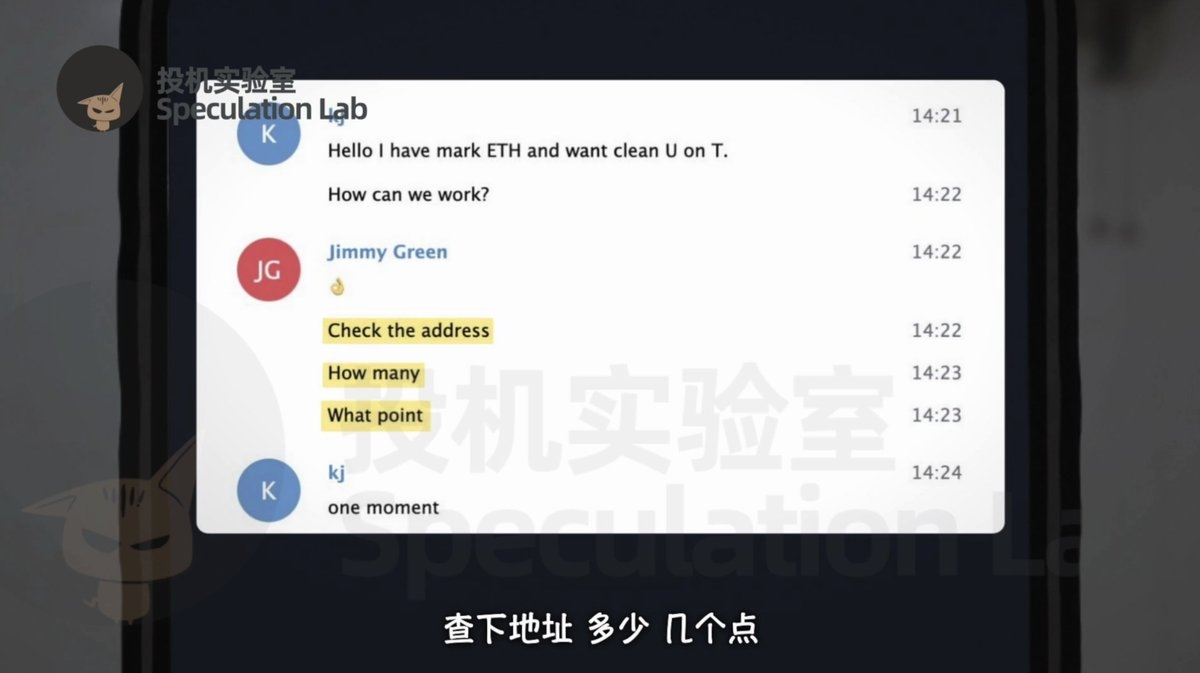
Jimmy llevaba menos de una hora hablando en el grupo cuando ZachXBT le escribió por privado. Se hizo pasar por KJ y fingió tener ethers marcados que quería cambiar por «U limpios» en Tron. Jimmy respondió rápidamente usando un traductor y solo se interesó por las direcciones, las cantidades y las comisiones. ZachXBT propuso empezar con una operación pequeña y ampliar el volumen si todo salía bien; acordaron una comisión del 5%. Jimmy respondió con un «OK». Más tarde, alguien le preguntó si KJ eran las iniciales de Kim Jong-un, y él bromeó: «Me descubriste». Así fue como la identidad encubierta entró en la lista de clientes de la otra parte.
Cada transacción intercambia pérdidas por información
El 6 de marzo, ZachXBT abrió una billetera nueva, ingresó casi 350.000 USDC y le envió a Jimmy una captura del saldo. Jimmy le mandó un código de pago y probaron con una primera operación de solo 100 dólares. Dos minutos después, recibió 100 USDT en Tron; no cobraron comisión por la prueba. La segunda operación fue de 10.000 dólares. Tras esperar más de 40 minutos, finalmente llegaron 9.500 dólares: exactamente un 5% menos. Jimmy también le explicó que estaba a punto de llegar a la oficina, le dijo que no se preocupara y recalcó que la honestidad era lo primero. Ese discurso tan entrenado para captar pedidos hizo que una operación sospechosa de lavado de dinero sonara como un servicio de cambio corriente.
La tercera operación fue por 25.000 dólares. Jimmy dijo que en su país ya era de noche y que tenía que llamar a alguien, así que al principio iría más despacio. ZachXBT aprovechó para preguntar: «¿Lo haces tú solo o trabaja un equipo?». Jimmy respondió que operar en solitario podía hacer que congelaran los fondos, así que cada quien se encargaba de una parte; después de recibir los U, los distribuían entre distintos cambistas, es decir, personas que convierten stablecoins en efectivo fuera de los mercados. Al final, se devolvieron 23.750 dólares, con una deducción exacta del 5%. Para el investigador, esas respuestas ya revelaban algo más que una cuenta que aceptaba pedidos: mostraban una red de operaciones con división de tareas y conexiones aguas arriba y abajo.
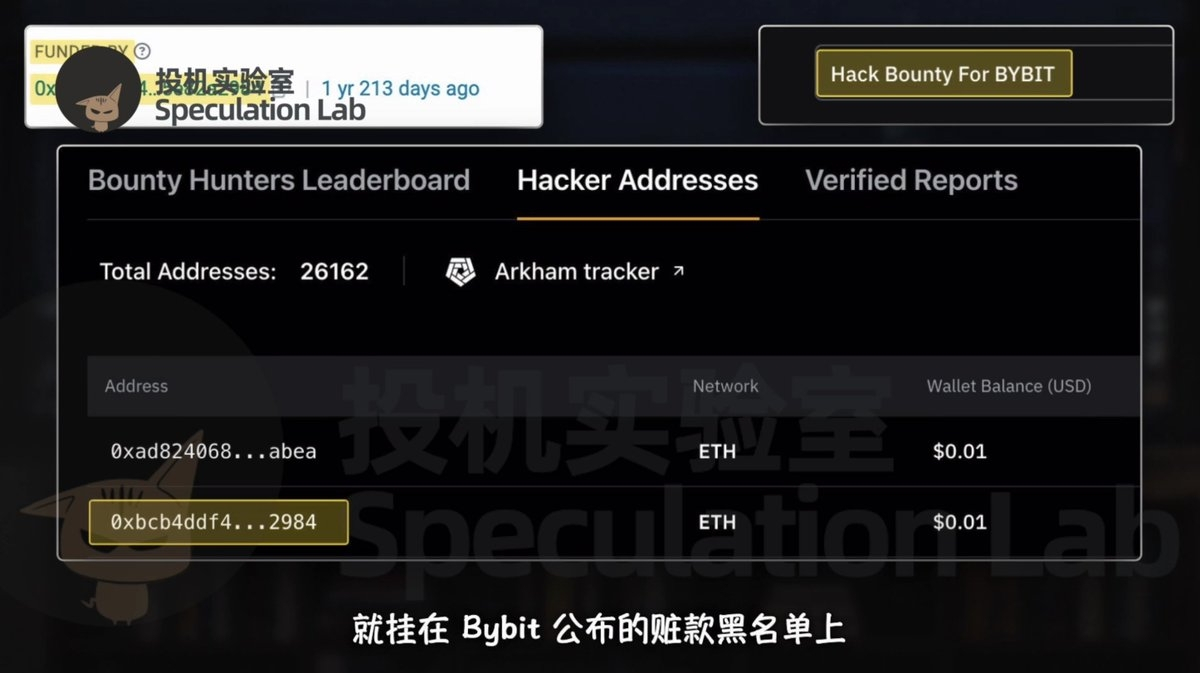
Lo que finalmente vinculó a Jimmy con los fondos robados de Bybit fue una pequeña comisión de minería. La dirección de recepción que Jimmy proporcionó pertenecía a una billetera nueva. Diez minutos después de recibir el dinero, otra dirección transfirió una pequeña cantidad de Ethereum para pagar la comisión de la transferencia. La dirección que proporcionó esa comisión figuraba en la lista negra de direcciones con fondos robados publicada por Bybit. Así quedaron conectados el interlocutor del chat, la billetera receptora y una dirección conocida por manejar fondos robados. Tras completar las primeras operaciones, ZachXBT no cambió los más de 310.000 dólares que aún quedaban en su billetera; ese mismo día transfirió el dinero a otro lugar.
Durante los días siguientes, ZachXBT apenas le contestó a Jimmy. El 10 de marzo, Jimmy empezó a enviarle saludos desde la mañana y, al final, solo le quedó mandar un signo de interrogación. ZachXBT fingió estar harto y le dijo que dejara de insistir; si tenía una operación, ya se pondría en contacto. Jimmy se apresuró a explicarle que los fondos norcoreanos llevaban diez días parados, que el equipo necesitaba trabajo y que ya tenía un millón de dólares listo para empezar en cualquier momento. Creía que estaba tratando de conseguir un cliente, pero en realidad reveló que el negocio se había detenido, el origen de los fondos de arriba y que el equipo tenía capital preparado. A partir de esa conversación, el investigador obtuvo nuevas pistas.
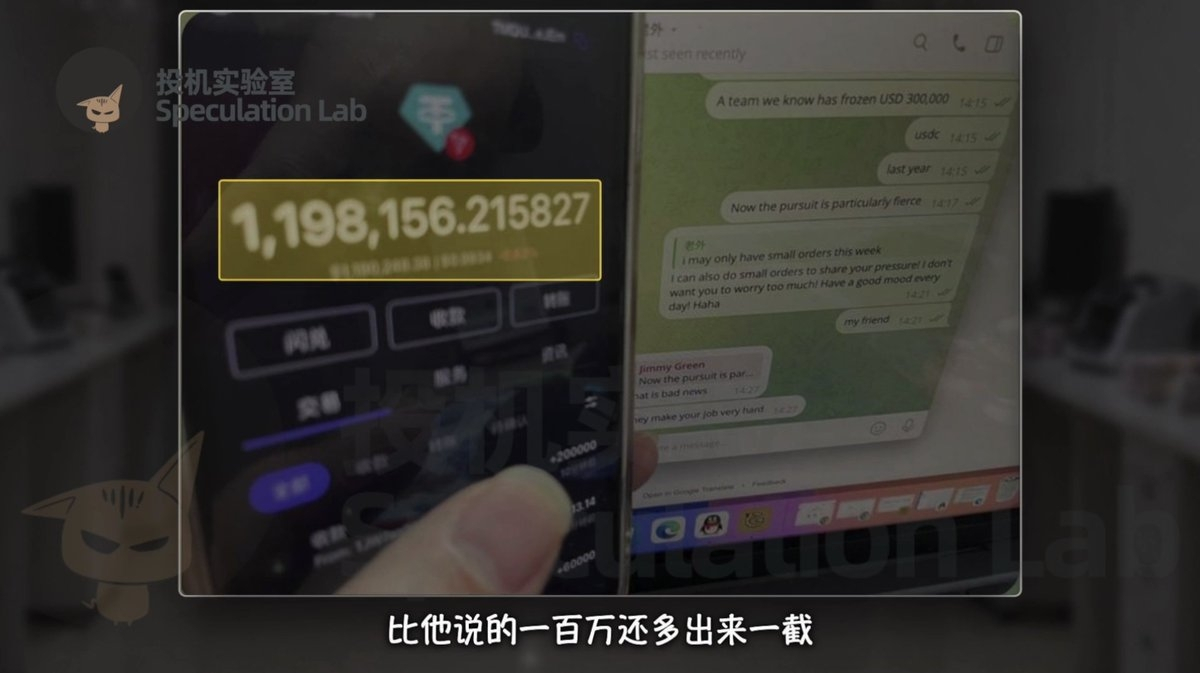
ZachXBT le dijo a Jimmy que esa semana solo tenía operaciones pequeñas. Jimmy aceptó y también le advirtió que tanto USDC como USDT podían congelarse y que últimamente la vigilancia era intensa. Para demostrar lo que podía hacer, Jimmy le envió una foto en la que sostenía un teléfono; en la billetera tenía casi 1,2 millones de U, más que el millón de dólares que acababa de mencionar. Reconoció que había presión por el rastreo, pero aseguró que se especializaban en separar los fondos y evitar los congelamientos, y que procesarlos no era difícil. El saldo de la billetera, su capacidad para aceptar operaciones y sus supuestas garantías de seguridad eran, en principio, argumentos para atraer clientes; ZachXBT los utilizó como material para seguir verificando.
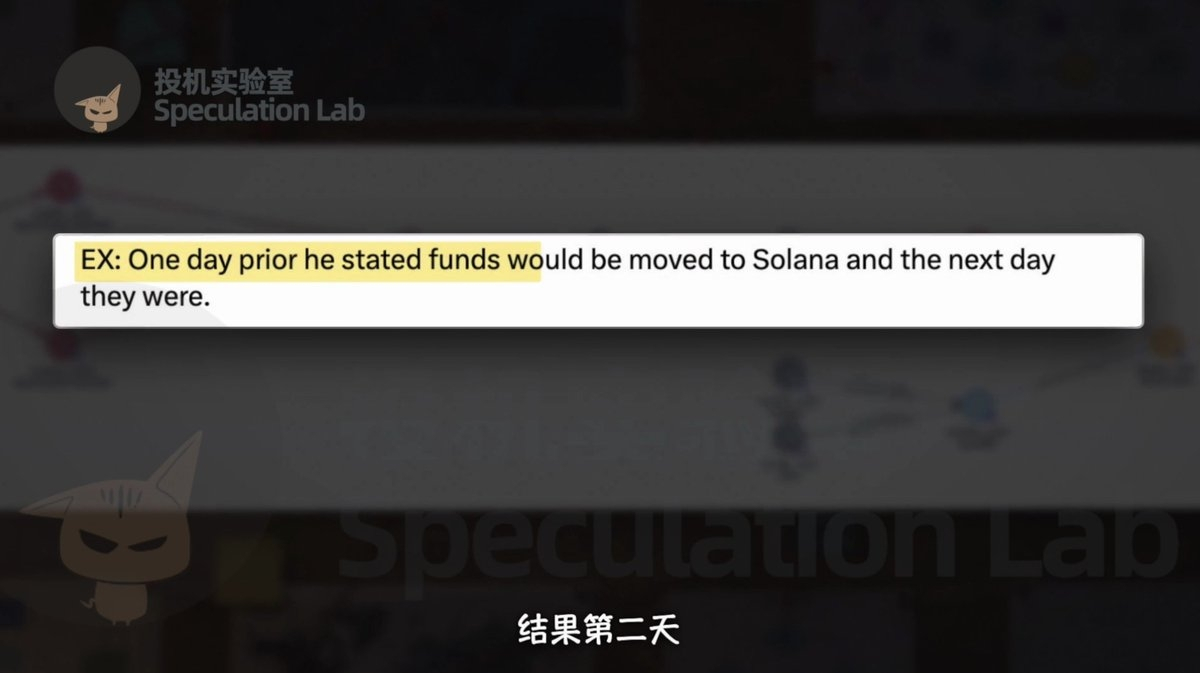
En una conversación, Jimmy dijo que Corea del Norte empezaría a operar al día siguiente y que los bitcoins volverían a Solana. También intentó reclutar a ZachXBT: dijo que había mucho trabajo de ese tipo, que podían ganar dinero juntos cuando tuviera tiempo y que los U que le entregara no serían congelados; si los congelaban, le pagaría una compensación. Al día siguiente, los fondos robados de Bybit efectivamente se dirigieron a Solana. Para el investigador, acertar de antemano el movimiento de los fondos era más valioso que limitarse a fanfarronear. ZachXBT decidió seguir haciendo operaciones, asumir una pérdida del 5% en cada una a cambio de información más detallada y luego verificar cada afirmación contrastándola con los datos de la cadena.
¿Quién reveló lo de los cincuenta bitcoins del señor Jin?
El 12 de marzo, ZachXBT volvió a hacer una operación de 50.000 dólares. Le preguntó a Jimmy si estaba ocupado; este dijo que estaba procesando bitcoins norcoreanos y afirmó que «Kim Jong-un acaba de liberar 50», de los cuales el equipo solo recibió 30. Jimmy explicó además que quienes estaban más arriba temían que congelaran los U, así que habían empezado a probar con Bitcoin y eran más cautelosos al liberar fondos. Aquí es importante distinguir: los 50 bitcoins eran la cantidad que, según la otra parte, se había liberado; no una cantidad que se hubiera confirmado como congelada. Que en el chat se mencione repetidamente a Kim Jong-un tampoco demuestra que él personalmente ordenara o ejecutara cada transacción.
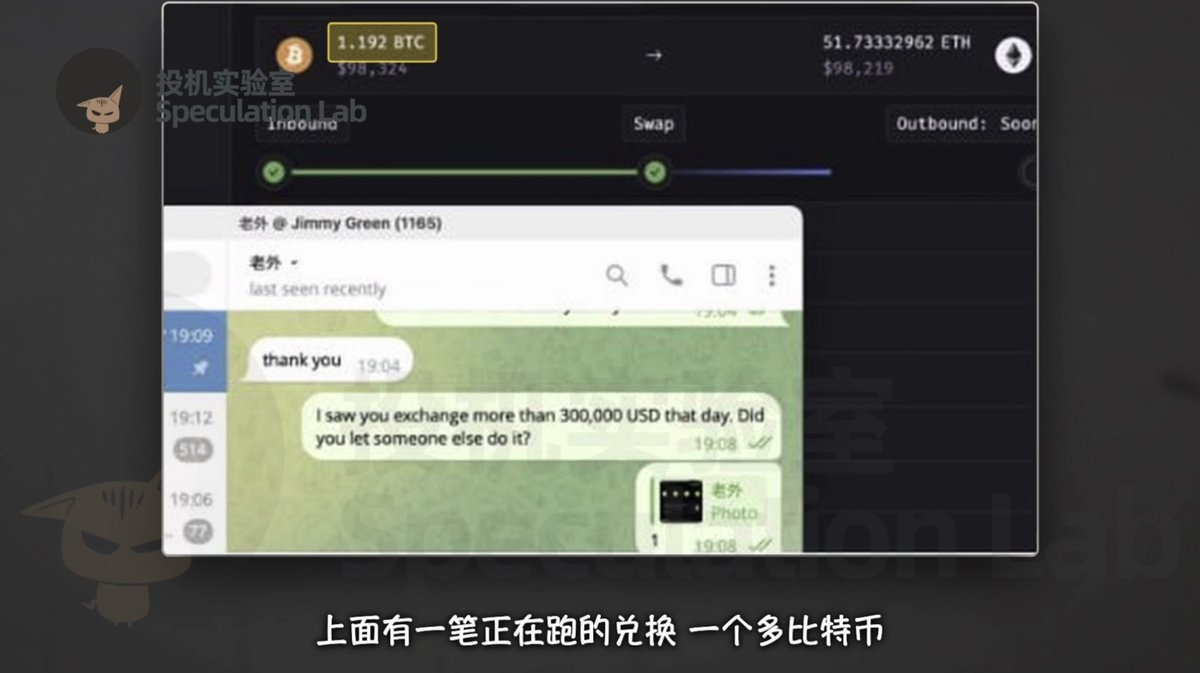
Jimmy también investigaba a sus «clientes». Al descubrir que ZachXBT había transferido más de 300.000 dólares, le preguntó si había recurrido a otra persona y le advirtió que había muchos estafadores, que no probara cualquier servicio para evitar que le robaran el dinero. Después, Jimmy le envió una captura de la pantalla de su computadora en la que se veía una operación para cambiar algo más de un bitcoin por más de 50 ethers. En la ventana del chat, lo llamaba «amigo», pero en sus contactos ZachXBT aparecía como «extranjero». ZachXBT comparó la hora y el monto de la captura con los registros de THORChain, rastreó el origen de los bitcoins y volvió a llegar a Bybit.
Proporcionar subtítulos (opcional)
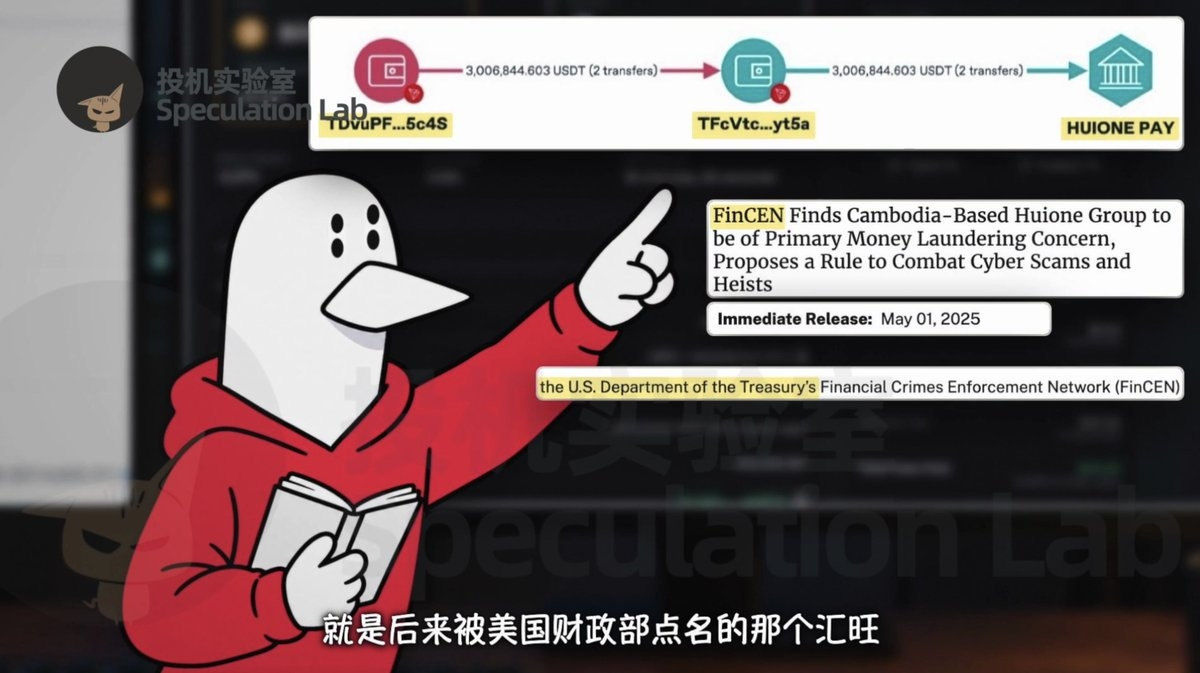
La conversación entre ambos empezó a parecer cada vez más la de dos conocidos. Jimmy le preguntaba si ya había comido y si sabía jugar al mahjong; también le mandaba fotos de dos ollas enormes de comida. Un fin de semana, dijo que un amigo le había pedido procesar 3 millones de dólares procedentes de una estafa. La comisión era baja y en principio no quería aceptar, pero como su amigo se lo había pedido, tuvo que trabajar toda la noche. Según el video, después el dinero se transfirió primero en una operación de 100.000 dólares y luego en otra de 2,9 millones. ZachXBT siguió el rastro y descubrió que los fondos habían llegado a billeteras relacionadas con Huione, en Camboya. Las conversaciones cotidianas sobre comida se entremezclaban con movimientos de grandes sumas, y poco a poco se fue aclarando la red de operaciones de este intermediario.
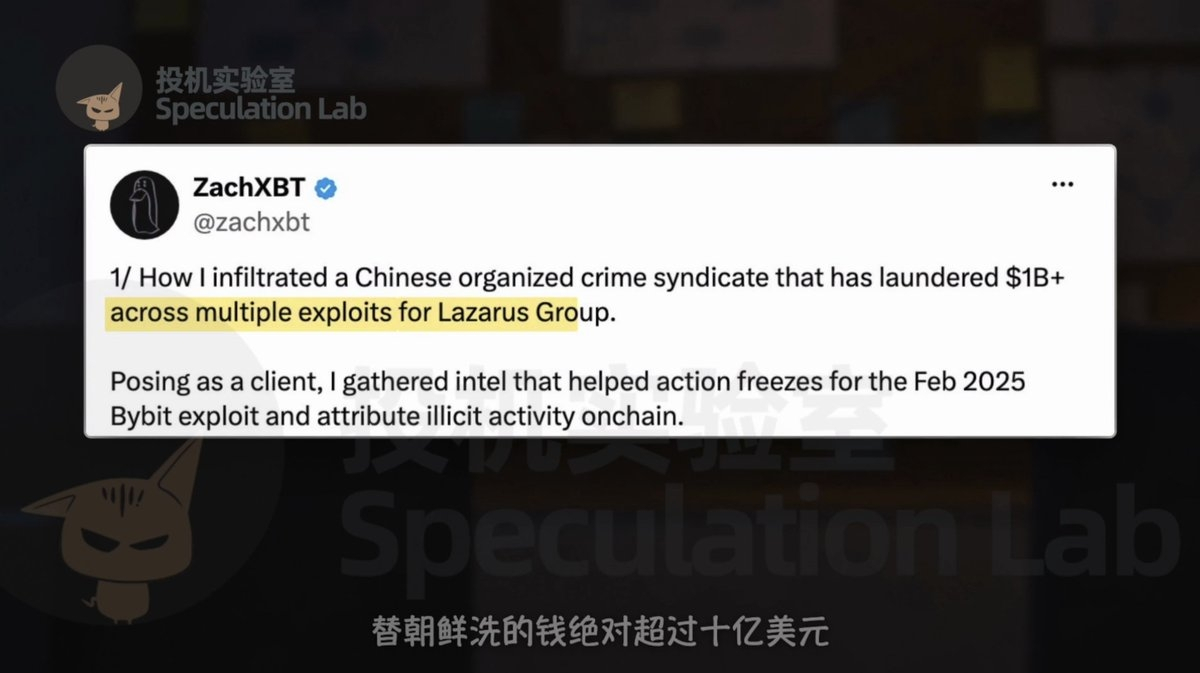
La afirmación más exagerada de Jimmy fue que su equipo había procesado la mayor parte de los 1.500 millones de dólares en Ethereum robados a Bybit. No se puede saber cuánto había de exageración escuchándolo solo a él. El video conserva la evaluación más cautelosa de ZachXBT: lo que describía la otra parte coincidía con los patrones que él observaba en la cadena; al sumar varios ataques, estimó que el grupo podía haber procesado más de 1.000 millones de dólares para Lazarus. Las fanfarronadas de los integrantes del grupo, las estimaciones del investigador y las transacciones concretas que pueden verificarse no tienen el mismo peso probatorio; conviene distinguirlas al leer el caso.
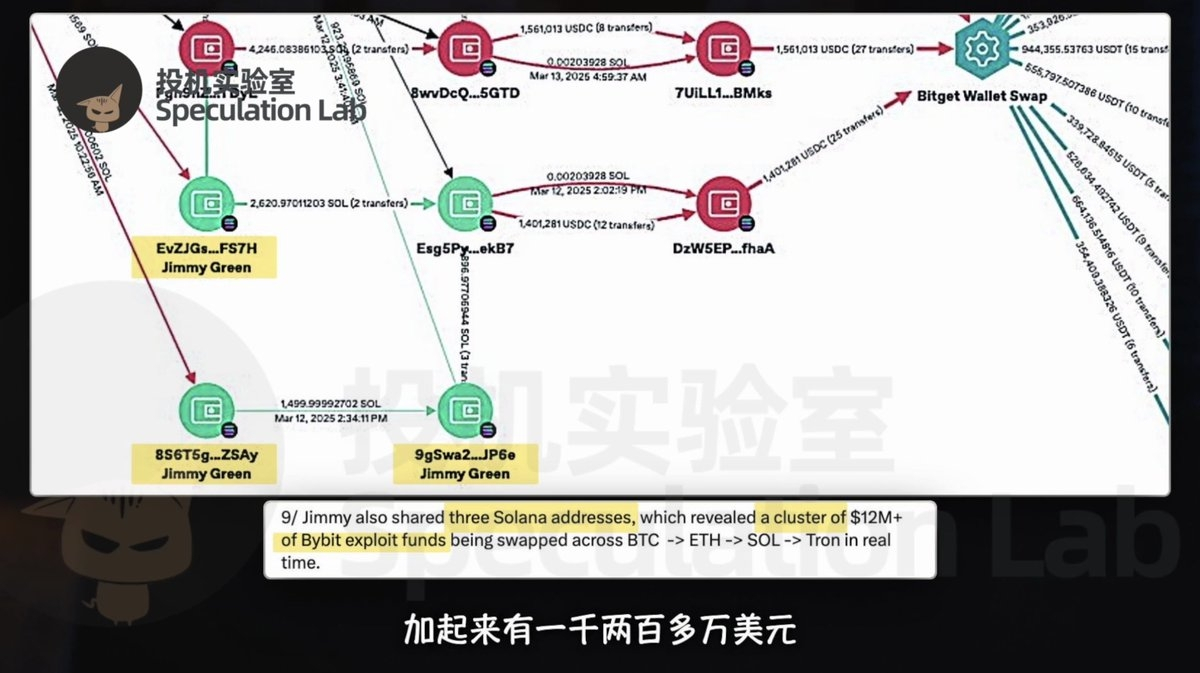
Tres direcciones sacaron a la luz más de 12 millones
Jimmy también le envió tres direcciones de Solana y le dijo que estaba trabajando esa noche para convertir las monedas de esa cadena de vuelta a Tron. ZachXBT siguió las direcciones y descubrió toda una serie de fondos robados relacionados con Bybit que seguían en movimiento, por un total de más de 12 millones de dólares. Hasta entonces, el investigador había dependido principalmente de obtener información mediante las conversaciones; en esta etapa, las direcciones concretas convirtieron aquellas descripciones en rutas de fondos que podían verificarse. Saltar entre distintas cadenas aumenta la dificultad del rastreo, pero si un operador proporciona voluntariamente un punto de entrada, es posible volver a conectar direcciones que parecían dispersas.
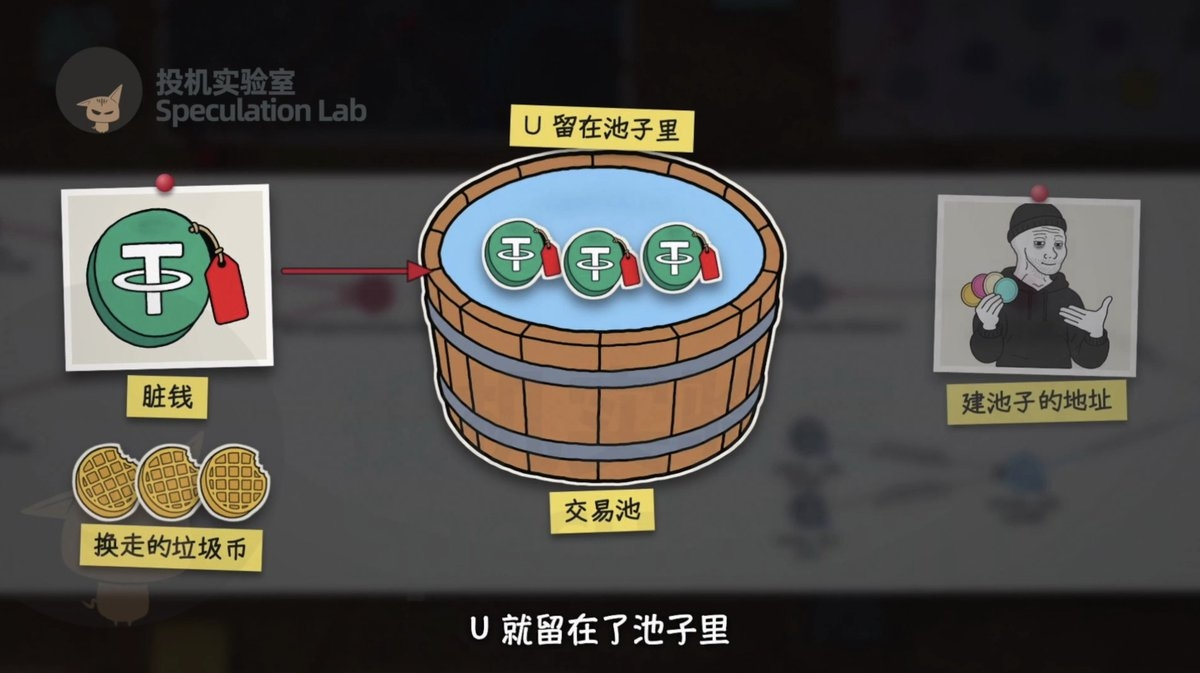
El video también describe un método para ocultar el origen de los fondos usando pools de negociación de tokens: el grupo emitía varios tokens con muy poca actividad comercial, entre ellos WAFF, FIZZ, BUTTER y SQUIRT, y luego utilizaba los pools para presentar los fondos robados como operaciones y ganancias de liquidez aparentemente legítimas. A simple vista, parecía que el dinero procedía de las ganancias de algún pool; pero seguir las direcciones anteriores y posteriores podía revelar su origen. ZachXBT entregó las direcciones que había rastreado a los investigadores. La prueba importante no es solo «qué herramienta se usó», sino si los fondos movidos antes y después de esas operaciones pueden vincularse con activos robados conocidos.
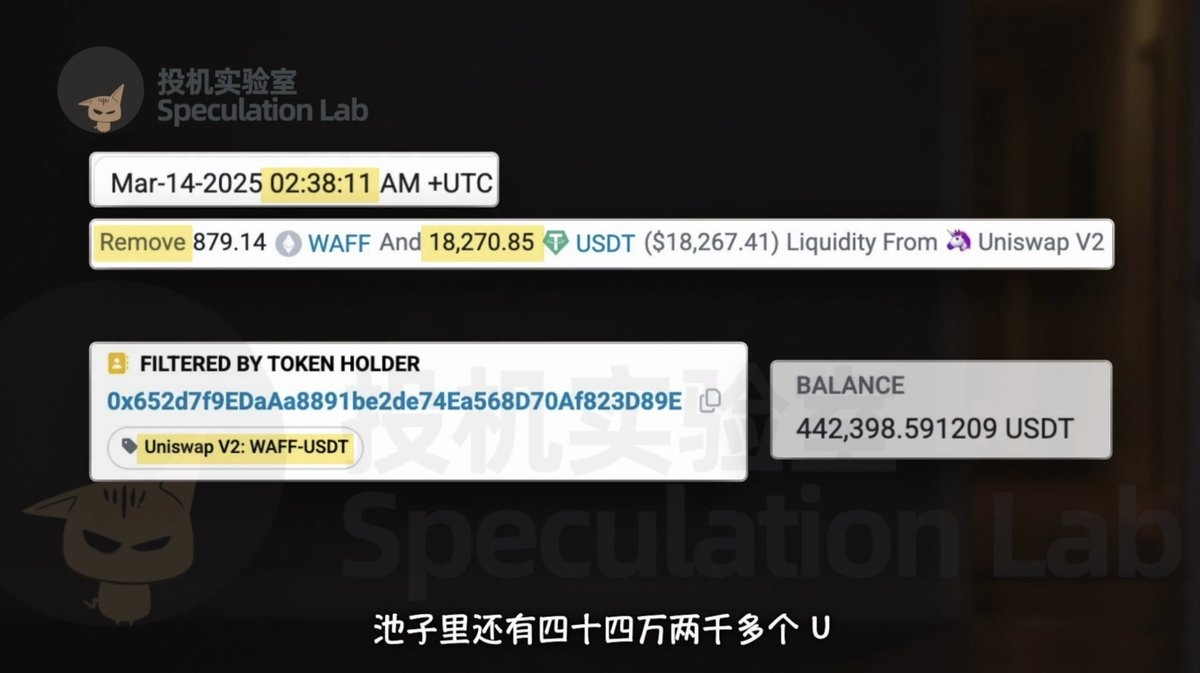
Jimmy había presumido anteriormente de que vigilaban los riesgos con antelación y podían avisar el día antes de que ocurriera algo. Incluso afirmó tener contactos dentro de Tether. Sin embargo, el 14 de marzo, Tether, la empresa que emite USDT, congeló el pool relacionado con WAFF. La dirección que había creado el pool acababa de retirar unos 18.000 dólares media hora antes; los aproximadamente 442.000 U restantes quedaron bloqueados en él. Según el video, ZachXBT pudo rastrear una pérdida de más de 4.000 dólares en comisiones, y la investigación contribuyó a que se congelara una suma mucho mayor. Esto no demuestra que Jimmy realmente tuviera contactos internos; más bien muestra que su promesa de «evitar los congelamientos» no protegió los fondos relacionados.
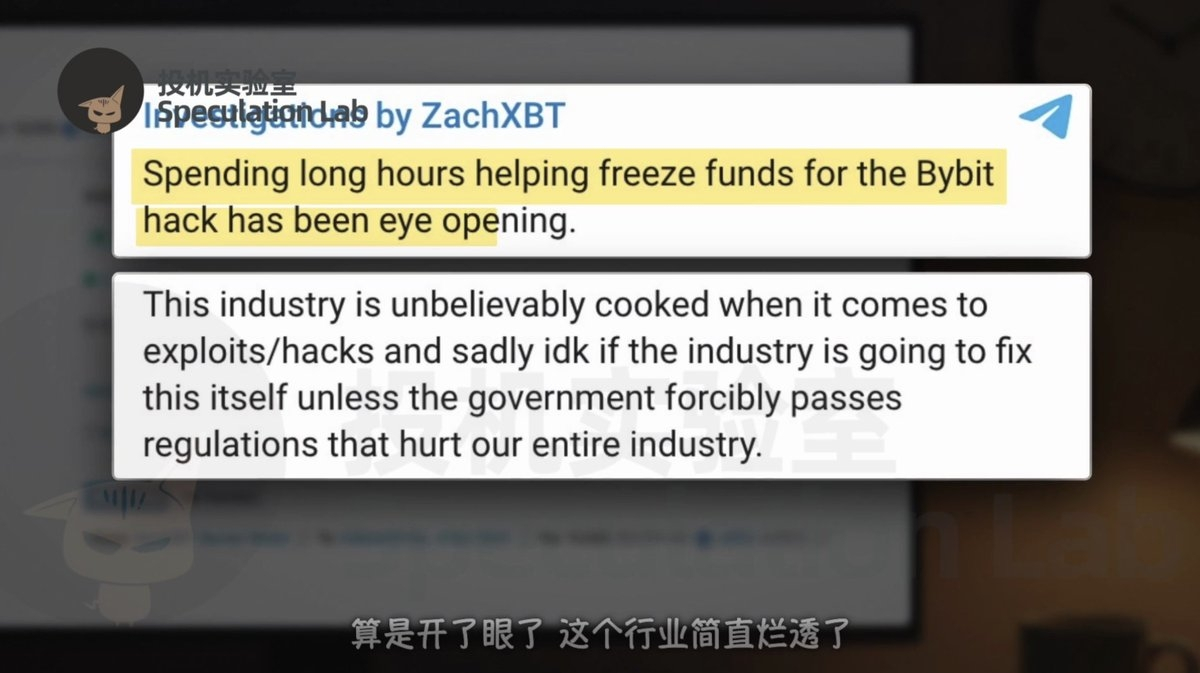
ZachXBT entregó estos materiales al FBI, pero no los hizo públicos de inmediato. El 18 de marzo, cuatro días después de que congelaran el pool de negociación, se quejó en su canal de que últimamente ayudaba a diario a congelar fondos relacionados con Bybit y estaba viendo el lado más desagradable de la industria. En ese momento, el público aún no sabía con quién estaba hablando ni que había obtenido esas pistas arriesgando su propio dinero. Para alguien que investiga y publica en abierto, escribir una publicación puede llevar muy poco tiempo; pero cuando las pistas están relacionadas con una investigación en curso, ya no es él quien decide cuándo se hacen públicas. Por eso esta historia permaneció en silencio durante mucho tiempo.
Un año y medio después volvió a aparecer el mismo tipo de reclamo por una operación pendiente
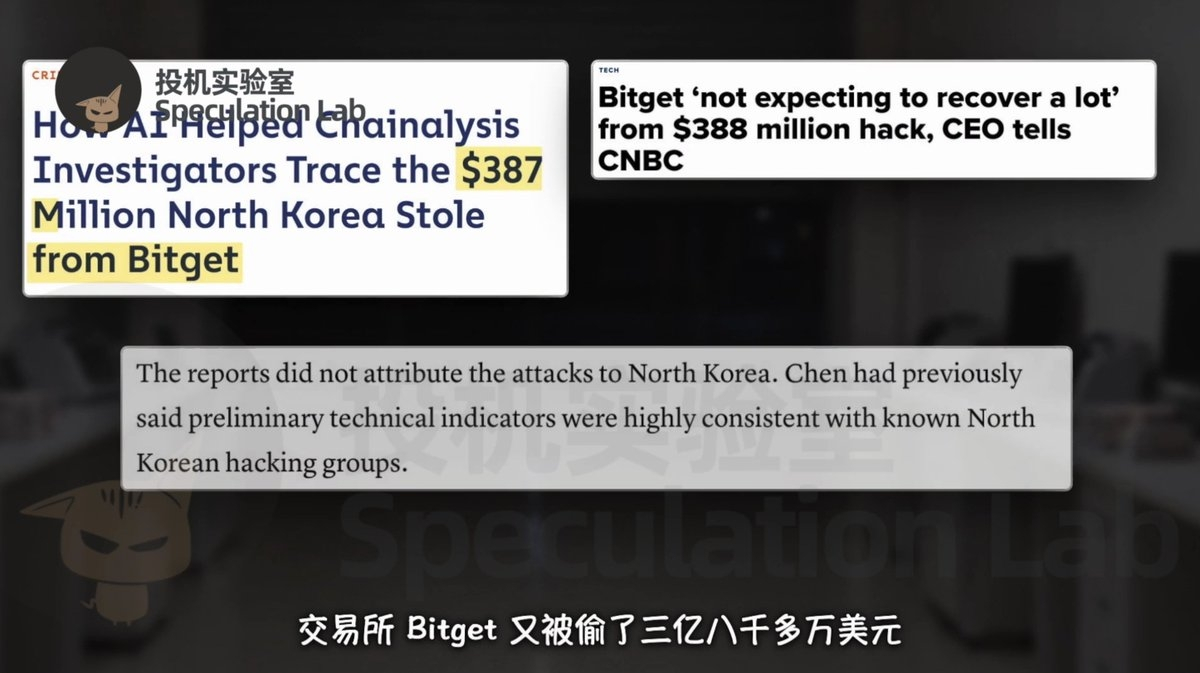
El congelamiento de 442.000 dólares fue solo un avance parcial. Según las cifras de agosto de 2026 citadas en el video, los fondos recuperados y congelados en el caso de Bybit sumaban menos de 80 millones de dólares, apenas alrededor del 5% de los 1.500 millones robados. La mayor parte de las pérdidas seguía siendo difícil de recuperar y los nuevos ataques no se detenían. En septiembre de 2026, Bitget sufrió otro incidente de seguridad de unos 388 millones de dólares. Los análisis públicos atribuyeron el ataque a hackers vinculados a Corea del Norte, y ZachXBT observó que quienes manejaban los fondos robados volvieron a acudir a grupos públicos para reclamar que se procesaran sus operaciones. El caso había cambiado, pero la costumbre de los operadores de impacientarse y acudir a atención al cliente era muy similar.
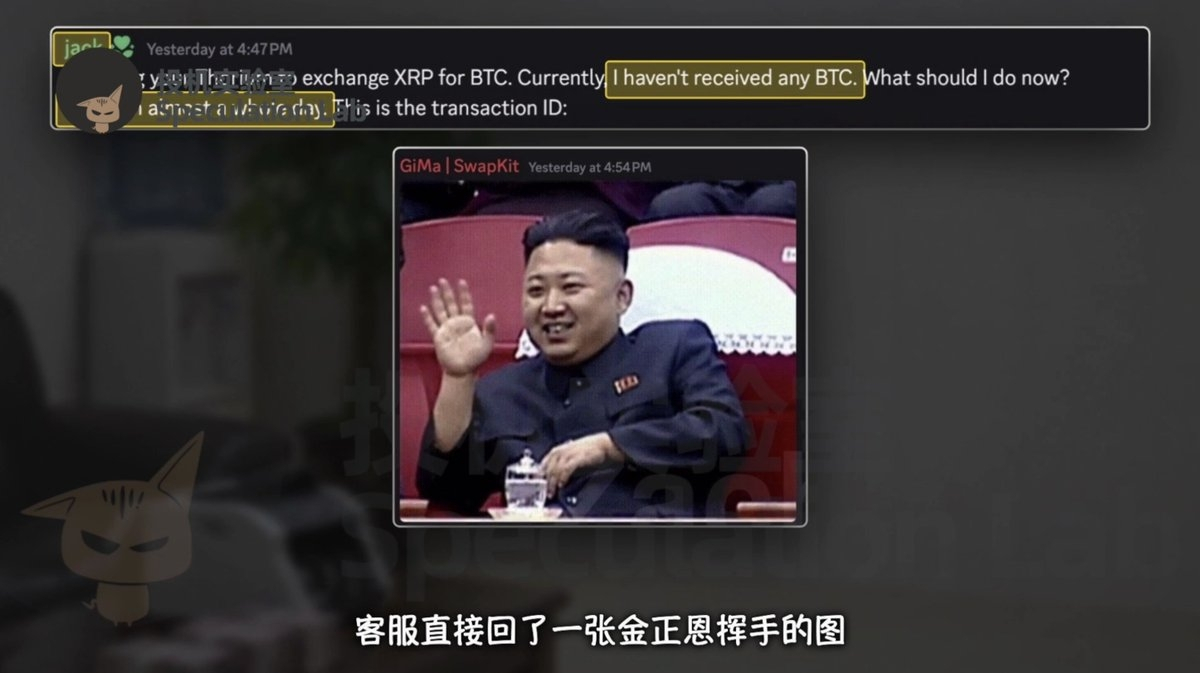
El video muestra que una cuenta llamada jack decía que llevaba casi un día esperando los bitcoins del cambio, que estaba muy preocupada y que tendría graves problemas si perdía el dinero. El agente de atención al cliente le respondió directamente con una imagen de Kim Jong-un saludando y le preguntó: «¿Se enfadará Kim Jong-un?», para luego sugerirle que se dedicara a otra cosa. Algunos pedían ayuda al servicio de atención al cliente y hasta había una cuenta llamada help me. Y, más curiosamente, al revisar el nombre, resultó que quien había enviado la imagen era la misma persona que un año y medio antes le había pedido a Jimmy que facilitara el número de transferencia. Tras los intercambios graciosos del grupo seguían estando el temor de los operadores a que hubiera problemas con el dinero y la repetición de situaciones en las que sus pedidos públicos de ayuda dejaban pistas al descubierto.
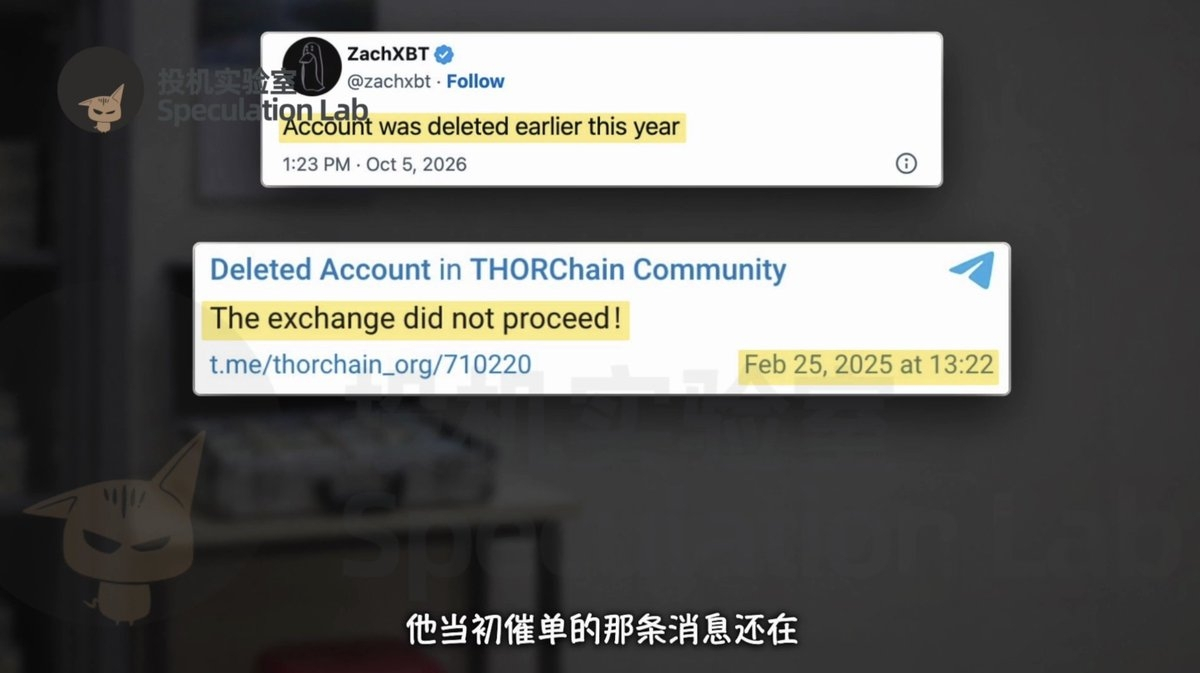
El 5 de octubre de 2026, ZachXBT por fin hizo pública la pista de Jimmy. Dijo que había esperado un año y medio porque el caso estaba relacionado con una investigación y no era conveniente publicarlo antes. Él mismo puso casi 350.000 dólares, pero eso no significa que los perdiera todos: cada operación que realizó implicó una comisión de alrededor del 5%, además del riesgo de que la otra parte se fugara con el dinero. Según el video, nadie pagó esta investigación; normalmente, él depende de las subvenciones y donaciones de fundaciones. Cuando algunos internautas le recomendaron contratar guardaespaldas, respondió que una protección las 24 horas se salía un poco de su presupuesto. Seguir las pistas tuvo un costo que no se limitó al tiempo: también implicó riesgos para su patrimonio y su seguridad personal.
Más adelante, la cuenta de Telegram de Jimmy desapareció. Los mensajes en los que había reclamado por una operación en el grupo de THORChain seguían allí, pero su nombre se había convertido en Deleted Account. ZachXBT no explicó cómo se cortó el contacto entre ambos, si Jimmy empezó a sospechar, cuál era su verdadera identidad ni si lo habían arrestado. La desaparición de la cuenta puede hacer pensar fácilmente que la historia ya terminó, pero los materiales públicos no permiten llegar a esa conclusión. Lo que sí se puede ver son capturas de conversaciones, movimientos de fondos y algunos resultados de congelamientos. Lo que sigue sin saberse es qué fue de este intermediario y hasta dónde llegará el caso.
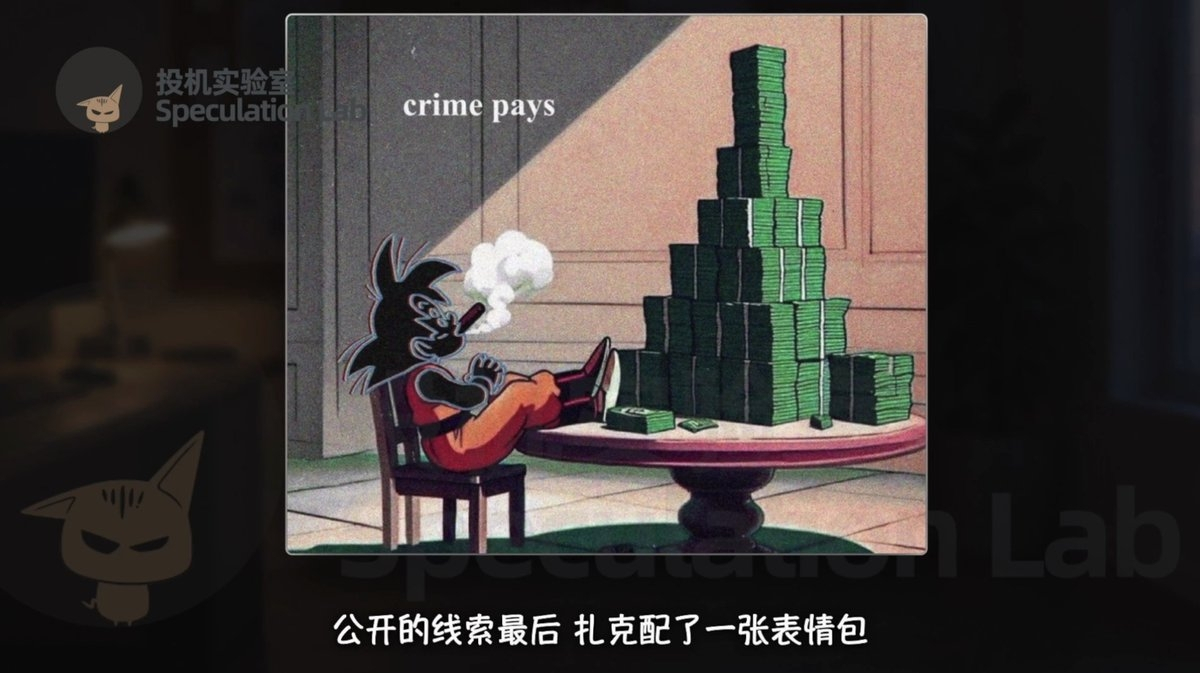
Al final de la publicación de las pistas, ZachXBT incluyó un meme: un personaje de dibujos animados, con las piernas cruzadas y un puro, sentado ante una mesa llena de billetes, con la frase «crime pays» —el crimen sí da dinero—. Parece más bien una ironía amarga: los robos de enormes sumas pueden ocurrir rápidamente, pero recuperar las pérdidas es un proceso lento y peligroso. La industria de las criptomonedas está muy cerca del dinero, y por eso los investigadores también pueden acercarse a hackers poderosos, organizaciones de lavado de dinero y fuerzas estatales. Esta operación encubierta no recuperó todos los fondos robados, pero sacó a la luz la división de tareas tras bambalinas y pistas clave. Quienes asumieron los riesgos para lograrlo merecen reconocimiento.