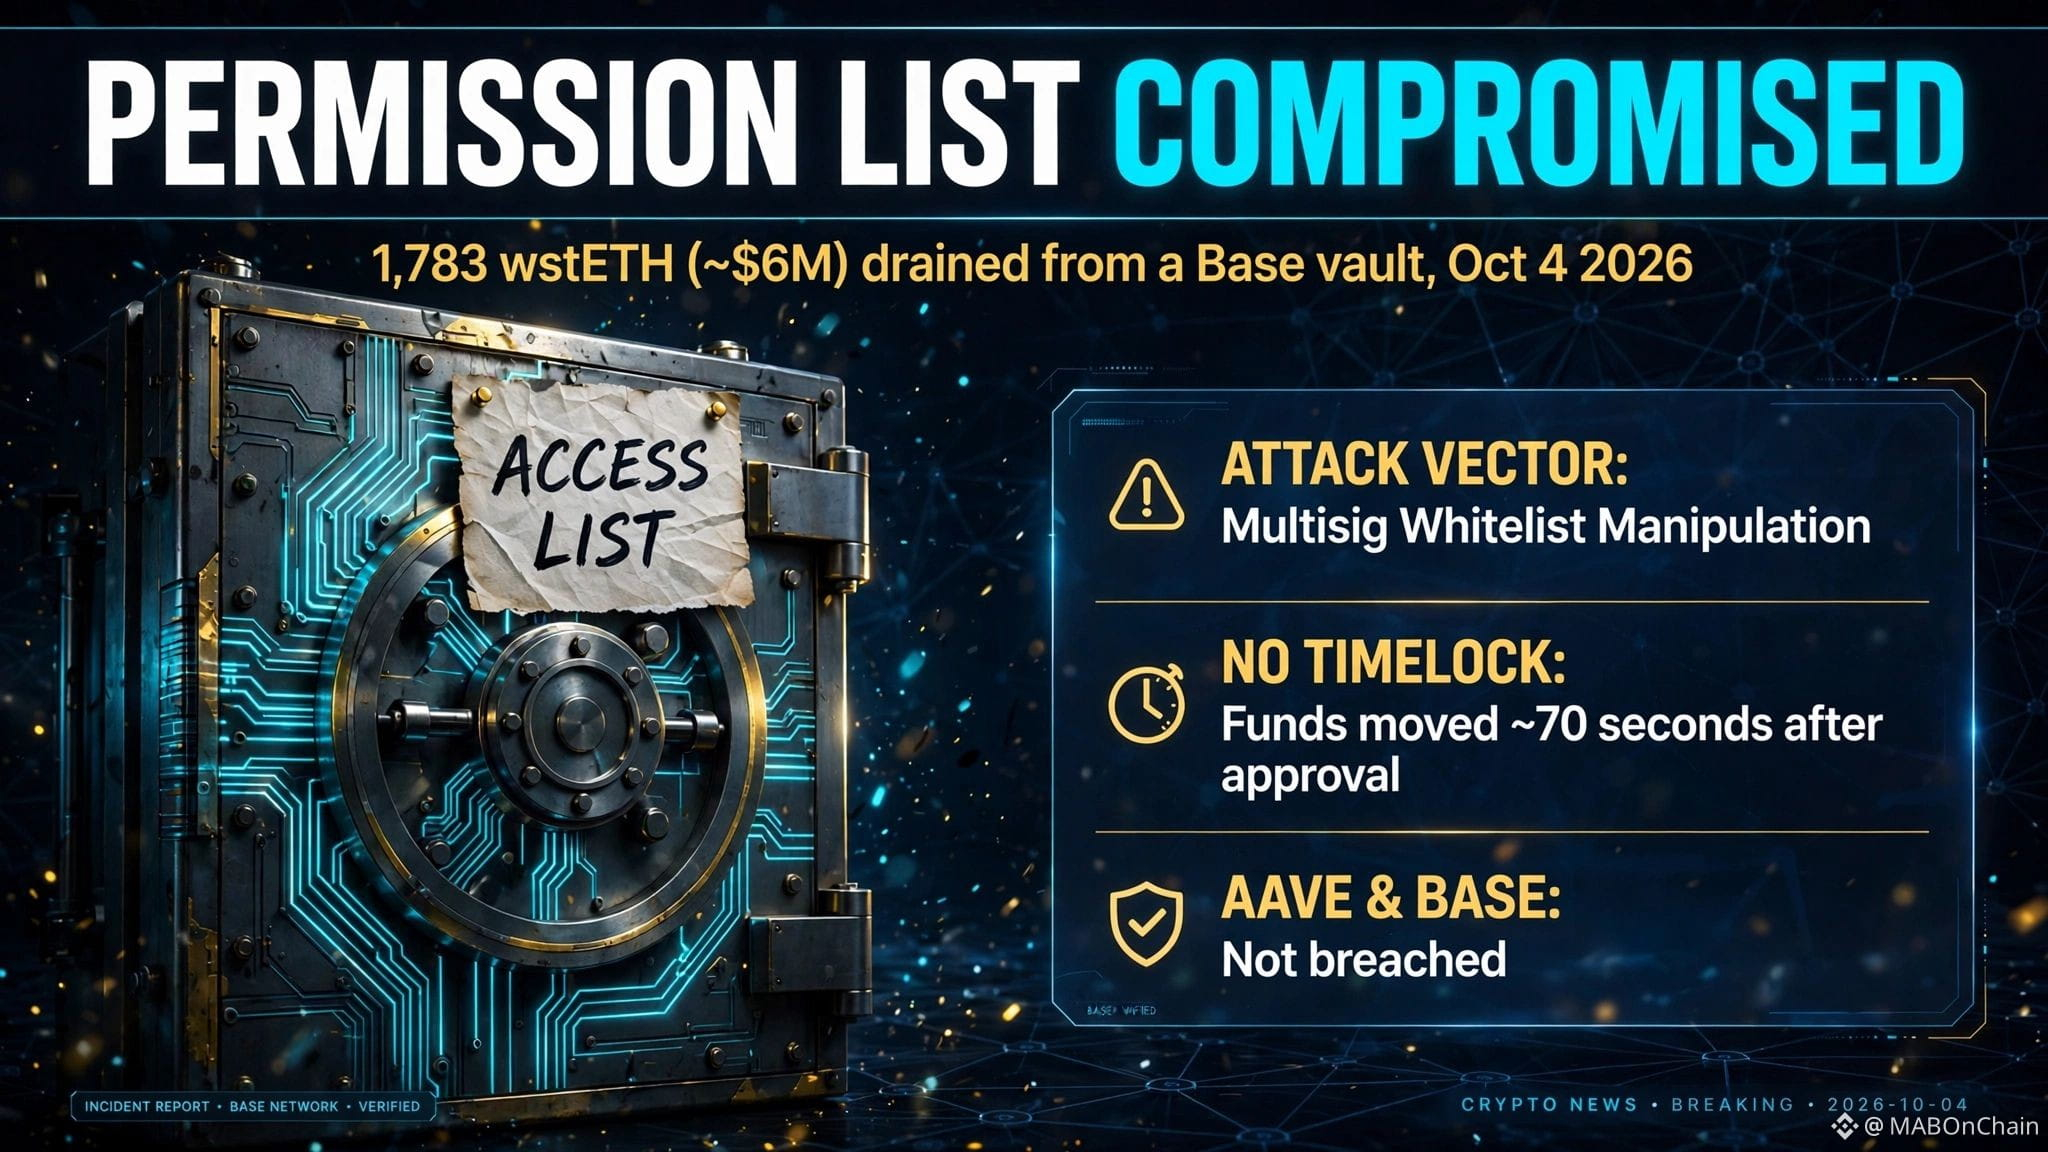
1,783 wstETH. Aproximadamente 6 millones de dólares. Sustraídos de una bóveda de Base el 4 de octubre, a plena luz del día y en la cadena.
Lo que nadie está comentando es lo normal que parecía todo. Se añadió un nuevo contrato a la lista de permitidos de las bóvedas. La multisig hizo su trabajo: tres de los siete firmantes aprobaron el cambio. Entonces, el contrato de los atacantes pidió prestado aBaswstETH y se fue. Seis salidas limpias. El sistema funcionó exactamente como estaba diseñado.
Esa es la parte incómoda. Nada falló. La lista de acceso se modificó por la puerta principal; los dos cambios se hicieron con aproximadamente un minuto de diferencia, y el dinero empezó a moverse unos 70 segundos después. No había ningún bloqueo temporal entre la aprobación y la ejecución, así que nadie tuvo oportunidad de darse cuenta ni de detenerlo.
Aave no fue vulnerado. Base no fue vulnerada. La vulnerabilidad estaba en el propio sistema de permisos de las bóvedas.
Todo el mundo audita la lógica de los contratos inteligentes. Casi nadie audita las dos preguntas que siguen dejando las bóvedas vacías: ¿quién puede modificar la lista de acceso y con qué rapidez puede hacerlo?
Una multisig con ejecución instantánea no es seguridad robusta. Es un proceso de aprobación rápido. Los bloqueos temporales son esa infraestructura aburrida de la que nadie presume, y habrían sido justo lo que habría detenido esto.
$ETH #DeFi