



La privacidad siempre ha sido un problema en internet: en cuanto quieres que un software haga algo útil con tus datos, por lo general tienes que darle acceso a los datos en sí.
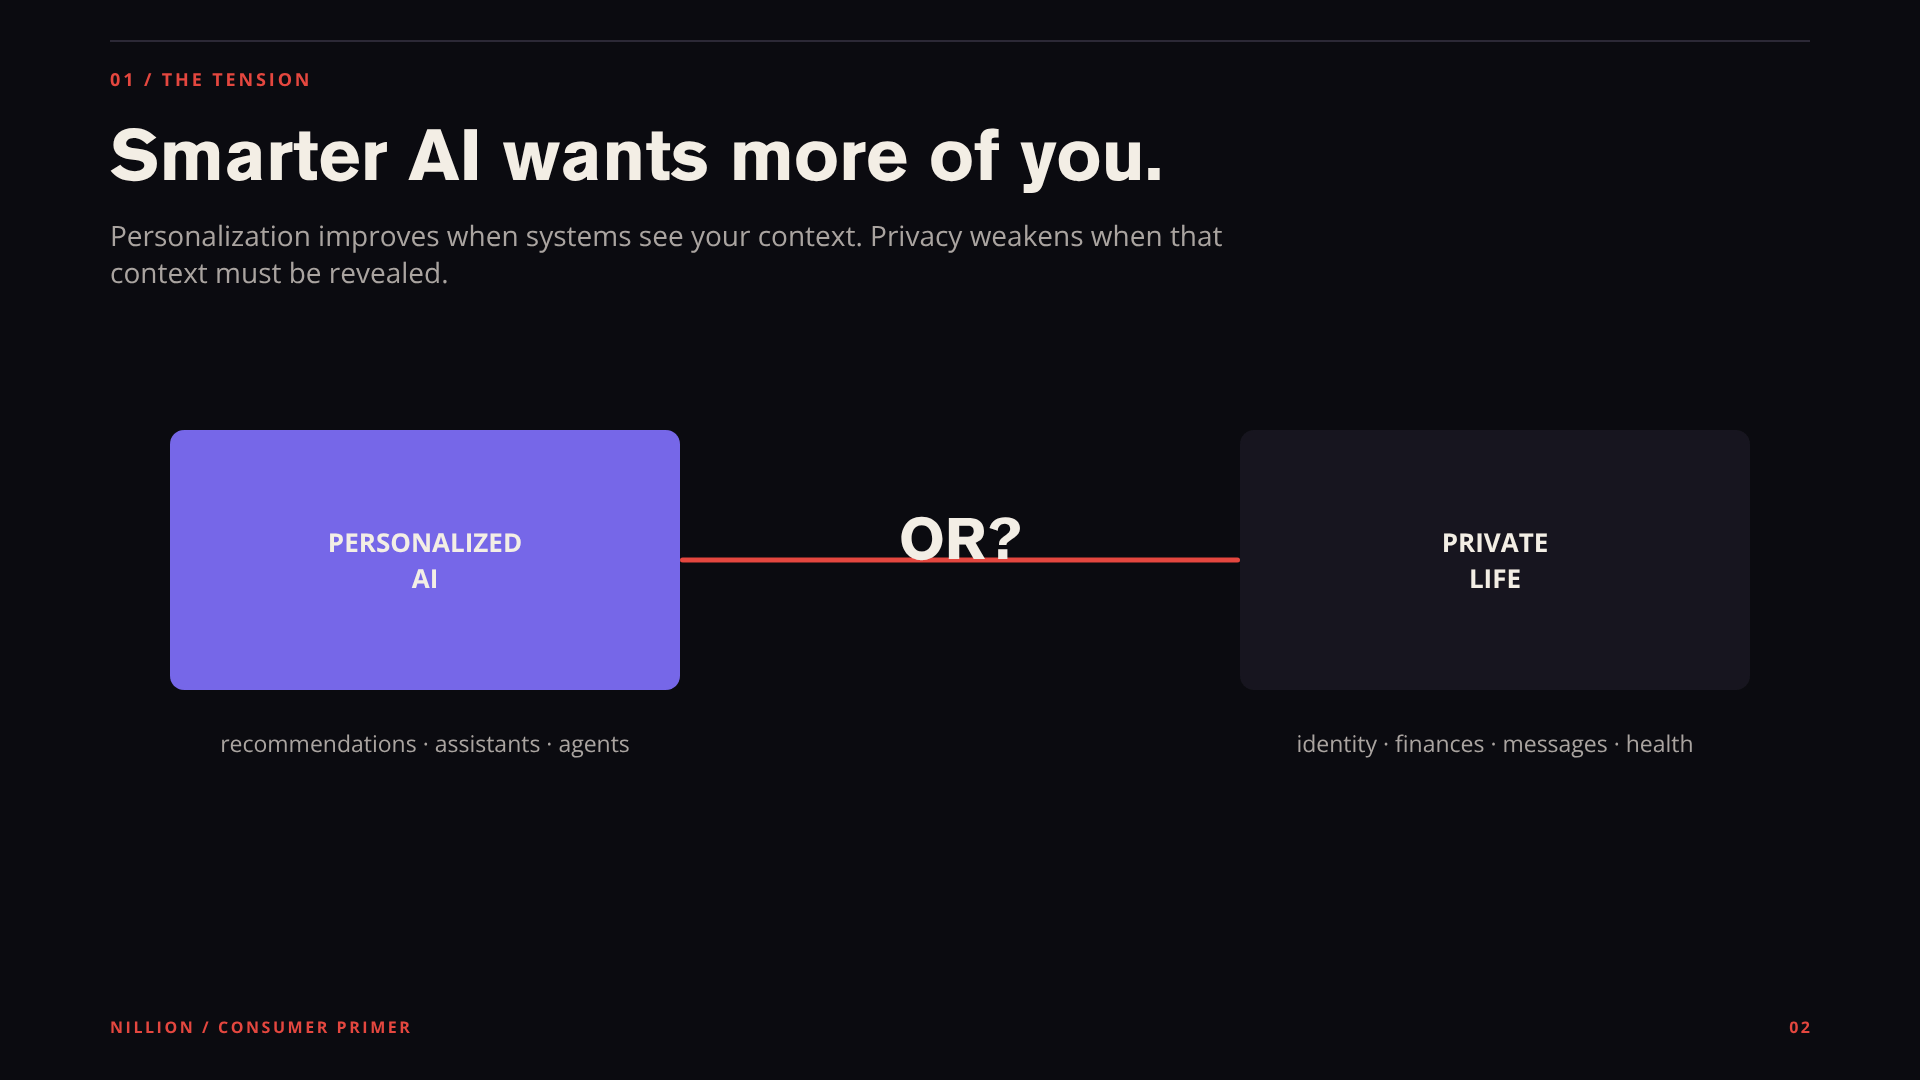
Ese compromiso era manejable cuando la mayoría de los programas eran sencillos. Buscabas algo, abrías un sitio web, enviabas un correo electrónico o subías un documento. Pero internet está cambiando rápidamente. Los sistemas de IA son cada vez más personalizados, las aplicaciones son cada vez más autónomas y se espera que los agentes de IA trabajen con información cada vez más confidencial. Cuanto más útiles se vuelven estos sistemas, más contexto necesitan. Y gran parte de ese contexto es privado.
Tu información financiera es privada. Tus expedientes médicos son privados. Tus documentos de trabajo son privados. Tus conversaciones personales son privadas. Incluso algo tan sencillo como tus preferencias, tu historial de navegación o tus instrucciones a una IA puede revelar mucho más de ti de lo que imaginas.
Así que tenemos un problema.
Queremos que el software utilice más datos nuestros, pero no necesariamente queremos que la infraestructura que los procesa lo vea todo.
Aquí es donde entra Nillion.
Nillion está creando lo que denomina Blind Computer: una red descentralizada diseñada para almacenar y procesar información confidencial, protegiéndola de los sistemas de backend de las aplicaciones y de los operadores que gestionan la infraestructura subyacente. Su idea central es sencilla: hacer que los datos puedan utilizarse sin tener que exponerlos sin procesar.
Suena sencillo.
La tecnología que hay detrás no lo es.
El problema que Nillion intenta resolver
La mayoría de las aplicaciones modernas siguen un modelo conocido. Proporcionas información, la aplicación la envía a un sistema de backend, este la procesa y tú recibes un resultado.
Por ejemplo, imagina que subes un documento privado a una aplicación de IA y preguntas:
«Resume este documento y dime qué tengo que hacer ahora».
La IA necesita procesar el documento para responder a tu pregunta. Tradicionalmente, eso significa que el servicio necesita acceder al documento en un formato que realmente pueda leer y procesar.
Eso crea una relación de confianza.
En esencia, estás diciendo:
«Aquí está mi información confidencial. Confío en que tu infraestructura la procese correctamente, la proteja del acceso no autorizado y no la exponga».
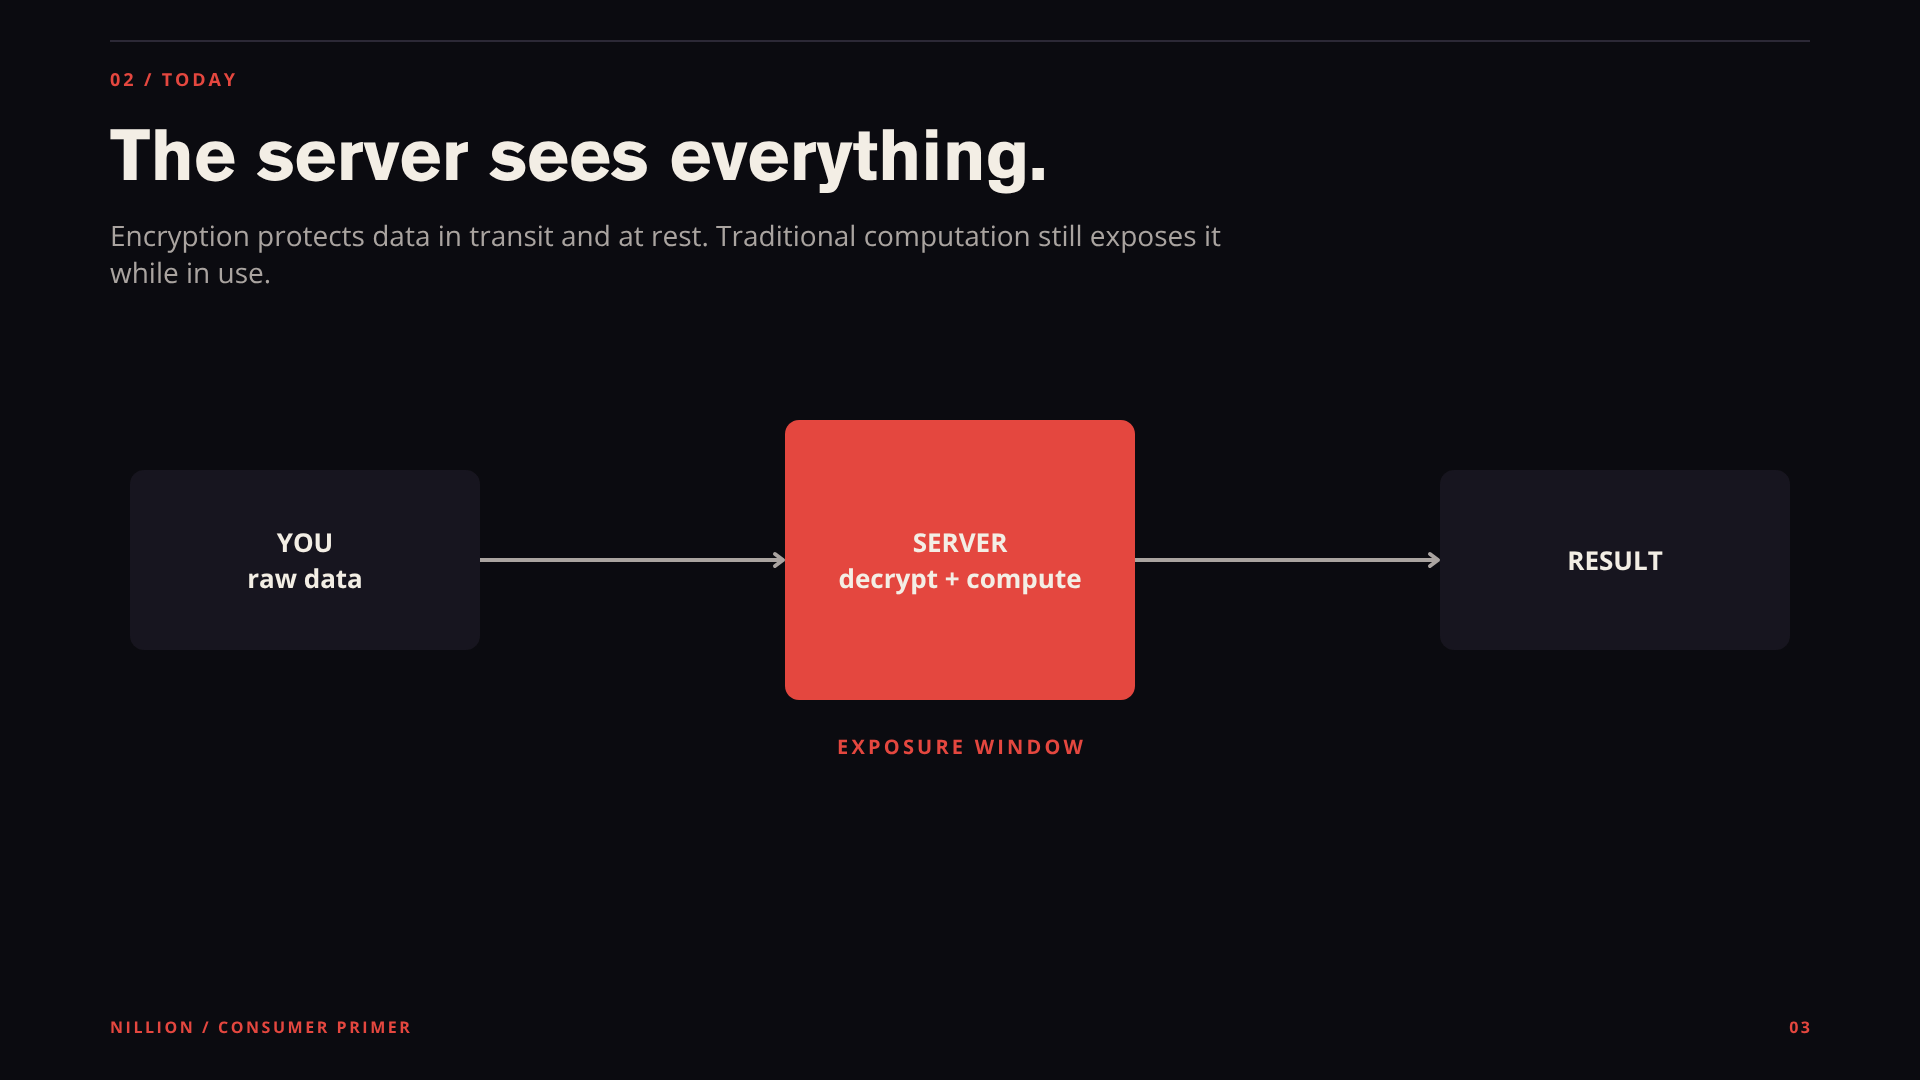
El cifrado ayuda a proteger la información mientras se transmite o permanece almacenada. Pero históricamente ha habido un punto difícil en medio: la computación.
En algún momento, el sistema tiene que hacer algo con los datos.
El patrón tradicional es, básicamente:
Cifrar → Descifrar → Calcular → Volver a cifrar.
El problema es que, durante la etapa de computación, la información puede existir en un formato al que la infraestructura podría acceder.
Nillion intenta cambiar ese modelo.
Blind Computer combina tecnologías de mejora de la privacidad, como la computación multipartita segura, el cifrado homomórfico y los entornos de ejecución confiables, para permitir almacenar y procesar información confidencial, reduciendo la necesidad de exponer los datos subyacentes a los operadores de la infraestructura.
Este cambio de perspectiva es importante.
En lugar de decir:
«Confía en nosotros con tus datos».
El objetivo pasa a ser:
«Confía en la tecnología que protege la computación».
Piensa en Nillion como una capa de privacidad para la computación
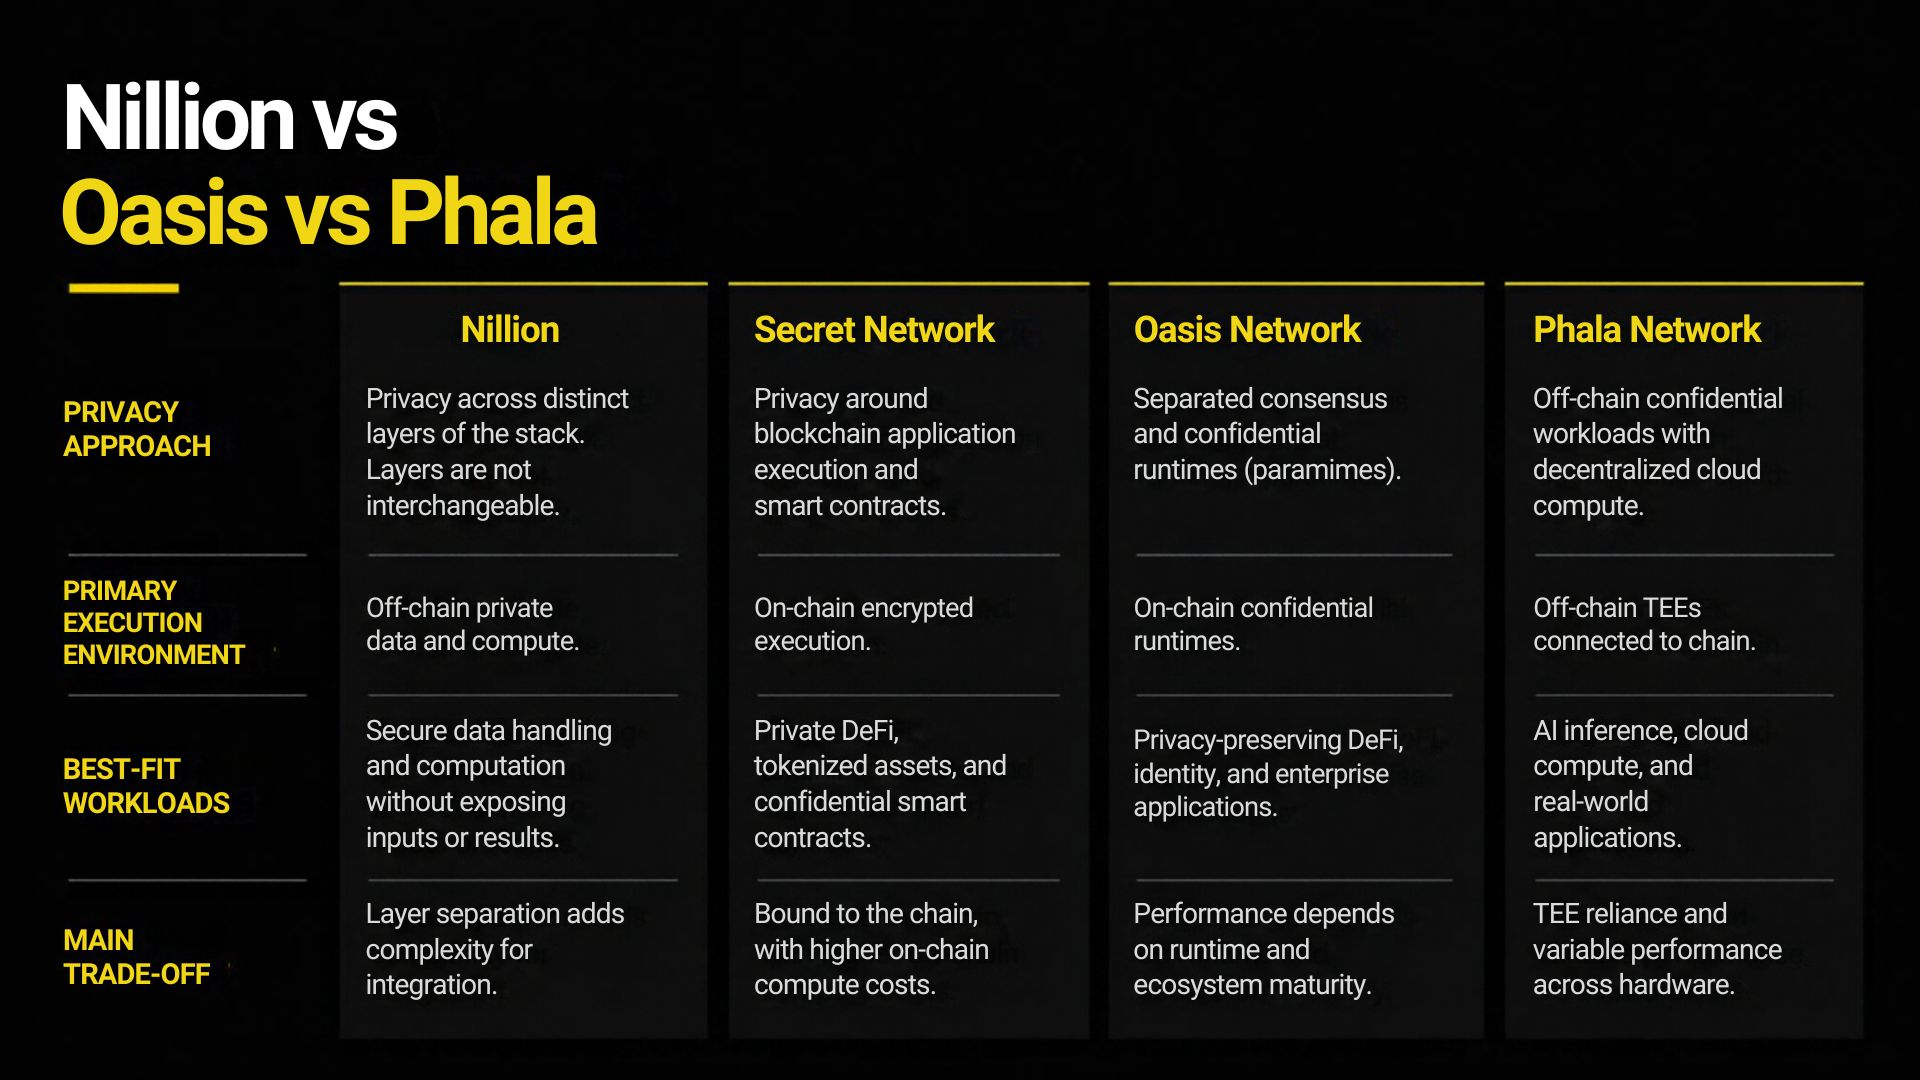
Una de las formas más fáciles de malinterpretar Nillion es pensar que no es más que otra cadena de bloques.
Esa no es precisamente la parte interesante.
Las cadenas de bloques son excepcionalmente buenas para crear un estado compartido y transparente entre partes que no necesariamente confían unas en otras. Pero la transparencia no siempre es deseable. Hay muchas situaciones en las que quieres que el resultado de un cálculo sea útil sin exponer toda la información que lo produjo.
Nillion apunta a esa otra parte de la ecuación.
Las cadenas de bloques hicieron posible coordinarse sin confiar en un intermediario central. Nillion intenta hacer posible la computación sin exponer información confidencial a la infraestructura que la realiza.
Eso hace que el concepto sea especialmente interesante en un mundo donde la IA cobra cada vez más importancia.
Un modelo de IA solo es tan útil como el contexto que recibe.
Si le das información genérica a una IA, obtienes un asistente genérico.
Dale tus documentos reales, preferencias, información financiera, historial laboral, objetivos personales y otros datos contextuales, y podría volverse mucho más útil.
Pero eso plantea una pregunta incómoda:
¿Cuánto de tu vida estás dispuesto a entregar a un proveedor de IA?
La respuesta de Nillion es construir una infraestructura donde la información confidencial pueda permanecer protegida mientras las aplicaciones la utilizan.
Esa es la idea general detrás de Blind Computer.
Llega Nillion
Aquí es donde la propuesta central de Nillion se vuelve más clara.
El objetivo no es impedir que las aplicaciones utilicen información confidencial. Es cambiar la forma en que esa información se pone a disposición de la computación.
En lugar de tratar la privacidad como una función que se añade al final, Nillion quiere que forme parte de la propia infraestructura de computación.
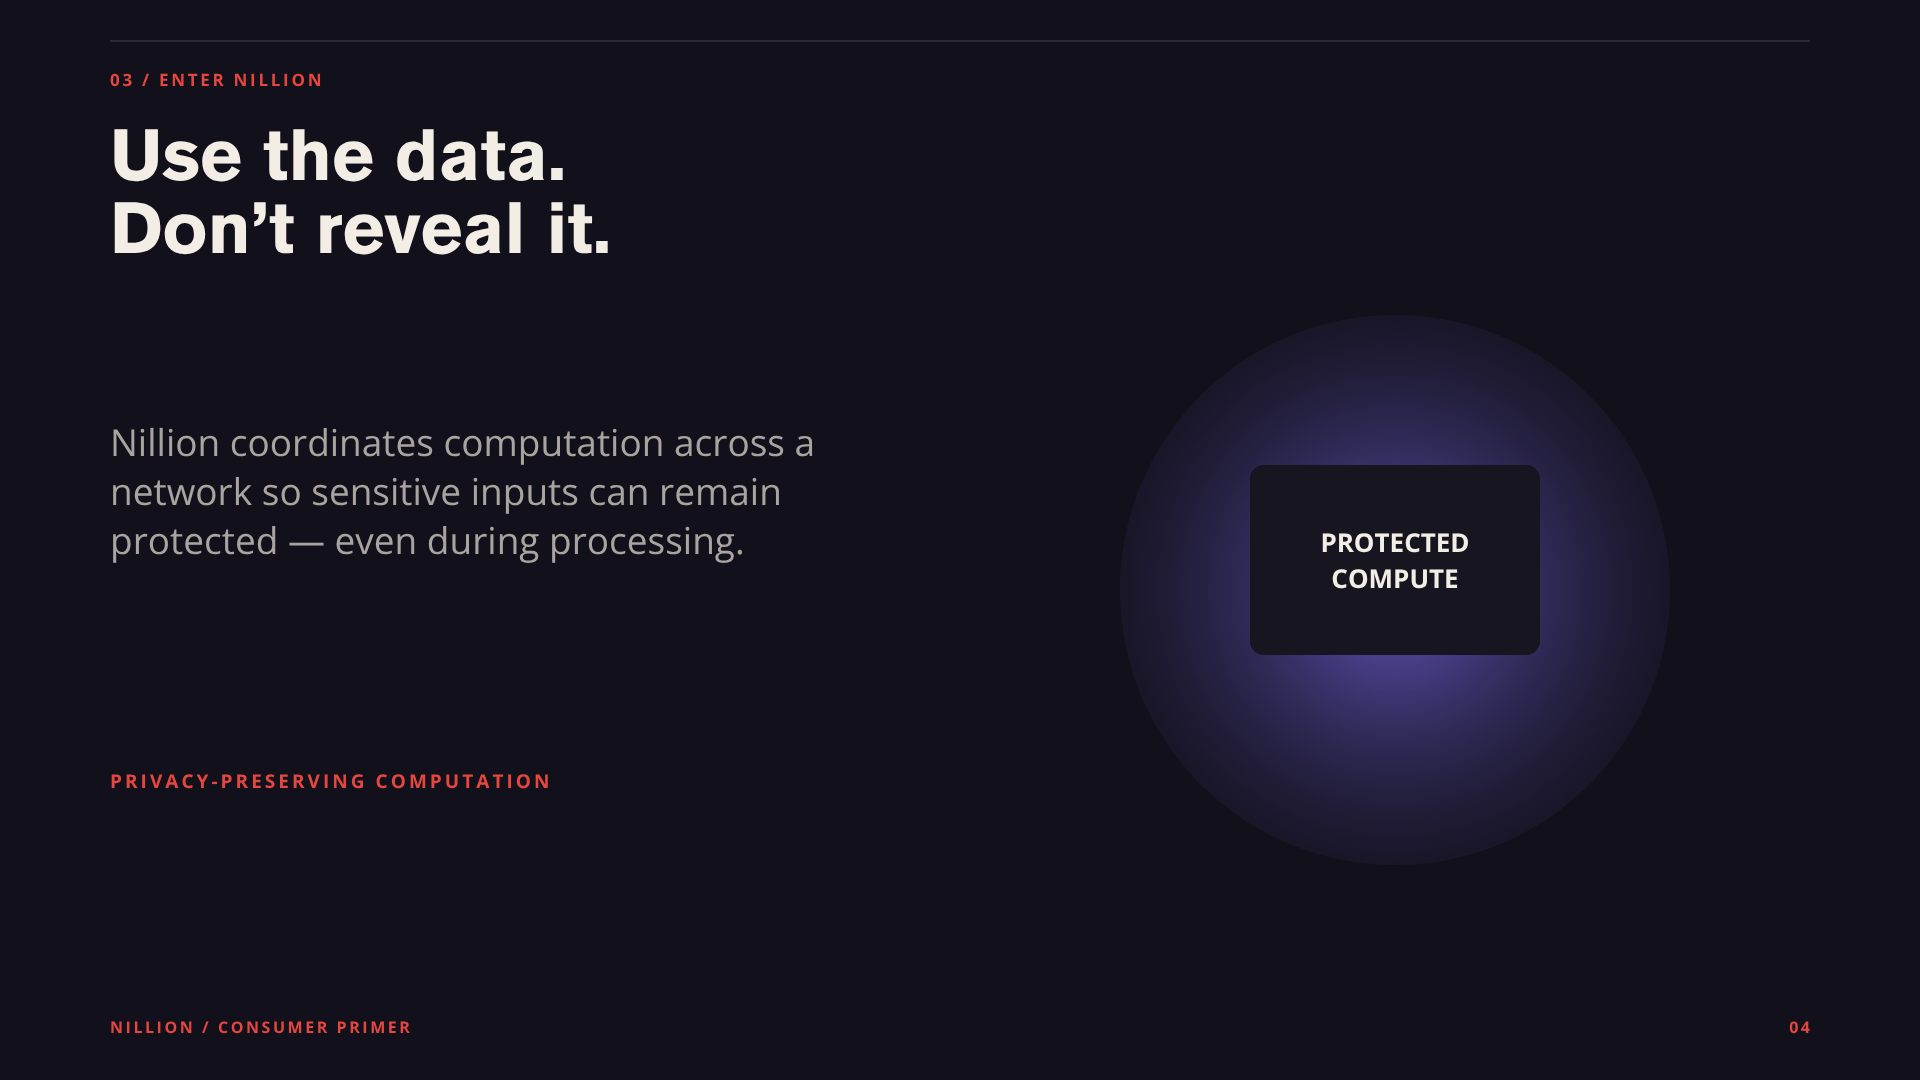
El resultado que Nillion busca se puede resumir de forma muy sencilla:
Protege los datos de entrada.
Calcula de forma privada.
Revela solo el resultado útil.
Suena sencillo, pero lograrlo requiere que trabajen conjuntamente varias tecnologías y componentes de infraestructura distintos.
¿Cómo lo hace realmente Nillion?
Nillion no depende de una única tecnología de privacidad. Su pila actual de Blind Computer se divide en distintos módulos que abordan diferentes partes del problema.
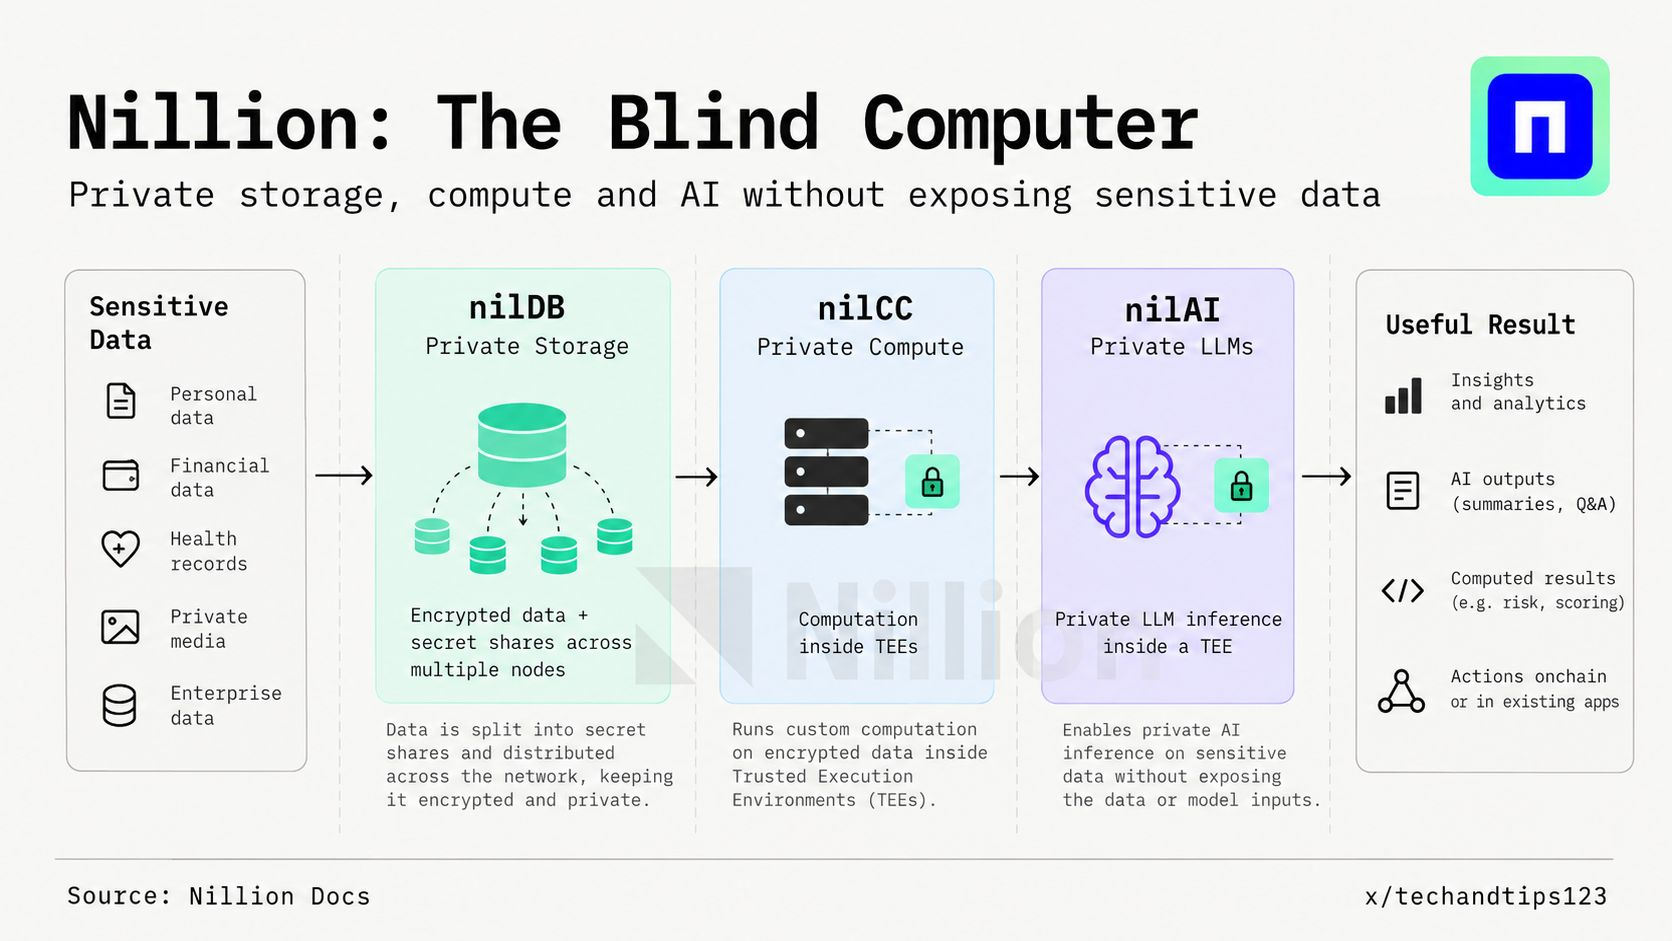
Tres de las más importantes son nilDB, nilCC y nilAI.
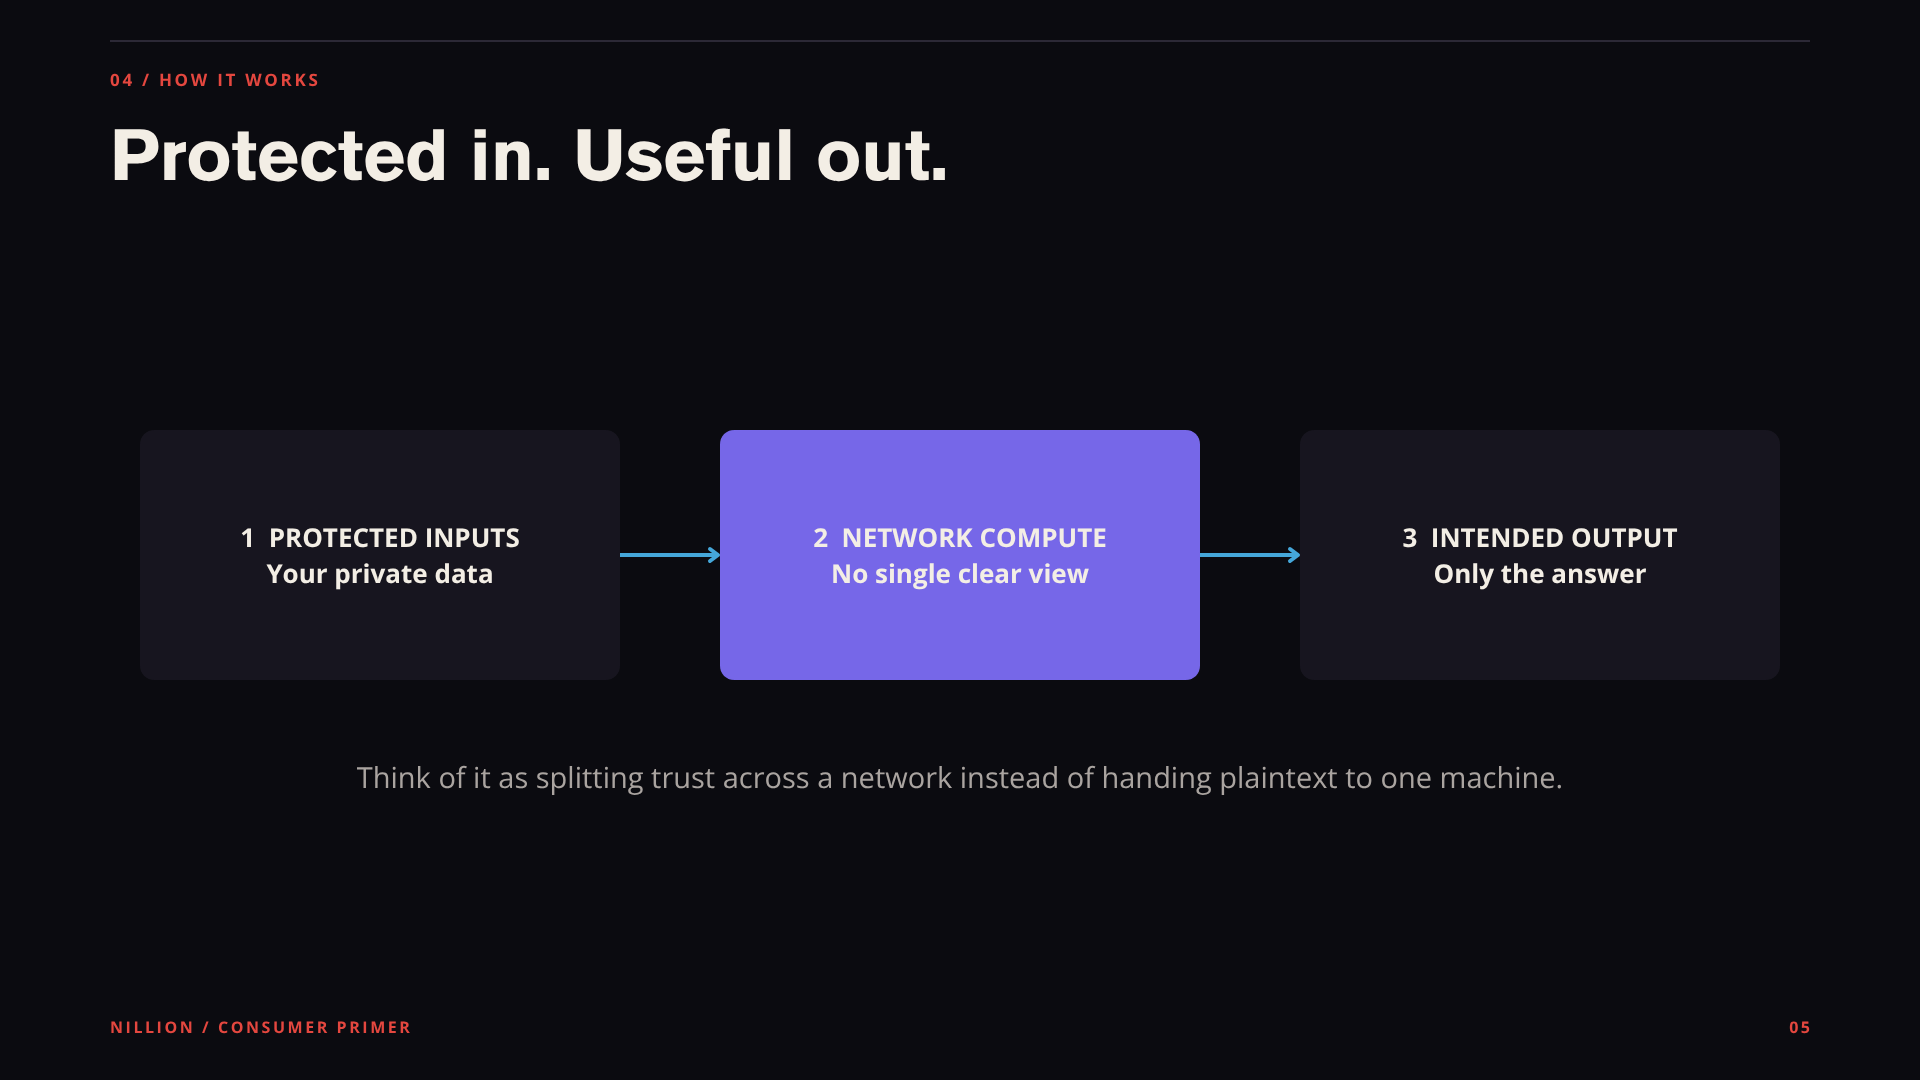
A grandes rasgos, el proceso es más o menos así:
Tu información confidencial → infraestructura protegida → computación privada → resultado útil
Lo importante es que la aplicación no necesita tratar la información original sin procesar como datos comunes de servidor, abiertamente accesibles, durante todo el proceso.
Eso es lo que hace que Nillion sea diferente de simplemente poner otra base de datos detrás de una aplicación.
nilDB: almacenamiento privado
nilDB es la capa de almacenamiento privado de Nillion. Los datos pueden cifrarse y dividirse en partes secretas antes de distribuirlas entre varios nodos. La idea es que ningún nodo individual pueda simplemente consultar la información original completa almacenada en el sistema.
Esto es importante porque las bases de datos centralizadas son un objetivo muy evidente.
Si una empresa almacena en un mismo lugar la información confidencial de millones de usuarios, vulnerar esa base de datos podría exponer una cantidad enorme de información.
Con el reparto secreto, el sistema puede distribuir fragmentos de información protegida entre distintos nodos. Los fragmentos individuales no sirven por sí solos, y la información original puede reconstruirse cuando una aplicación autorizada la necesita.
Así que, en lugar de pensar:
«Todo mi secreto está dentro de una sola base de datos».
Piensa en:
«El sistema distribuye fragmentos protegidos que pueden utilizarse mediante computación controlada».
Ese es el papel que desempeña nilDB en la arquitectura general de Nillion.
nilCC: la parte que realmente calcula
El almacenamiento por sí solo no resuelve el problema.
Podrías cifrar todo lo que hay en la Tierra, pero si tienes que descifrarlo por completo cada vez que quieras usarlo, solo habrás resuelto una parte de la ecuación de la privacidad.
Aquí es donde nilCC, la capa de computación confidencial de Nillion, cobra importancia.
nilCC permite a los desarrolladores ejecutar cargas de trabajo de propósito general dentro de entornos de ejecución confiables, o TEE. Estos entornos están diseñados para aislar cargas de trabajo confidenciales y proporcionar una certificación criptográfica de que el software previsto se está ejecutando dentro del entorno protegido.
Para un desarrollador, la idea resulta sorprendentemente práctica.
Una carga de trabajo puede empaquetarse como una aplicación Docker, desplegarse en un nodo nilCC y ejecutarse dentro de un entorno protegido. Después, el desarrollador recibe el resultado sin tener que exponer las entradas confidenciales a la infraestructura convencional.
Esto importa porque acerca la privacidad a la propia computación.
En lugar de proteger los datos solo cuando están almacenados, el sistema está diseñado para protegerlos mientras se trabaja con ellos.
Ese es un problema mucho más difícil.
Y también es mucho más útil.
Y entonces llega nilAI
Aquí es donde la idea de Nillion resulta mucho más fácil de entender para la gente común.
nilAI es la capa de IA privada de Nillion, construida sobre nilCC. Permite a los desarrolladores ejecutar modelos de IA compatibles en entornos de computación confidencial, de modo que las instrucciones y los datos confidenciales puedan procesarse sin exponerse sin cifrar a la infraestructura que gestiona la carga de trabajo.
Imagina que tienes una carpeta con diez años de documentos personales.
Quieres que una IA los analice.
Quizá te preguntes:
«¿Cuáles han sido los mayores errores financieros que he cometido en los últimos cinco años?».
Un servicio de IA convencional necesita acceder a la información necesaria para responder a esa pregunta.
Lo ideal sería que un sistema de IA centrado en la privacidad pudiera usar esa información sin convertir todo tu archivo privado en datos legibles almacenados en la infraestructura de otra persona.
Ese es el tipo de aplicación que Nillion intenta hacer posible.
Y las implicaciones son mucho mayores cuando dejamos de pensar en la IA como un chatbot.
La verdadera oportunidad está en los agentes de IA
Es poco probable que la próxima generación de IA se limite a responder preguntas.
Los agentes de IA se están diseñando para actuar en nombre de los usuarios. Con el tiempo, podrían gestionar flujos de trabajo, interactuar con aplicaciones, analizar información, hacer recomendaciones y ejecutar tareas según las instrucciones de un usuario.
Pero un agente que realmente pueda hacer cosas por ti necesita contexto.
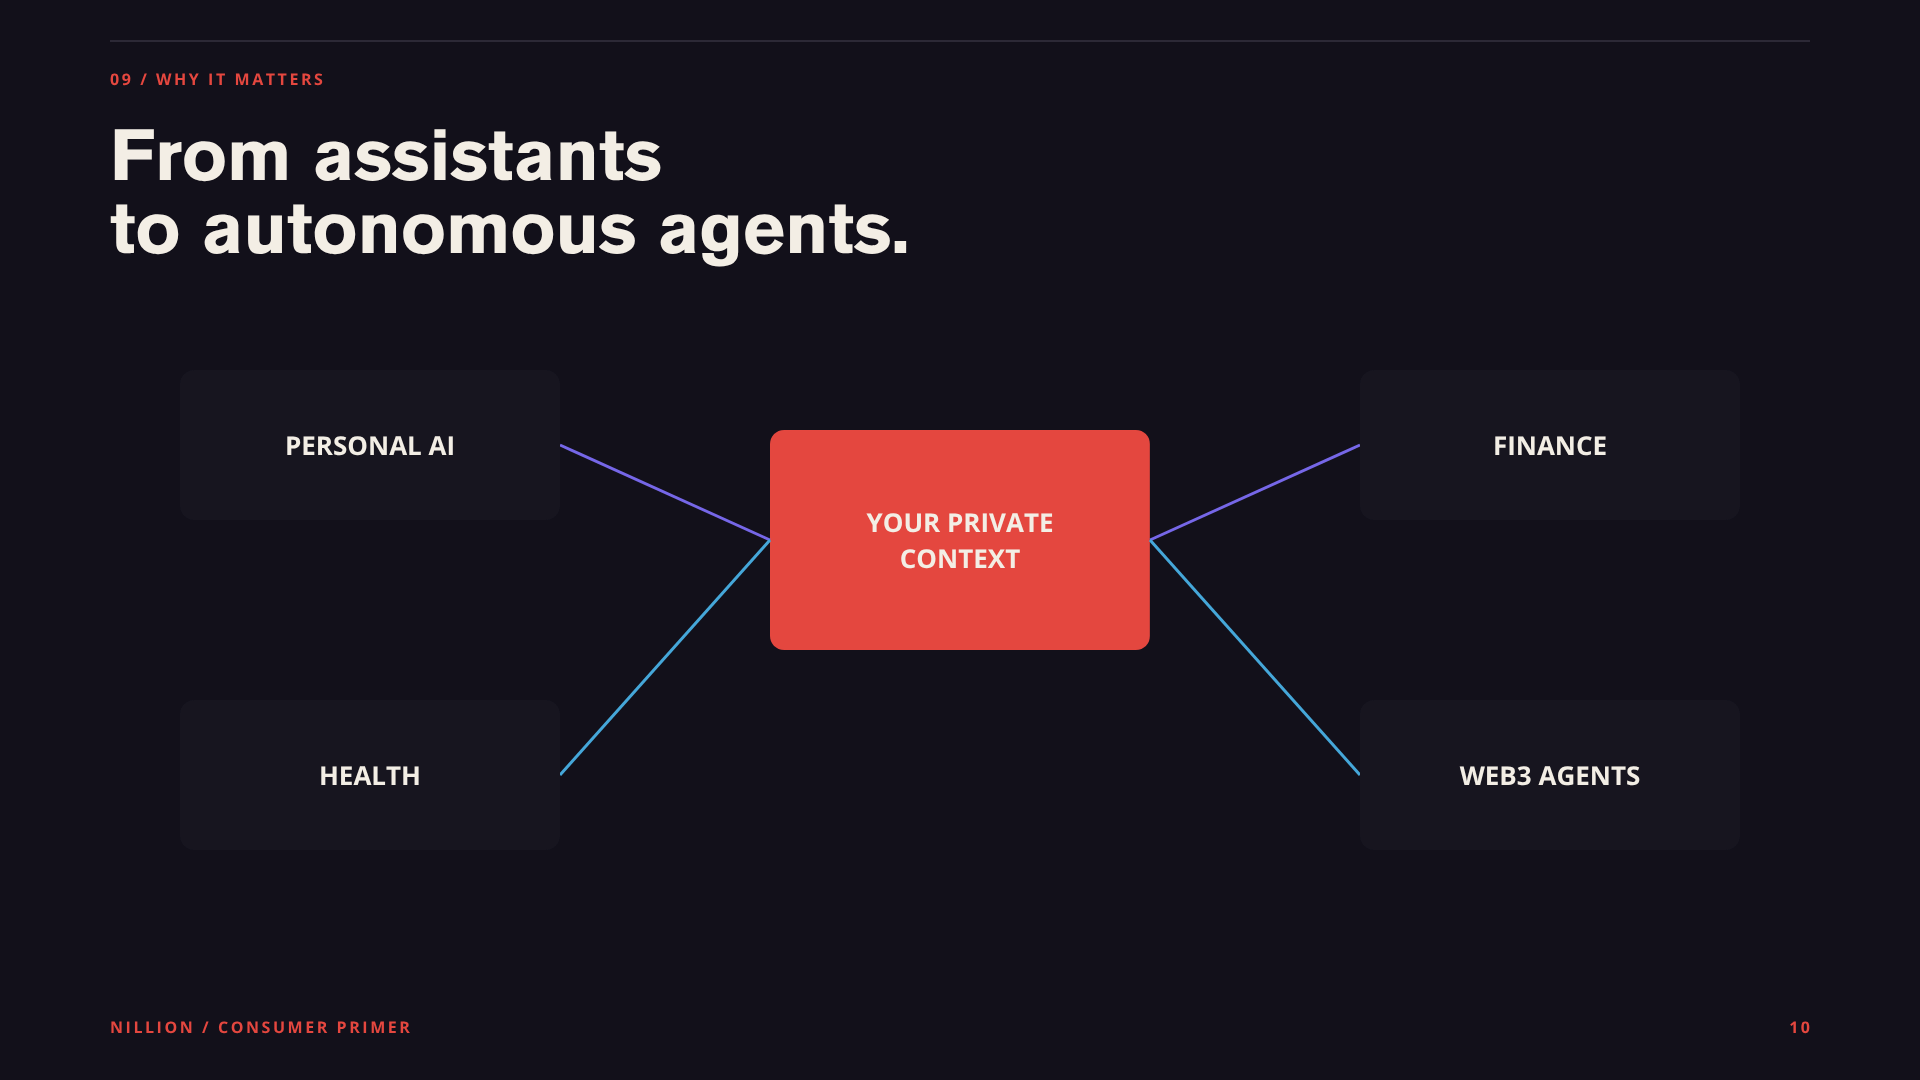
Un agente financiero podría necesitar conocer tus gastos.
Un agente de trabajo podría necesitar acceso a los documentos de la empresa.
Un asistente personal podría necesitar tu agenda y tus preferencias.
Una aplicación sanitaria podría necesitar información médica confidencial.
El problema es evidente: cuanto más capaz se vuelve el agente, más confidencial es la información que necesita.
Esto plantea lo que podría convertirse en uno de los mayores problemas de infraestructura de la era de la IA.
Queremos que la IA sepa lo suficiente como para ser útil.
No queremos que todos los sistemas que participan en el funcionamiento de esa IA lo sepan todo sobre nosotros.
Ahí es donde la computación privada cobra importancia.
Nillion apuesta, en esencia, a que la privacidad se convertirá en un requisito de infraestructura para la IA, en lugar de ser una función que se añade a una aplicación más adelante.
Y va más allá de la IA
La IA probablemente sea el caso de uso más fácil de entender, pero Blind Computer de Nillion no está diseñado exclusivamente para la IA.
El mismo problema fundamental existe en cualquier lugar donde las organizaciones necesiten realizar cálculos útiles con información confidencial.
La atención sanitaria es un buen ejemplo. Los hospitales, los investigadores y las empresas farmacéuticas tienen acceso a enormes conjuntos de datos, pero la información médica se encuentra entre las categorías de datos más confidenciales que existen.
Nillion destaca la investigación sanitaria privada como uno de los posibles usos de su infraestructura, donde las organizaciones podrían colaborar con conjuntos de datos confidenciales sin tener que reunir datos de pacientes sin procesar en una única base de datos expuesta.
Las finanzas ofrecen otra aplicación evidente. A menudo, las instituciones necesitan coordinarse en torno a información que no puede hacerse pública sin más. La computación privada podría permitir a las partes realizar cálculos o coordinar estrategias, reduciendo al mismo tiempo la exposición innecesaria de sus datos subyacentes.
La identidad es otro ámbito interesante. En un sistema tradicional, demostrar algo sobre ti suele implicar revelar mucha más información de la necesaria. Con el tiempo, una infraestructura que proteja la privacidad podría permitir que las aplicaciones verifiquen hechos concretos sin exigir a los usuarios que expongan su identidad completa.
Y luego está Web3.
Las cadenas de bloques públicas son potentes precisamente porque las transacciones y el estado se pueden verificar públicamente. Pero no todos los datos que se introducen en una aplicación tienen que ser públicos.
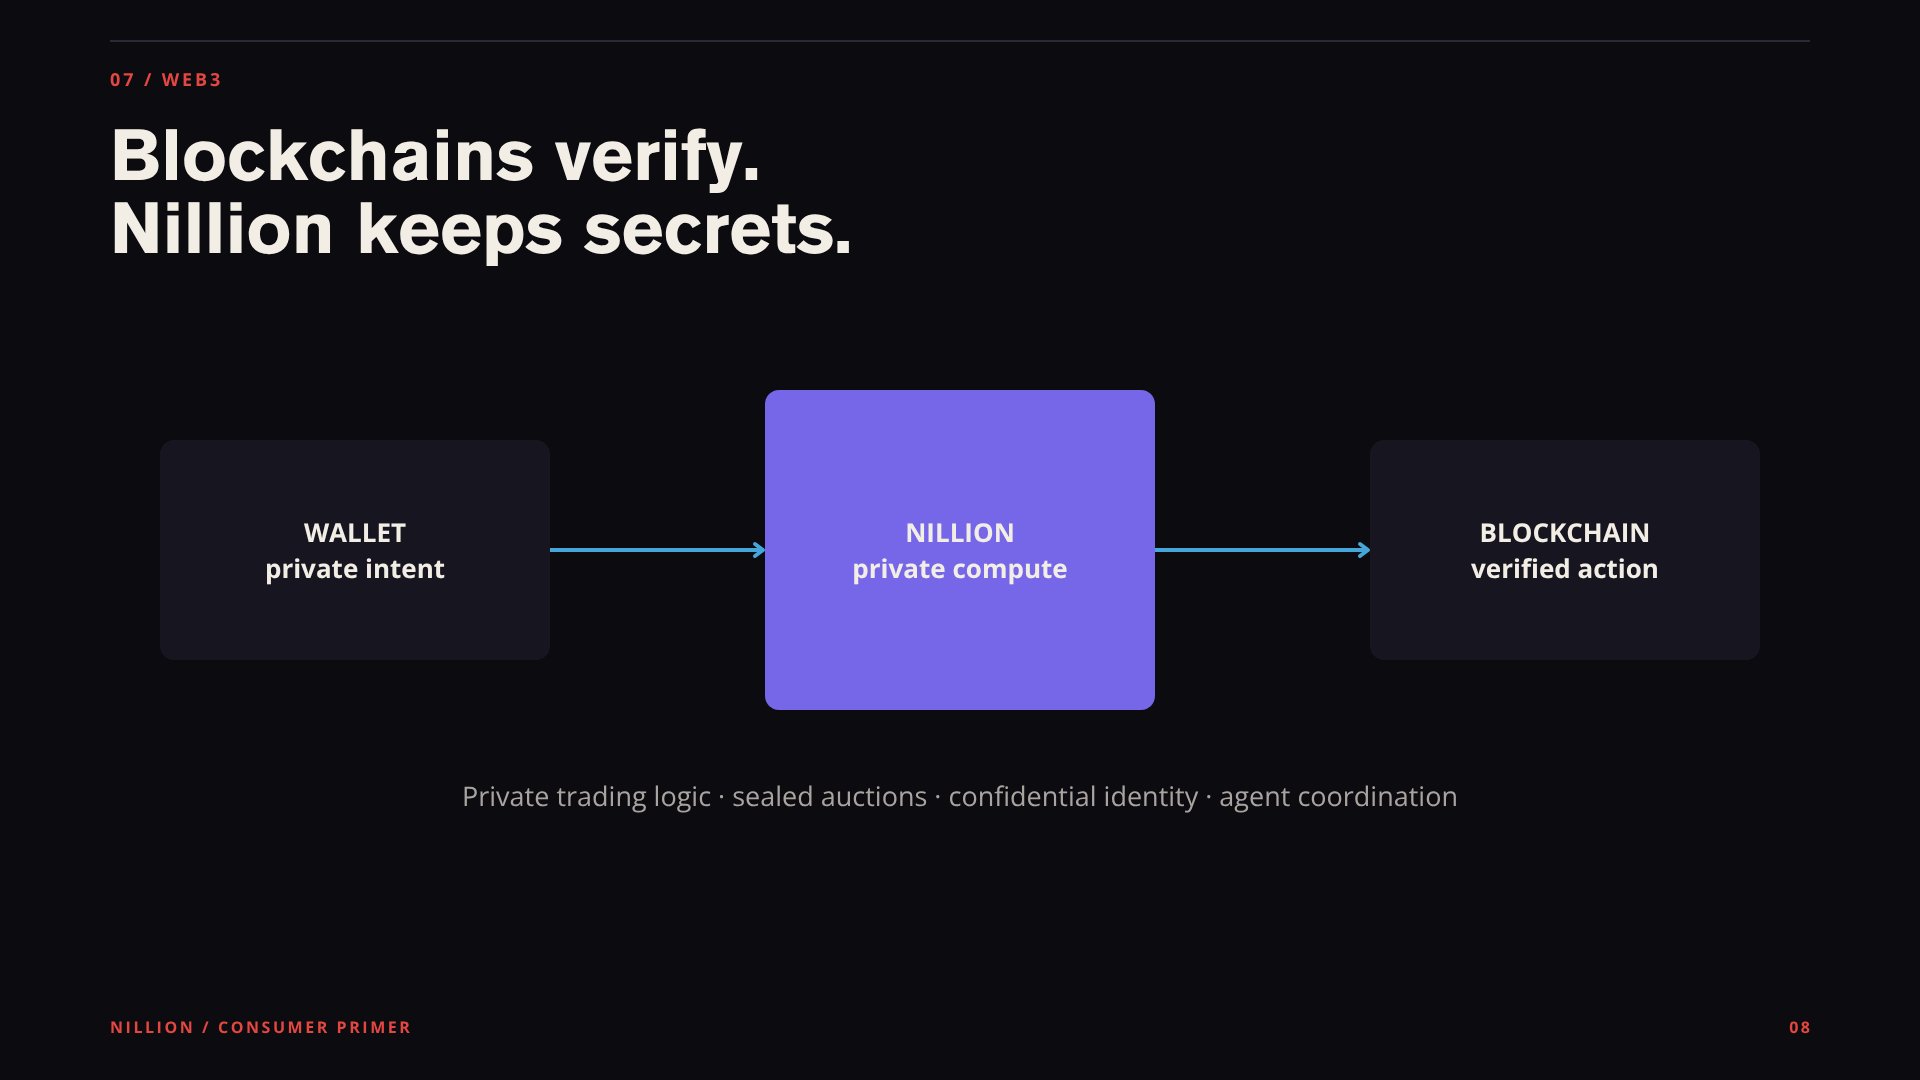
Las credenciales privadas, las estrategias confidenciales, la lógica empresarial confidencial, la identidad privada y los agentes de IA podrían beneficiarse de una infraestructura capaz de interactuar con sistemas descentralizados sin hacer transparente cada dato subyacente.
Nillion está posicionando Blind Computer precisamente para este tipo de aplicaciones.
La pila de Nillion
Todo esto puede parecer complicado cuando se habla de las tecnologías por separado.
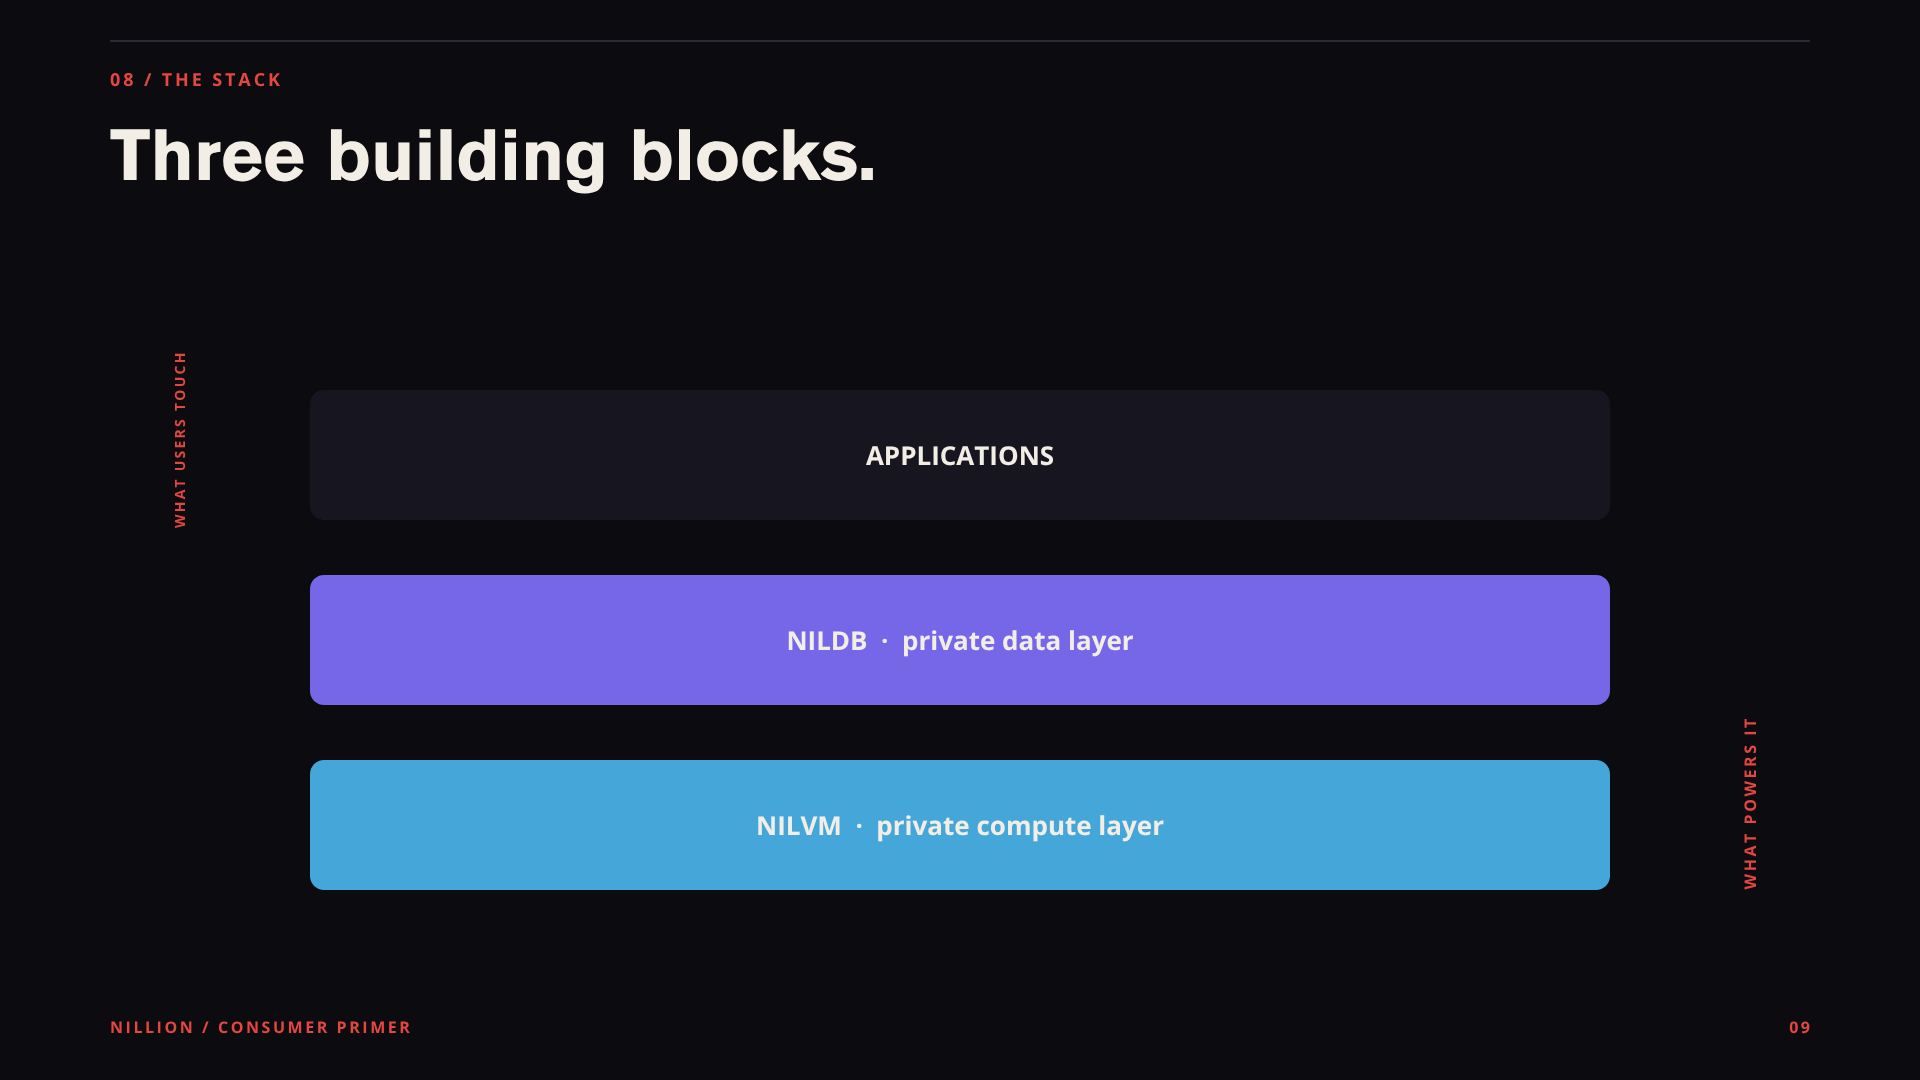
La forma más fácil de entender la arquitectura es pensar en Nillion como una pila.
nilDB se encarga del almacenamiento privado de datos.
nilCC se encarga de la computación confidencial.
nilAI incorpora cargas de trabajo de IA privada a ese entorno.
Juntos, conforman el núcleo de la arquitectura Blind Computer de Nillion.
Lo importante es que estos componentes no son ideas aisladas.
El almacenamiento privado es útil porque las aplicaciones necesitan un lugar donde guardar información confidencial.
La computación privada es útil porque las aplicaciones necesitan hacer algo concreto con esa información.
La IA privada es útil porque, cada vez más, quien realiza esos cálculos será un modelo de IA.
La pila conecta esos elementos.
La arquitectura de Nillion también tiene otro componente importante: la verificación.
Porque cuando la computación se vuelve privada, surge otra pregunta.
¿Cómo sabes que el cálculo se realizó correctamente?
Aquí es donde la infraestructura de verificación de Nillion, incluido Blacklight, cobra relevancia.
La privacidad por sí sola no basta.
La computación privada necesita una forma de generar confianza sin limitarse a pedir a los usuarios que confíen en el operador.
Entonces, ¿qué hace realmente Nillion por ti?
Esta probablemente sea la pregunta más importante.
Si no eres desarrollador, ¿por qué debería importarte Nillion?
Porque ya estás generando cantidades enormes de datos.
Cada día generas:
Información financiera
Historial de búsqueda
Mensajes
Documentos
Información sobre tu ubicación
Información de salud
Datos laborales
Preferencias personales
Conversaciones con IA
Y la IA hará que esos datos sean aún más valiosos.
Cuanto más sabe la IA sobre ti, más útil puede llegar a ser.
Pero eso plantea una disyuntiva fundamental.
¿Hacemos que la IA sea potente dando a los sistemas centralizados acceso a todo?
¿O podemos crear sistemas de IA que trabajen con información confidencial y, al mismo tiempo, la mantengan protegida?
Nillion apuesta por la segunda opción.
Por eso su tecnología importa más allá del mundo cripto.
El consumidor no necesariamente necesita interactuar directamente con Nillion.
En cambio, el usuario podría interactuar con una aplicación construida sobre la infraestructura de Nillion.
La capa de privacidad funciona por debajo.
Y, en el mejor de los casos, el usuario obtiene el beneficio sin tener que entender la criptografía subyacente.
Nillion no es la aplicación. Es la infraestructura que la sustenta.
Vale la pena recordar esta distinción.
Nillion no intenta convertirse en la próxima red social de consumo.
Probablemente mañana no te despiertes y abras «Nillion» para revisar tus mensajes.
En cambio, la visión a largo plazo es que los desarrolladores creen aplicaciones sobre Nillion.
Usas la aplicación.
La aplicación utiliza Nillion.
Nillion se encarga de partes del almacenamiento privado, la computación o las cargas de trabajo de IA subyacentes.
Puede que ni siquiera sepas que está ahí.
Eso es precisamente lo que caracteriza a una buena infraestructura.
Nadie piensa en los servidores que hacen funcionar su aplicación favorita.
Nadie piensa en la base de datos que hay detrás de un sitio web.
Y, con el tiempo, es posible que los usuarios tampoco piensen en la infraestructura de privacidad que protege sus datos.
Simplemente usarán una aplicación capaz de hacer algo útil con información confidencial sin exigirles que la expongan por completo.
La apuesta a largo plazo
En última instancia, Nillion está apostando por el rumbo que tomará la computación.
La primera era de Internet consistió en hacer que la información fuera accesible.
La siguiente era consistió en hacer que las aplicaciones fueran programables y descentralizadas.
La próxima era podría consistir en hacer que las aplicaciones sean inteligentes.
Pero la inteligencia requiere datos.
Muchos datos.
Y gran parte de esos datos será extremadamente confidencial.
Si los agentes de IA van a ser personales, necesitarán contexto personal. Si la IA sanitaria va a ser útil, necesitará contexto médico. Si la IA financiera va a gestionar dinero, necesitará contexto financiero. Si la IA empresarial va a trabajar con información confidencial, necesitará acceso a esa información.
La solución obvia es simplemente darle todo a la IA.
La mejor solución sería hacer que los datos puedan utilizarse sin exponerlos innecesariamente.
Ese es el problema que Nillion intenta resolver.
Blind Computer combina almacenamiento privado, computación confidencial e IA privada en una sola pila de infraestructura, con la verificación como una capa adicional de confianza para las cargas de trabajo privadas.
La tecnología es compleja.
La idea no es esa.
Nillion quiere que el software pueda trabajar con tu información más confidencial sin que la infraestructura que lo sustenta tenga que verlo todo.
Y si la IA realmente se convierte en la interfaz a través de la cual interactuamos con gran parte del mundo digital, este podría ser uno de los problemas de infraestructura más importantes que resolver.
Porque el futuro no solo necesitará computadoras más inteligentes. Necesitará computadoras en las que podamos confiar para manejar aquello que no podemos permitirnos exponer.
