



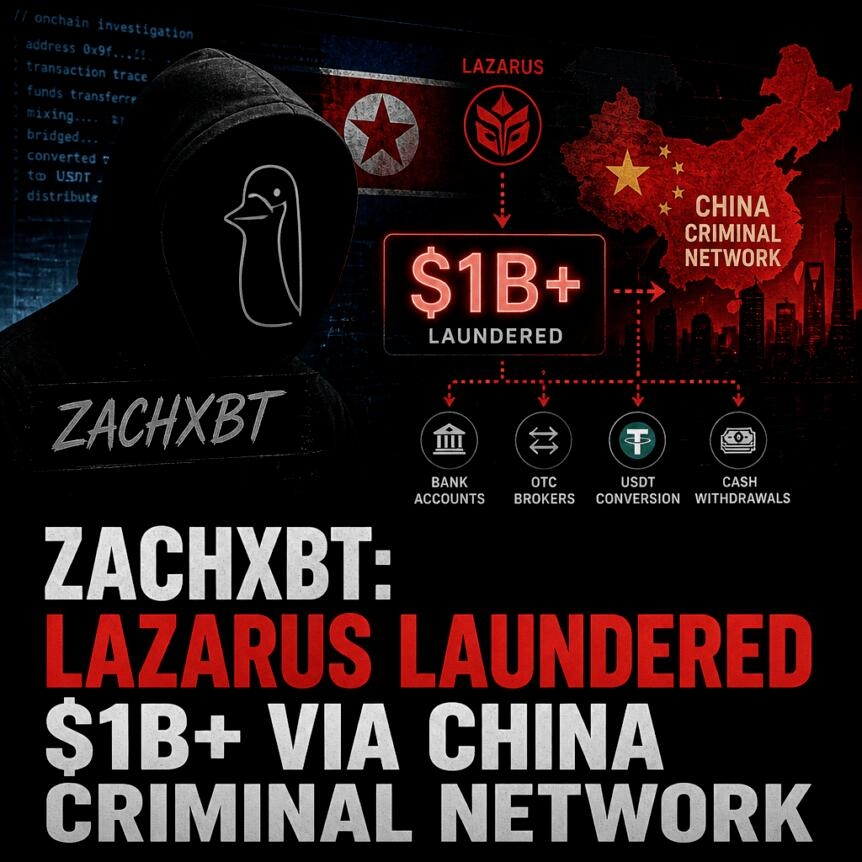
El investigador de blockchain ZachXBT afirma que una red china de crimen organizado ayudó a blanquear más de 1.000 millones de dólares robados en varios ataques de criptomonedas vinculados al Grupo Lazarus de Corea del Norte. La afirmación se basa en una investigación que ZachXBT llevó a cabo infiltrándose en una presunta operación de blanqueo de dinero en febrero de 2025, poco después de un importante ataque informático contra Bybit.
En una publicación del 5 de octubre en X, ZachXBT describió cómo se hizo pasar por un cliente dispuesto a pagar para acceder a la red de blanqueo de dinero. Dijo que aportó 349.700 dólares en monedas estables y aceptó una pérdida del 5 % en cada operación para ganarse la confianza de un operador conocido como «Jimmy Green». ZachXBT también afirmó que la información de la red de blanqueo le ayudó a identificar un conjunto de fondos de más de 12 millones de dólares vinculados a Bybit, y que posteriormente Tether congeló 442.000 dólares en USDt asociados.
Conclusiones clave
ZachXBT acusa a una red de intermediarios chinos de blanquear más de 1.000 millones de dólares robados por el Grupo Lazarus en varios ataques.
La investigación describió un intento de infiltración que, según ZachXBT, comenzó en febrero de 2025, días después del ataque a Bybit.
ZachXBT afirma que los datos que recibió ayudaron a señalar más de 12 millones de dólares vinculados a la actividad de Bybit, y que Tether congeló 442.000 dólares en USDT relacionados.
La historia refuerza un patrón más amplio: los robos vinculados a Corea del Norte suelen recurrir al blanqueo en varias etapas, con cambios de cadena, intercambios de tokens e intermediarios externos.
Las medidas anteriores de EE. UU. y del Departamento del Tesoro muestran que los reguladores han apuntado repetidamente contra presuntos operadores de criptomonedas vinculados al blanqueo de fondos procedentes de actividades norcoreanas.
Infiltración vinculada a los fondos de Bybit
ZachXBT dijo que la operación de blanqueo involucraba contactos en Hong Kong y China continental, y que en el proceso participaba un operador llamado «Jimmy Green». Según su relato, estructuró deliberadamente sus interacciones para parecer creíble ante la red, usando monedas estables y aceptando pérdidas pequeñas y constantes en las órdenes.
La infiltración tenía, según se indicó, dos objetivos: primero, ganarse suficiente confianza para recopilar información y, segundo, utilizar esa información para rastrear los fondos robados. ZachXBT dijo que los detalles que recibió le permitieron identificar un grupo de fondos de más de 12 millones de dólares vinculados al ataque a Bybit, y que posteriormente Tether congeló 442.000 dólares en USDt asociados.
Aunque las acusaciones son importantes, la conclusión práctica para los participantes del mercado es que las investigaciones suelen depender de la cooperación con actores intermediarios o del acceso a ellos, sobre todo cuando los fondos ya han pasado por intercambios, puentes y otros servicios de ofuscación. Congelaciones como la de Tether pueden interrumpir la liquidez, pero el rastreo y la atribución suelen requerir algo más que analizar patrones en la cadena.
Por qué importan los intermediarios en el blanqueo de capitales de Corea del Norte
A menudo se describe que las campañas vinculadas a Corea del Norte hacen pasar las criptomonedas robadas por varias etapas para reducir su trazabilidad. Una estrategia habitual consiste en cambiar de cadena y de token a través de plataformas de intercambio descentralizadas, puentes y otros servicios que pueden fragmentar el historial de transacciones y dificultar la atribución.
La acusación de ZachXBT sobre una red de intermediarios chinos encaja con un historial público más amplio de cómo los reguladores y fiscales han abordado casos similares. En 2020, fiscales estadounidenses acusaron a dos ciudadanos chinos de blanquear más de 100 millones de dólares robados por hackers norcoreanos de una plataforma de intercambio de criptomonedas en 2018. Antes, ese mismo patrón de intermediarios también había aparecido en acciones relacionadas con sanciones: en 2023, la Oficina de Control de Activos Extranjeros del Departamento del Tesoro de EE. UU. (OFAC) sancionó a dos operadores de criptomonedas —uno de Hong Kong y otro de China— por su presunta participación en ayudar a la RPDC a convertir criptomonedas robadas y eludir los controles financieros.
Estas medidas anteriores no prueban la participación de ninguna red específica en la acusación más reciente, pero ayudan a explicar por qué los investigadores se centran en el papel de los intermediarios regionales. Cuando los fondos robados se mueven rápidamente, la atribución suele depender de identificar los nodos que convierten o transfieren valor de forma fiable entre ecosistemas.
Contexto de la cobertura más amplia sobre robos vinculados a la RPDC
La investigación de ZachXBT llega en un momento en que investigadores del sector siguen informando de robos considerables asociados a la RPDC. Según Chainalysis, hackers vinculados a Corea del Norte han robado al menos 6.750 millones de dólares en activos digitales hasta 2025.
Esta cifra pone de relieve el desafío operativo para las plataformas de intercambio, los emisores de monedas estables y los equipos de cumplimiento: el volumen de fondos robados, sumado a la complejidad del blanqueo, implica que la detección y la respuesta deben operar en varios niveles. La supervisión en cadena puede señalar actividad sospechosa, pero la aplicación de la ley y las medidas correctivas a menudo dependen de saber cómo interactúan los intermediarios con los actores centralizados, ya sea mediante depósitos, conversiones u otros puntos de contacto.
Acusaciones anteriores sobre otros ataques y canales públicos
ZachXBT también había vinculado anteriormente a actores chinos con actividades de blanqueo relacionadas con otros incidentes asociados a Lazarus. En una publicación aparte en X del 28 de septiembre, dijo que actores chinos presuntamente involucrados en el blanqueo de fondos relacionados con un ataque a Bitget que sustrajo 387,5 millones de dólares habían estado buscando ayuda en servidores públicos de Discord y canales de Telegram utilizados por servicios empleados en su proceso de blanqueo.
En la misma línea, ZachXBT dijo que uno de los operadores que identificó también había participado en el blanqueo de fondos del ataque a Kelp DAO, que sustrajo 292 millones de dólares en abril. Aunque estas afirmaciones reflejan una narrativa de investigación y no una resolución judicial, apuntan a un posible cambio importante: los intermediarios no siempre se ocultan por completo. Cuando las redes que facilitan el blanqueo reclutan ayuda a través de comunidades públicas, pueden quedar expuestos detalles operativos —como flujos de mensajería, nombres de servicios o participantes recurrentes— que luego resultan útiles para los investigadores.
Para los lectores, la pregunta clave es qué cambiará ahora. La última afirmación de ZachXBT se centra en un supuesto circuito que puede rastrearse hasta un grupo vinculado a Bybit y una congelación posterior por parte de Tether. Las próximas señales que habrá que observar son si otros emisores o plataformas de intercambio toman medidas tras labores de rastreo similares y si los reguladores amplían las acciones de cumplimiento relacionadas con los intermediarios regionales señalados en varios casos públicos.
Mientras los investigadores siguen indagando en las conexiones entre los fondos robados, los facilitadores regionales y los ecosistemas de monedas estables, el avance más importante que habrá que observar será si las interceptaciones y congelaciones se extienden más allá de grupos aislados, ya que a menudo es ahí donde la disuasión se vuelve tangible para quienes intentan convertir criptomonedas robadas en valor utilizable.
Este artículo se publicó originalmente con el título ZachXBT: Lazarus Laundered $1B+ via China Criminal Network en Crypto Breaking News, tu fuente de confianza para noticias sobre criptomonedas, Bitcoin y novedades de la cadena de bloques.