

Imagina: los criptoactivos siguen ahí, la cadena de bloques funciona, el precio apenas ha cambiado, pero es imposible transferir los fondos. Uno de los firmantes no está disponible, otro servicio ha suspendido las operaciones y el servicio de atención al cliente te pide que esperes. En una situación así, la calidad de la custodia se define de forma muy concreta: quién tiene autoridad para actuar, qué pruebas te pertenecen y cuánto tiempo se necesita para recuperar el acceso.
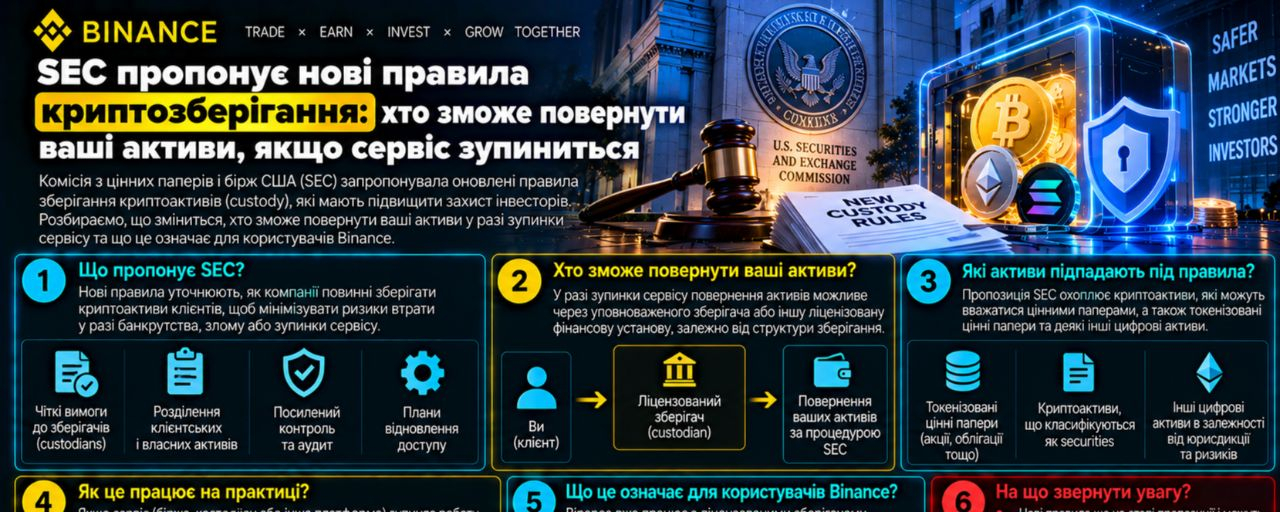
Desde esta perspectiva práctica propongo leer la noticia del 1 de octubre de 2026. La SEC, la Comisión de Bolsa y Valores de Estados Unidos, propuso reglas específicas para la custodia de criptoactivos por parte de asesores de inversión registrados y fondos regulados. La propuesta contempla, entre otras cosas, la autocustodia en determinadas circunstancias y la posibilidad de utilizar compañías fiduciarias constituidas conforme a la legislación estatal. Se trata de una descripción del marco propuesto, no de un anuncio de que haya entrado en vigor.
El plazo para presentar comentarios es de 60 días desde la publicación del proyecto en el Federal Register. El cómputo empieza precisamente con esa publicación, por lo que no es correcto sumar mecánicamente 60 días a la fecha de la nota de prensa. El aviso consultado no permite concluir que algún fondo ya haya recibido autorización ilimitada para custodiar cualquier token por su cuenta. Las condiciones concretas de aplicación requieren un análisis aparte del texto del proyecto y de la futura decisión definitiva.
¿Por qué importa esto más allá del calendario regulatorio estadounidense? En la declaración adjunta, el presidente de la SEC, Paul Atkins, describe un problema práctico: las capacidades de los custodios pueden tardar muchos meses en ponerse al día con la aparición de nuevos criptoactivos. Esta es la postura de un funcionario sobre los motivos de la propuesta. Mi conclusión es que el acceso institucional a un activo también depende de la capacidad de organizar su custodia, contabilidad y control de operaciones. La demanda de compra por sí sola no basta.
De aquí surge una pregunta útil para cualquier usuario de Binance Square. Si un gestor profesional debe entender quién controla los activos y mediante qué procedimientos se devuelven, conviene hacerse las mismas preguntas respecto a la propia cartera. La escala puede diferir miles de veces, pero una cláusula contractual que se pasó por alto o un único punto de fallo no pierden importancia por tener un saldo pequeño.
Divido la custodia en tres tareas. La primera es permitir técnicamente la operación correcta e impedir la no autorizada. La segunda es establecer documentalmente a quién pertenecen los activos y quién tiene derecho a dar instrucciones. La tercera es garantizar que esas instrucciones se ejecuten cuando sea necesario. Este es mi marco analítico. Su utilidad reside en que una solución sólida para una tarea no crea automáticamente una solución sólida para las otras dos.
Por ejemplo, un sistema complejo de firmas puede proteger eficazmente frente a las acciones de un solo empleado. Pero no explica cómo se contabiliza tu parte en una dirección compartida. Una contabilidad separada puede mostrar esa parte con claridad, pero por sí sola no garantiza que el servicio funcione de noche. Y un botón de retiro rápido no dice nada sobre el derecho del operador a utilizar los activos en otras operaciones. Hay que comprobar el conjunto completo de características.
Para empezar, conviene aclarar el término. El boletín educativo de Investor.gov explica la custodia a partir del modo de acceso a los criptoactivos: una billetera gestiona las claves, mientras que los activos se registran en la red. Con la autocustodia, el usuario es responsable de las claves; con la custodia de terceros, el proveedor gestiona el acceso. «Caliente» o «fría» describe otra característica, por lo que ambas opciones pueden existir en distintos modelos de custodia. Este material educativo del personal de la SEC, fechado el 12 de diciembre de 2025, no tiene fuerza de una nueva regla.
Veamos el aspecto técnico mediante la multifirma. La documentación de Safe describe un umbral de confirmaciones: para una operación normal se necesita una cantidad determinada de firmas de los propietarios de la cuenta. También explica por separado que los módulos conectados pueden ejecutar operaciones mediante otro mecanismo, evitando la verificación de firmas habitual. Por tanto, al evaluar la configuración también hay que tener en cuenta los módulos y los permisos adicionales. La inscripción «2 de 3» no describe por completo el control.
Ejemplo hipotético: una organización utiliza un esquema normal de «2 de 3» sin vías de ejecución adicionales. Hay tres firmantes independientes: A, B y C. Tres parejas pueden autorizar una operación: A+B, A+C y B+C. Si un firmante no está disponible, queda una pareja operativa. Si dos no están disponibles, ya no se alcanza el umbral. Esta es una propiedad del esquema establecido, no una estimación estadística de su fiabilidad.
Ahora cambiemos una condición. Dos claves están en dispositivos cuyo acceso se recupera mediante una misma cuenta compartida. Formalmente siguen siendo tres las firmas, pero, en nuestro modelo, el compromiso de esa cuenta puede poner en peligro dos claves a la vez. O puede ocurrir que los dos empleados necesarios estén en el mismo lugar y sin conexión. El número de claves no indica hasta qué punto son independientes las causas de su pérdida o indisponibilidad.
Elevar el umbral también tiene un coste. En un esquema «3 de 3», la indisponibilidad de cualquiera de los tres participantes bloqueará una operación normal. Esto puede ajustarse a una determinada política de control, pero requiere planificar el funcionamiento de otra manera. Elegir el umbral implica un equilibrio entre protegerse de acciones no deseadas y poder realizar las necesarias. En una cartera personal, una complejidad que el titular no pueda gestionar con confianza se convierte en sí misma en una fuente de riesgo.
La documentación importa tanto como los demás aspectos. La guía de NYDFS vigente en la página consultada, con fecha del 30 de septiembre de 2025, sustituyó a la versión anterior de 2023. Para los custodios a los que se aplica, describe la separación de los activos de los clientes respecto de los activos corporativos y su contabilización por separado. Entre las estructuras posibles también figuran las billeteras compartidas de clientes con la contabilidad correspondiente. Por tanto, una misma dirección para muchos clientes no demuestra por sí sola que sus activos estén mezclados con los de la empresa. El alcance de esta guía se limita a las entidades pertinentes supervisadas por NYDFS; no establece reglas universales para todas las plataformas del mundo.
Mi conclusión práctica es que hay que buscar la conexión entre el registro en la red, la contabilidad interna y el contrato. Hipotéticamente, si en la dirección de los clientes hay 100 unidades de un activo y el total de los saldos de los clientes también es 100, las cuentas cuadran. Pero esa coincidencia por sí sola todavía no explica todos los derechos de las partes, las restricciones a las transferencias ni la existencia de otras obligaciones. Cada afirmación requiere pruebas adecuadas.
Incluso una conciliación sencilla debe referirse a un mismo momento. Supongamos que la contabilidad interna ya refleja un retiro de 5 unidades, mientras que una instantánea de la dirección, tomada antes, muestra 100. Compararla con un nuevo total de clientes de 95 arroja una diferencia de 5. En nuestro ejemplo, esa diferencia se debe al momento en que se tomó la instantánea. Antes de declarar un excedente o un déficit, hay que sincronizar el momento contable y verificar la operación que está en curso.
A continuación entra en juego la disponibilidad a lo largo del tiempo. Para quien tiene una posición a largo plazo, un retraso puede ser una molestia; para quien debe hacer un pago mañana, puede impedirle cumplir con una obligación. Propongo evaluar no una «velocidad de la plataforma» abstracta, sino el plazo propio: para cuándo se necesita el activo, en qué red y en qué forma. Transferir un token, venderlo y recibir dinero apto para pagar son etapas distintas.
Modelo hipotético de disponibilidad: la cartera tiene un valor supuesto de 20.000 dólares. De esa suma, 16.000 están en el servicio A y 4.000 en un canal B independiente y verificado. Durante las próximas 48 horas hay que realizar pagos por valor de 3.000 dólares. Si el valor de los activos no cambia y B está disponible, su reserva cubre la necesidad y deja un margen de 1.000 dólares antes de comisiones. La cobertura es de 4.000 / 3.000 = 1,33 veces.
Si en B solo hay 2.000, el déficit es de 1.000 dólares, aunque la cartera total todavía pueda valer 20.000. Si los activos en B bajan un 10 %, los 4.000 iniciales se convierten en 3.600 y el margen por encima del pago se reduce a 600. Es una prueba de estrés condicional, no una predicción de caída ni un consejo para mantener una proporción concreta en un activo determinado. Muestra por qué también hay que evaluar en la moneda del pago la reserva destinada a ese pago.
La independencia del canal B es aquí una condición importante. Si ambas aplicaciones usan el mismo custodio final o el mismo método de autorización, una sola causa podría detenerlas. En ese caso, dos logotipos ofrecen menos diversificación de la que parece. En cambio, añadir un tercer servicio implica otra contraseña, otro conjunto de reglas y otra vía de transferencia. Conviene sopesar los beneficios de la distribución frente a la capacidad de gestionarla.
Esto puede verse en otro ejemplo hipotético. Un depositante coloca 12.000 dólares a través del servicio A y 8.000 a través del servicio B. Según la documentación, ambos encomiendan la custodia a la misma entidad C. Si C deja de procesar por completo los retiros, en el escenario planteado los 20.000 dependen de ella. Repartir el 60 % y el 40 % entre las interfaces no limitó ese riesgo concreto al 60 % de la cartera. Esto no es una afirmación sobre la estructura de ningún exchange en particular.
¿Cuánto cuesta organizar el acceso de esta manera? Veamos una comparación hipotética de dos modelos durante un año. En el primero, la tarifa anual de custodia es del 0,30 % sobre una base constante de 20.000 dólares, es decir, 60 dólares. Doce transferencias de 5 dólares suman otros 60. En total, son 120 dólares, o el 0,60 % de la suma inicial. Todas las tarifas son inventadas para este cálculo; no corresponden a Binance ni a ningún otro proveedor real.
En el segundo modelo, el usuario organiza la custodia por su cuenta: el equipo y los soportes de respaldo cuestan 180 dólares, y las mismas doce transferencias, 60. El primer año cuesta 240 dólares. En tres años, si no se reemplaza nada y los precios no cambian, son 180 + 3 × 60 = 360 dólares. El primer modelo también costará 3 × 120 = 360 en tres años. No se han calculado el tiempo propio, los impuestos ni las posibles pérdidas.
Es interesante que la igualdad desaparezca al cambiar la suma. Con una cartera constante de 100.000 dólares, el primer modelo cuesta 300 + 60 = 360 dólares al año, o 1.080 en tres años. En nuestras condiciones, el segundo sigue costando 360 en tres años. La diferencia es de 720 dólares. Sin embargo, este resultado solo compara costes: no demuestra que los servicios tengan la misma calidad o seguridad, ni que la autocustodia sea mejor para todo el mundo.
No añado a esta tabla una «probabilidad de hackeo del 1 %» inventada. Sin datos, esa cifra solo disfrazaría lo desconocido de cálculo preciso. En su lugar, se puede comprobar un escenario concreto: se pierde un dispositivo, el usuario principal no está disponible temporalmente, el servicio no responde o cambia la red de retiro. Para cada caso, conviene saber quién debe realizar el siguiente paso y cuánto tiempo requiere. Es información verificable incluso sin un modelo de probabilidades.
Empezaría la comprobación práctica con una sola página de apuntes propios, sin claves secretas. Incluiría el nombre legal de la contraparte, el producto, la red, el tipo de acceso, el método de recuperación, los plazos de retiro y el lugar donde se guarda el contrato. También, por separado, quién puede cambiar los permisos o aprobar una transferencia. Estos apuntes no deben contener secretos que basten para robar fondos. Su propósito es ayudar a entender la estructura cuando la interfaz habitual no esté disponible.
El segundo paso es una pequeña operación de prueba a una dirección propia verificada. Permite registrar la comisión real y el tiempo que tarda una transferencia concreta. Su resultado tiene un alcance limitado: que hoy se haya podido retirar fondos confirma que esta vía funciona hoy. No demuestra la solvencia del proveedor ni garantiza que pueda atender una solicitud grande en un momento de tensión. Conviene reflejar ese límite también en las propias conclusiones.
El tercer paso es comprobar el procedimiento de emergencia sin arriesgar los fondos principales. Para la autocustodia, podría usarse una billetera de prueba con una cantidad pequeña; en el caso de un proveedor externo, habría que averiguar qué documentos y permisos se necesitan para recuperar el acceso. Evaluaría el éxito según si otra persona autorizada puede entender el procedimiento, no solo quien lo configuró todo. Un plan confuso que nadie ha probado deja muchas incógnitas.
Conviene seguir la noticia de la SEC mediante tres escenarios hipotéticos para los próximos seis meses. Son escenarios propios sobre la evolución de la custodia, sin pronósticos de cotización de BTC o ETH. Ayudan a distinguir el proceso regulatorio de la aparición efectiva de servicios cómodos y verificados.
Escenario base: continúan el debate y la preparación de procedimientos, mientras los modelos disponibles para los clientes cambian gradualmente. Sus indicios son la aclaración de documentos, listas limitadas de activos y una implementación por etapas. Dejaría de ser relevante si se produjera un despliegue rápido y amplio de nuevos modelos o si el proceso se detuviera de manera significativa. Repetir un titular positivo no confirma por sí solo que se haya implementado.
Escenario alcista para la calidad de la infraestructura: las reglas definitivas y las soluciones prácticas amplían las opciones, y los proveedores ofrecen permisos claros, recuperación verificada y costes totales competitivos. Para que se materialice, deben estar disponibles servicios con procedimientos documentados. El escenario pierde validez si las ventajas solo aparecen en las presentaciones o si una tarifa más barata viene acompañada de un control opaco de los activos.
Escenario bajista: aumenta la variedad formal de opciones, pero las dependencias técnicas compartidas y los procedimientos deficientes provocan interrupciones repetidas del acceso. Lo confirmarían incidentes documentados, retrasos y procedimientos de recuperación que no se ejecutan. Lo refutarían auditorías independientes y una ejecución estable de las operaciones en condiciones de tensión. Los tres escenarios son condicionales; ninguno establece una dirección inevitable para el precio de los criptoactivos.
Mi conclusión principal sobre la propuesta de octubre de la SEC es que la calidad de la custodia de criptoactivos debe medirse por las acciones que siguen siendo posibles cuando algo falla. ¿Quién firma una transferencia? ¿Qué acredita tu participación? ¿Quién recuperará el acceso? ¿De dónde saldrá el dinero para pagar mientras la vía principal no funciona? Las respuestas proporcionan una base práctica para decidir dónde colocar los activos.
Antes de volver a aumentar la cartera, dedicaría tiempo a una comprobación concreta: describir el proceso para recuperar los fondos e identificar su único punto de fallo. Si no es posible explicar el proceso en unos pocos pasos claros, eso ya es un resultado útil del análisis. Indica qué información hay que obtener antes de aumentar la suma.
Este material tiene fines informativos y educativos y no constituye una recomendación de inversión personalizada. Los ejemplos numéricos son hipotéticos; los derechos y procedimientos dependen del producto y la jurisdicción específicos.
#Криптоактиви #ЗберіганняАктивів #SEC #УправлінняРизиком #BinanceSquare