Lavó más de 1.000 millones de dólares. Un cliente falso solo tuvo que gastar 350.000 dólares para descubrir la red clandestina de los hackers norcoreanos 🦖
🕐 最新解读群里更新
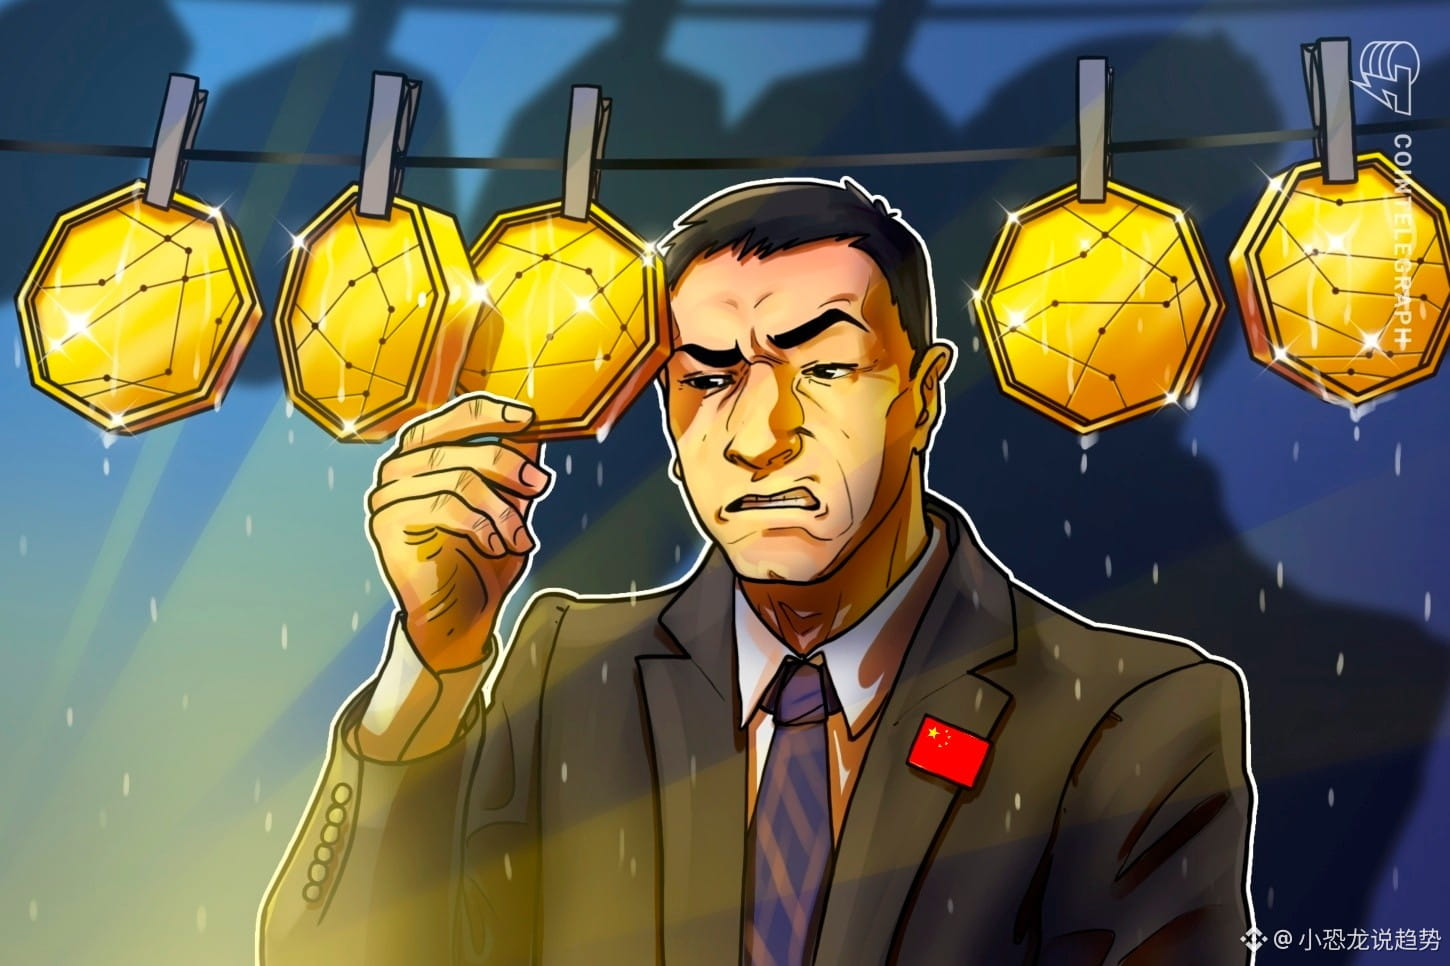
El detective de blockchain ZachXBT reveló el 5 de octubre que se hizo pasar por un cliente que pagaba para infiltrarse en una red criminal china que blanqueaba dinero para el grupo norcoreano Lazarus. La red había movido más de 1.000 millones de dólares en total, y ZachXBT actuó apenas unos días después del robo de 1.500 millones de dólares a Bybit.
Para ganarse la confianza de sus contactos, primero entró con 349.700 dólares en stablecoins y aceptó perder deliberadamente un 5 % en cada operación como pago por protección. Su contacto usaba el alias Jimmy Green, y toda la operación abarcaba Hong Kong y China continental.
La información obtenida durante esta infiltración le permitió identificar un conjunto de direcciones con más de 12 millones de dólares directamente vinculados a los fondos robados a Bybit. Después, Tether congeló 442.000 dólares en USDT de ese conjunto 🔍
¿Por qué merece la pena examinar este caso de cerca? Porque las criptomonedas robadas por Corea del Norte nunca desaparecen sin más: se blanquean capa por capa a través de una red clandestina bien consolidada. Según Chainalysis, los hackers vinculados a Corea del Norte habían robado al menos 6.750 millones de dólares hasta 2025, y detrás de cada gran caso aparece el mismo grupo de intermediarios.
No es un caso aislado. En 2020, la fiscalía de Estados Unidos acusó a dos ciudadanos chinos de blanquear más de 100 millones de dólares para hackers norcoreanos. En 2023, la OFAC sancionó a dos operadores, uno de Hong Kong y otro de China continental. Y, en septiembre de este año, ZachXBT también señaló a los mismos intermediarios como pista en el robo de 387,5 millones de dólares a Bitget y el de 292 millones de dólares a Kelp DAO, ocurrido en abril ⚖️
En otras palabras, la verdadera señal para los titulares comunes de criptomonedas es que la disposición de los emisores de stablecoins a cooperar con la congelación de fondos se está convirtiendo en el factor decisivo para determinar si se puede recuperar el dinero robado. Las investigaciones dependen cada vez más de las pistas de primera mano obtenidas por detectives independientes de blockchain. En este caso, incluso se hizo público el costo de la infiltración: 350.000 dólares a cambio de descubrir una red que movía 1.000 millones ⚠️
¿Crees que este tipo de investigaciones encubiertas independientes se convertirá en una herramienta habitual para recuperar fondos robados? Cuéntanos en los comentarios.
Cada día te acercamos las últimas novedades del mundo cripto: no solo te contamos qué sucede, sino que también te ayudamos a entender la lógica y las oportunidades que hay detrás 👀🚀