No firmes apresuradamente solo con ver “Puente de retiro” (出金桥). Este “agujero” de autorización ilimitada: si caes una vez, el dinero se transfiere directamente.
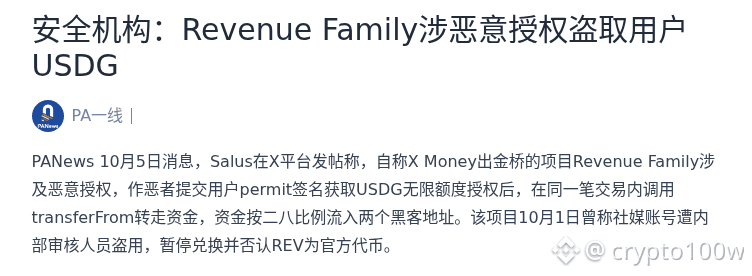
Según informa PANews el 5 de octubre, Salus publicó en la plataforma X que la Revenue Family vinculada a X Money, supuestamente relacionada con el puente de retiro, se ve envuelta en una autorización maliciosa: el atacante induce a los usuarios a presentar una firma de permit; tras obtener una autorización de límite ilimitado para USDG, llama a transferFrom para retirar fondos dentro de la misma operación. El dinero se distribuye en una proporción 80/20 hacia dos direcciones de los hackers. En el anuncio se observa que, el 1 de octubre, el proyecto había dicho que la cuenta de redes sociales fue utilizada indebidamente por personal de revisión interno, que se suspendieron los intercambios, y que negó que REV sea un token oficial.
Dos observaciones claras: primero, el núcleo del riesgo no está en la volatilidad del precio, sino en la propia autorización por firma; segundo, si recientemente interactuaste con direcciones que usan este proyecto, revisa y revoca la autorización cuanto antes. Seguir participando en este tipo de “puentes que parecen oficiales” es muy arriesgado.
Ahora la pregunta es: ¿te importa más comprobar primero si tienes alguna autorización sospechosa, o bloquear directamente este tipo de puentes de procedencia desconocida?
Imagen 1: Revenue Family implicada en autorización maliciosa para robar USDG · Captura parcial de la página de origen
Fuente de la imagen: https://www.panewslab.com/zh/articles/01a107e8-047c-76ca-938b-70996ef18192