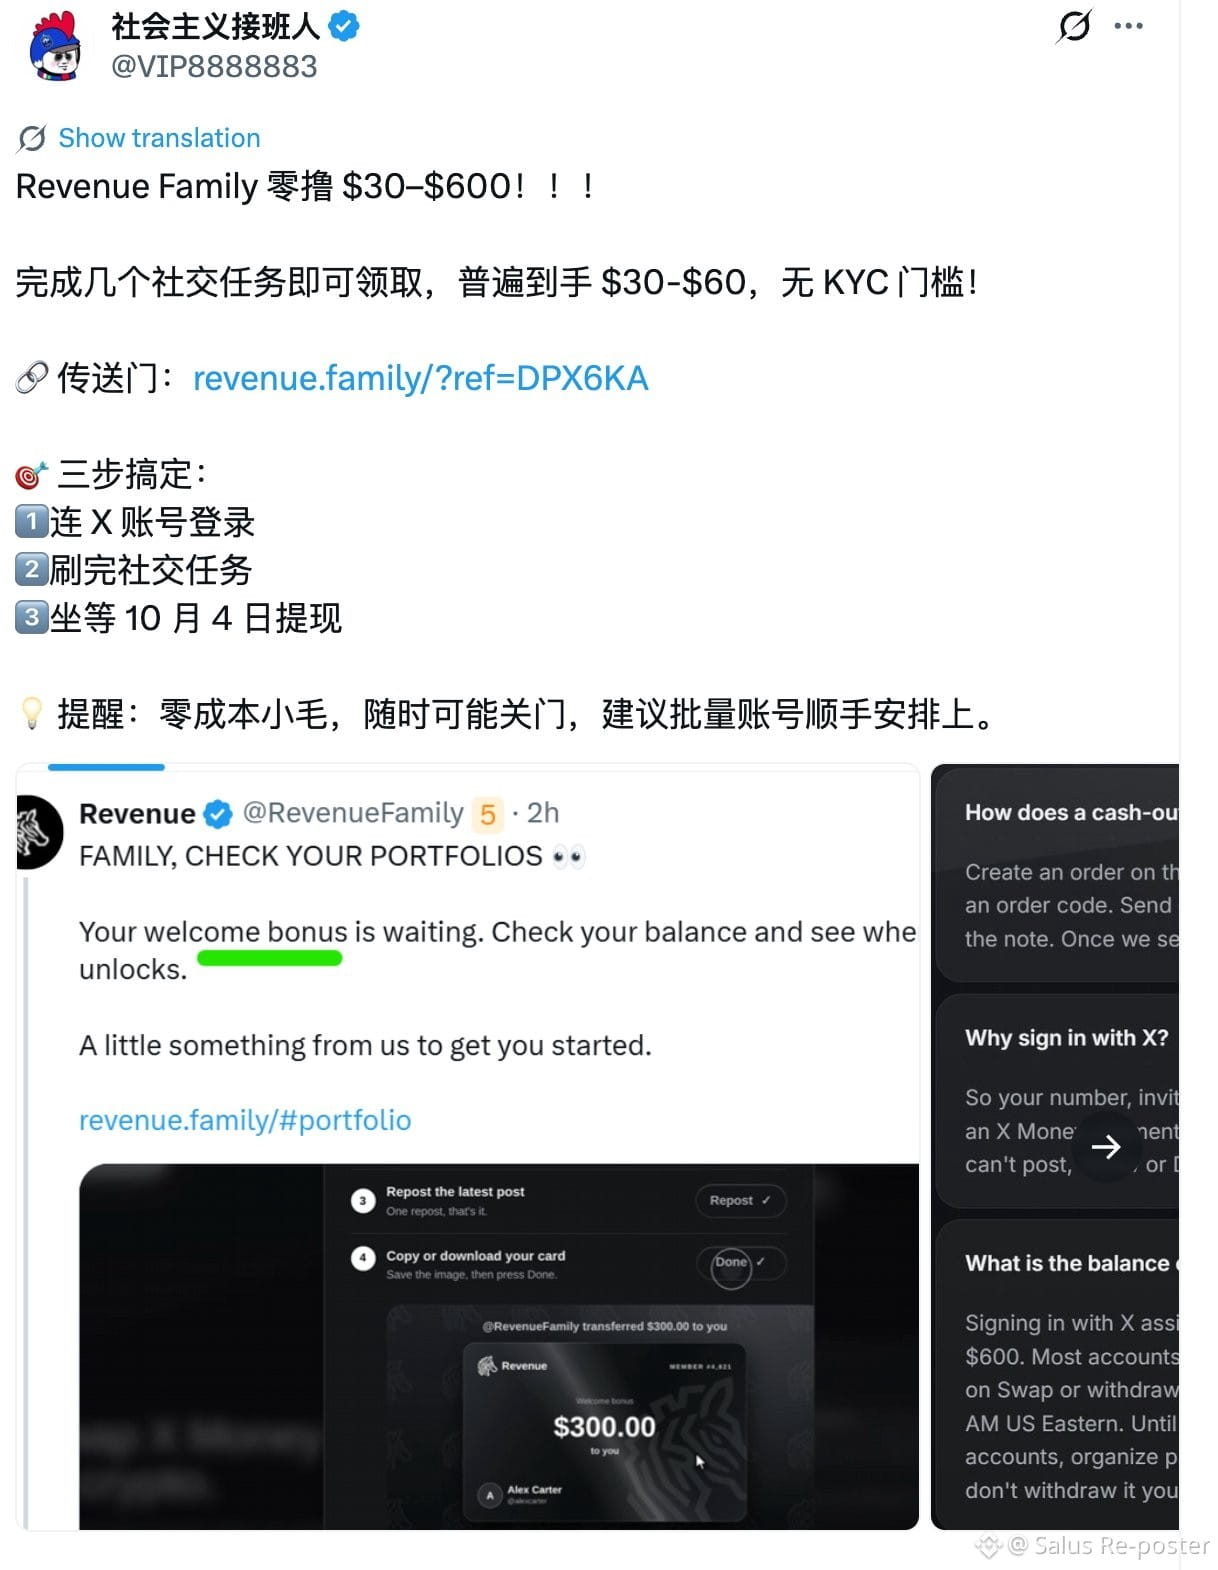
Nos gustaría informar a nuestra comunidad que 🚨@RevenueFamily actualmente está vinculado a prácticas dañinas de autorización. En estos incidentes, los actores maliciosos utilizan las firmas de los permisos de los usuarios para obtener derechos sin restricciones de gastar su USDG. Luego, ejecutan de inmediato el comando transferFrom. Como tanto la concesión del permiso como el movimiento posterior de los fondos ocurren conjuntamente en una sola transacción, las billeteras de las personas afectadas se vacían rápidamente.
Después de que se toman los activos, se comparten entre un par de direcciones de hackers en una división del 20%/80%. Este arreglo en particular para distribuir los fondos es muy similar al esquema drainer-as-a-service utilizado por Inferno. De manera similar, su estrategia de utilizar KOLs para promocionar y ejecutar estas estafas coincide a la perfección con el plan establecido por FomoPeek.
Después de que se toman los activos, se comparten entre un par de direcciones de hackers en una división del 20%/80%. Este arreglo en particular para distribuir los fondos es muy similar al esquema drainer-as-a-service utilizado por Inferno. De manera similar, su estrategia de utilizar KOLs para promocionar y ejecutar estas estafas coincide a la perfección con el plan establecido por FomoPeek.