No digas “crash” o “colapso” apenas veas que algo fue robado en la cadena; primero, aclara los hechos.
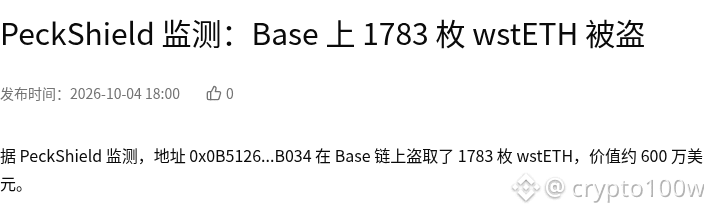
Según Wu, citando el monitoreo de PeckShield, el 2026-10-04 se informó que la dirección 0x0B5126...B034 en la red Base robó 1783 wstETH, que en ese momento se valoraban aproximadamente en 6 millones de dólares. Según el anuncio / lo reportado, el impacto del incidente se concentra principalmente en los activos relacionados con Base DeFi y la participación líquida de $ETH ; los usuarios afectados deben revisar primero las autorizaciones y prestar atención a las medidas de pausa implementadas por el proyecto.
Una observación es que, si los fondos posteriormente se transfieren a mezcladores, mediante puentes entre cadenas o a exchanges, la tolerancia al riesgo en cadena normalmente seguirá bajo presión; otra observación es que, con anterioridad, el ecosistema de Base ya había mostrado señales similares de ataques a “bóvedas”, y este tipo de incidentes suele obligar primero a los usuarios a revisar las autorizaciones. ¿Te interesa más el destino de los fondos robados o las medidas de seguimiento y gestión del protocolo relacionado?
Figura 1: Robo de 1783 wstETH en la red Base · Captura parcial de la página de origen
Fuente de la imagen: https://www.wublock123.com/news/peckshield-alert-base-1783-wsteth-theft-69511