No es que, en cuanto veas que se ha robado un cofre, te quedes solo mirando esa cifra; el verdadero problema suele ser que la puerta ni siquiera se ha cerrado.
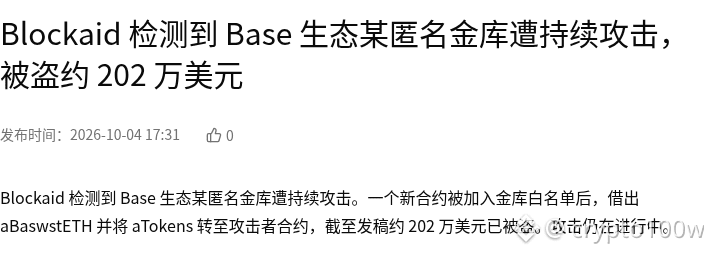
Wu cita un informe de seguimiento de Blockaid: en la red Base, un cofre anónimo está sufriendo ataques continuos. Después de añadir un nuevo contrato a la lista blanca, se presta aBaswstETH y luego se transfieren los aTokens al contrato del atacante. Al momento de redactar este artículo, se han robado aproximadamente 2 millones de dólares, y el ataque sigue en curso. Los puntos de riesgo no se limitan al tamaño de la pérdida por operación, sino a que, una vez explotados los permisos de la lista blanca, el ataque aún no se ha detenido. Por ello, los usuarios de ese cofre deberían priorizar la revisión de las autorizaciones, la exposición y si el equipo del proyecto ya ha pausado el acceso.
Dos escenarios observables y claros: 1) el impacto del evento se concentra en los cofres DeFi de Base y en posiciones relacionadas con wstETH; la preferencia de riesgo a corto plazo suele verse contenida; 2) si no se cierran a tiempo los problemas de permisos de la lista blanca, el alcance de la investigación posterior podría seguir ampliándose. ¿Ahora te preocupa más la velocidad con la que el equipo del proyecto correspondiente realiza la pausa y la gestión, o el progreso de la verificación por parte del usuario de sus autorizaciones?
Figura 1: el cofre anónimo de Base sufre un ataque continuo · Captura parcial de la página de origen
Fuente de la imagen: https://www.wublock123.com/news/blockaid-detects-anonymous-base-vault-under-ongoing-attack-2m-theft-69510