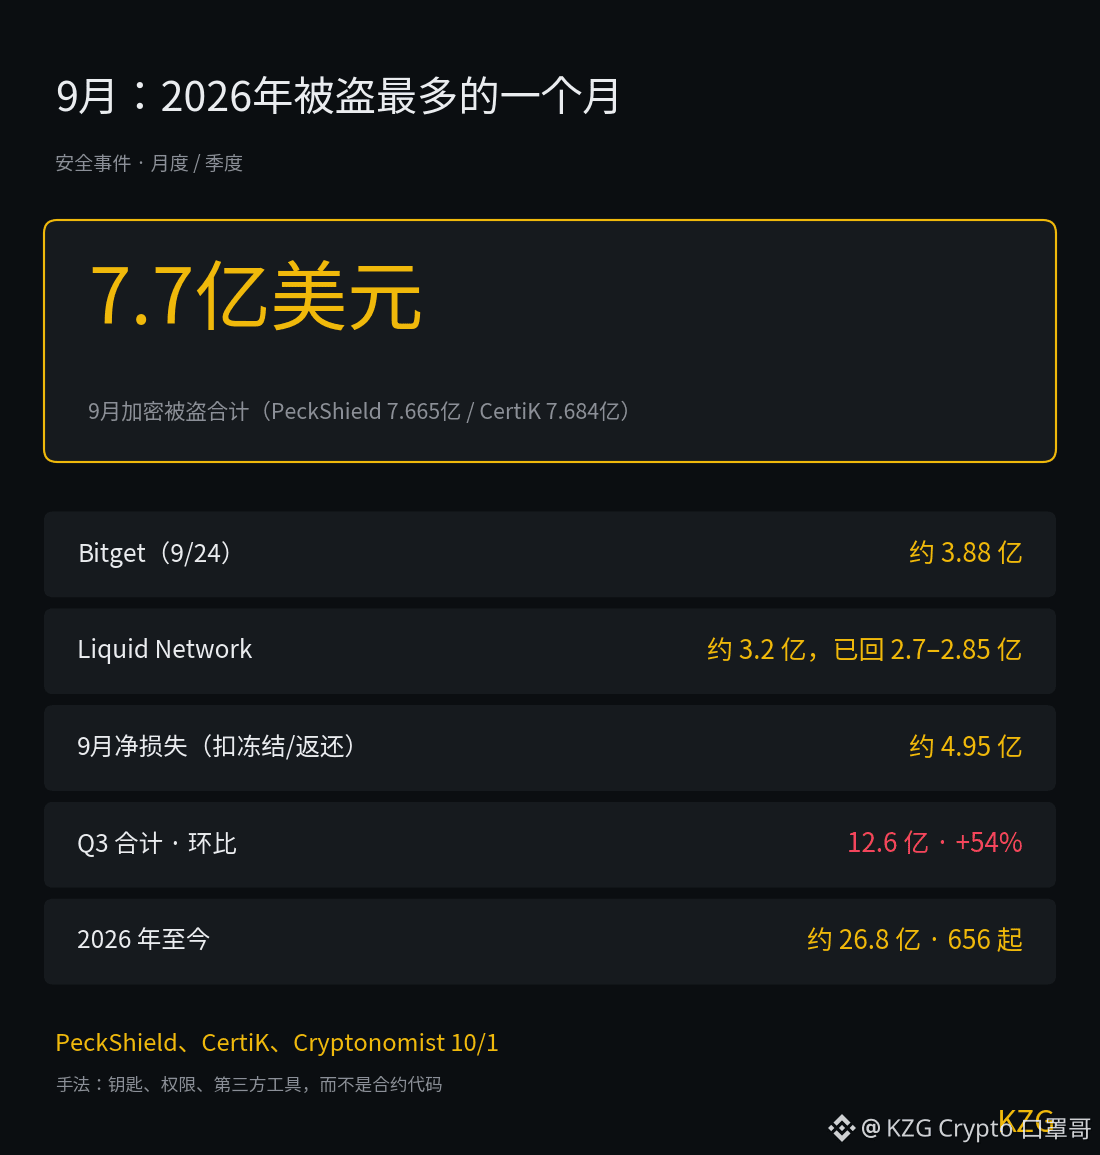
Septiembre fue el mes con más robos en 2026: aproximadamente 770 millones de dólares.
El balance de dos empresas de seguridad coincide en lo esencial: PeckShield registró 55 incidentes y 766,5 millones; CertiK registró 97 incidentes y 768,4 millones.
Algunos datos:
· Las dos primeras operaciones suman casi el 90%: Bitget, alrededor de 388 millones (9/24, el dinero se transfirió desde una hot wallet y una warm wallet); Liquid Network, alrededor de 320 millones
· Se recuperó bastante: Liquid Network ya ha devuelto entre 270 y 285 millones (según ambas fuentes); CertiK estima que en septiembre la suma de congelamientos y devoluciones fue de unos 273 millones; tras descontarlo, la pérdida neta ronda los 495 millones
· Todo el Q3: 1.26 mil millones de dólares, 247 incidentes; es un 54% más que los 819 millones del Q2 (según CertiK)
· Lo que va de año: aproximadamente 2.68 mil millones de dólares, 656 incidentes; solo septiembre representó el 28% del total anual
Lo más importante que hay que recordar es que el método cambió.
En esta ocasión, según CertiK, en el caso de Bitget el atacante aprovechó una vulnerabilidad en un producto de seguridad de un tercero para obtener credenciales y luego falsificó las instrucciones de retiro; este año, los dos grandes casos de KelpDAO y Drift también se deben a problemas con claves privadas y permisos, no a que se haya vulnerado el código del contrato.
Es decir, “el contrato fue auditado” cada vez equivale menos a seguridad; los puntos débiles reales están en las llaves (claves), los permisos y las herramientas de terceros.
Por el lado de los usuarios: según informó Cryptonomist, Bitget cubrió esta pérdida con un fondo de protección de usuarios de más de 460 millones de dólares.
Claves, permisos y herramientas de terceros: ¿cuál de estas tres cosas te parece la más difícil de proteger?