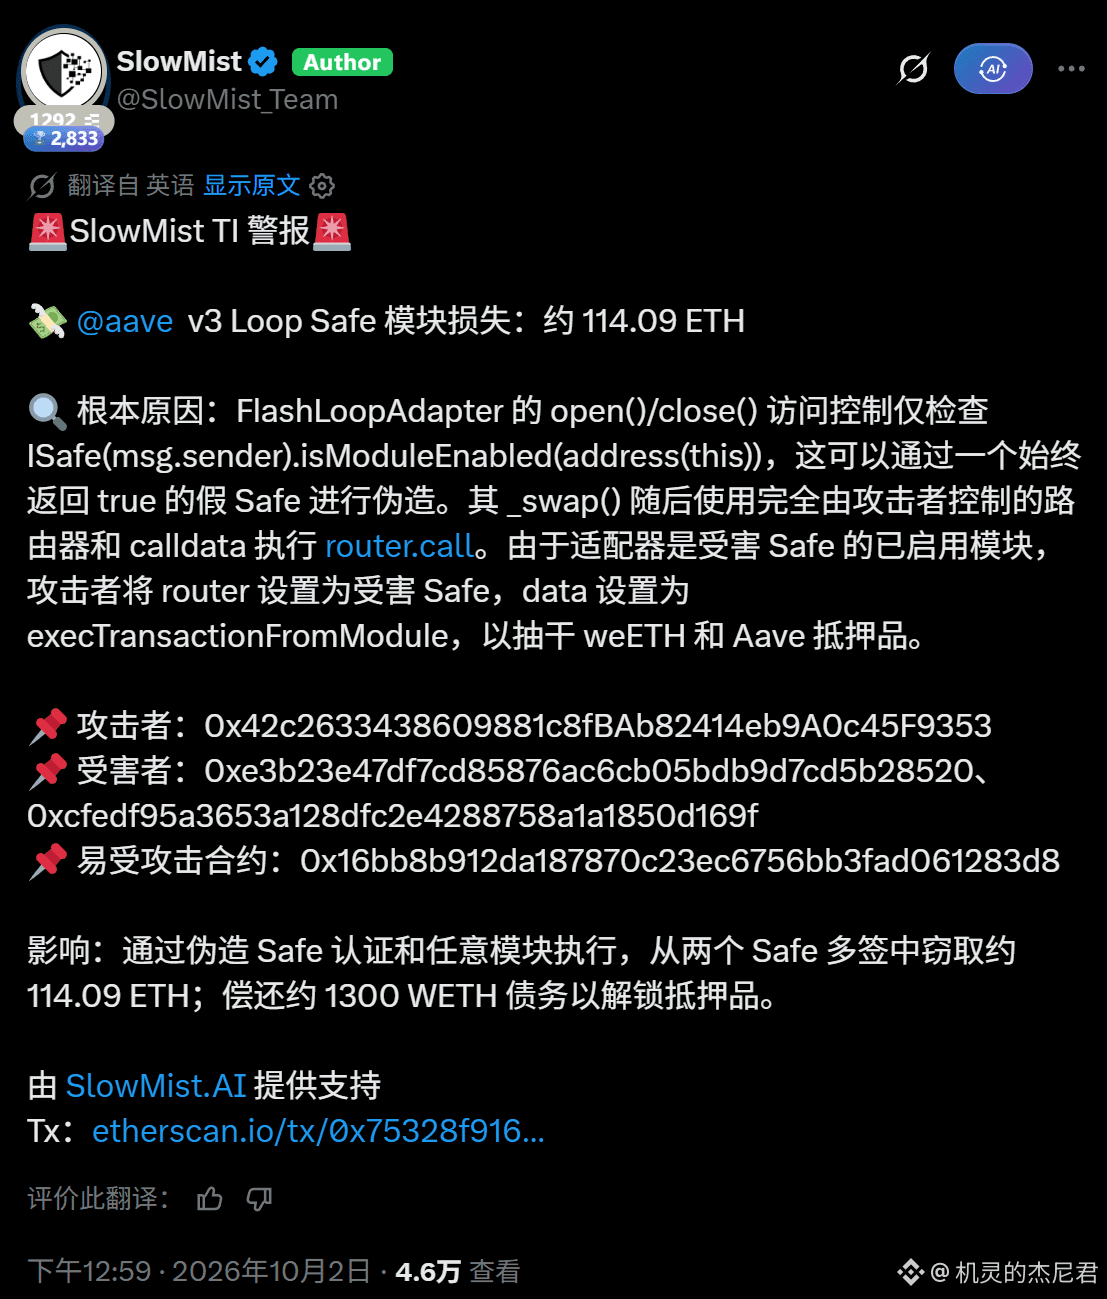
¿Cómo que Aave también fue hackeado?
Titular sensacionalista:
Lo que fue robado es el complemento de préstamos cíclicos de terceros FlashLoopAdapter;
se perdieron dos multisig seguros (Safe) y se llevaron alrededor de 114 ETH,
con un valor de aproximadamente $300 mil.
El pool de Aave en sí no sufrió daños.
La vulnerabilidad es simple y directa:
el complemento solo pregunta al llamador “¿me has habilitado?”,
y el atacante creó un Safe falso que responde “sí” para siempre,
así que logró colarse.
¿En estos tiempos, los wallets multisig ya no son seguros?🤡