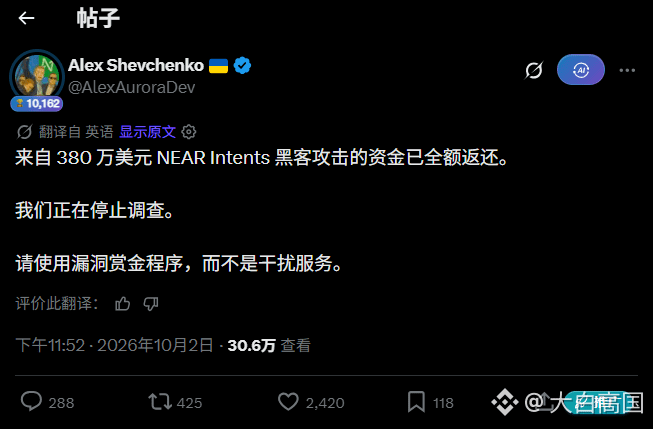
El hacker se rinde: NEAR fue robado por 3,8 millones de dólares y todo fue recuperado
1⃣ Línea de tiempo:
El ataque ocurre → el equipo publica un llamamiento: "Ya hemos identificado al atacante" → último aviso con 48 horas de plazo: devolver el dinero a las direcciones BTC, BNB/ETH y SOL指定adas. Cuando se cierra la ventana de vencimiento → 3,8 millones de dólares; si el plazo aún no vence, se devolvería el importe completo con cero faltantes.
2⃣ Lo inesperado: el hacker no se atreve a pedir comisión
En los casos habituales de robos en el mundo cripto, el guion es el de la "recompensa para el sombrero blanco": el hacker se queda con 10% como comisión, y ambos lados mantienen la apariencia. Esta vez no hubo esa opción: se publicó "Ya te hemos encontrado" + cuenta regresiva de 48 horas; si no se llega al vencimiento, se devuelve el total de 3,8 millones de dólares.
Cuando el atacante devolvió el dinero, dejó un mensaje en la cadena BNB. La etiqueta de la dirección se llama "Near Intents Exploiter 1"; en el mensaje decía que el dinero ya había sido devuelto: arrogancia con cierta cortesía.
¿Fue obra de alguien conocido o de un interno? Todavía se desconoce.
3⃣ Comparación con Bitget:
3,88 millones de dólares fueron robados; supuestamente fue obra de hackers norcoreanos y ahora se estaría haciendo lavado de dinero entre cadenas. A nivel estatal, no les preocupa ser expuestos; pero para individuos o pequeños grupos, la disuasión de "identidad ya identificada" es la más fuerte: si no lo haces bien, terminarás comiendo cárcel.
La seguridad más dura en cripto no es el informe de auditoría, es la luz del sol.
El código puede tener vulnerabilidades, pero cada transferencia en la cadena queda expuesta bajo el sol. Robar dinero no sirve si no se puede gastar, y ni siquiera se atreven a cobrar la recompensa. ¿Qué sentido tiene ser un ladrón así?
En esta ocasión, el hacker realmente se rinde.