

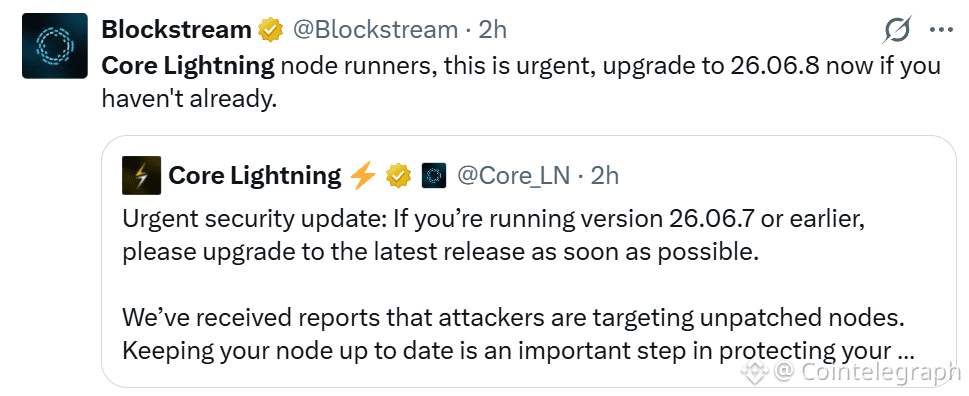


El equipo detrás de Core Lightning, un software de nodo de código abierto para la Red de Lightning de Bitcoin, ha instado a los operadores que ejecutan versiones anteriores a actualizar de inmediato tras recibir informes de que atacantes estaban apuntando a nodos sin parches.
“Actualización de seguridad urgente: si estás ejecutando la versión 26.06.7 o anterior, por favor actualiza a la última versión lo antes posible”, dijo el equipo el viernes.
Core Lightning no especificó qué vulnerabilidades estaban atacando los atacantes ni el posible impacto. Cointelegraph se puso en contacto con Core Lightning para hacer comentarios.
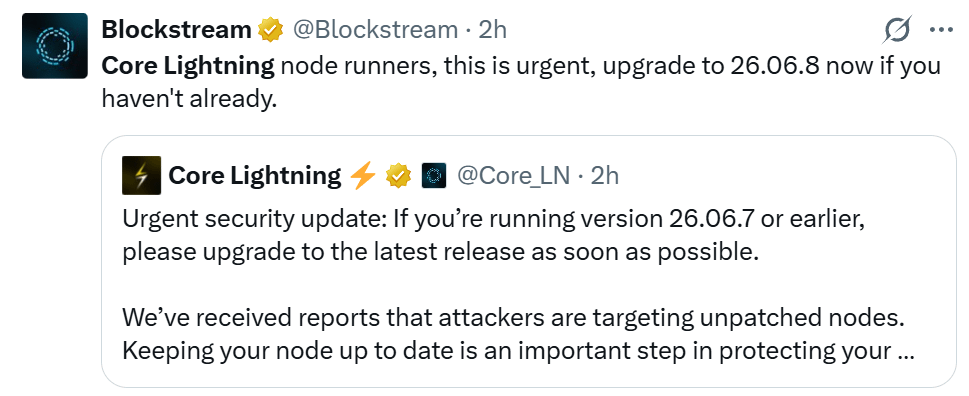
Fuente: Blockstream
El 16 de septiembre, Core Lightning dijo que estaba investigando informes sobre un posible problema que afectaba a funciones experimentales en Core Lightning y que podría impactar los fondos de los usuarios. Luego lanzó la versión 26.06.8 aproximadamente seis días después.
La actualización del 22 de septiembre proporcionó correcciones de errores junto con parches para “vulnerabilidades reportadas de manera responsable por una serie de fuentes”. Las notas de la versión acreditan al Bitcoin Red Team y a otras 12 personas y grupos identificados, además de reporteros anónimos.
Algunas de las correcciones abordaron fallos que podían hacer que los nodos de los emisores se bloquearan, solicitudes que podían agotar la memoria en su interfaz REST y un error de cierre de canal que podía hacer que los usuarios perdieran fondos por una penalización, según el registro de cambios.
Sin embargo, el lanzamiento retuvo deliberadamente algunas pruebas para dificultar que los atacantes pudieran descompilar y explotar vulnerabilidades mientras los operadores actualizaban.
En agosto, Core Lightning dijo que estaba trabajando en una corrección coordinada tras evaluar un alto volumen de informes de Common Vulnerabilities and Exposures (CVE) generados por IA durante las últimas semanas.
Dos días después, lanzó la versión 26.06.7 para abordar las vulnerabilidades confirmadas.