


Preparado por
Binance Global Policy | Octubre de 2026
Steven McWhirter, Líder de Política Global
Diego Montes Serralde, Gerente de Políticas Globales
Con la contribución experta de Tanveer Kalooji
Principales conclusiones
La IA agentica podría mejorar materialmente el cumplimiento de delitos financieros. Los agentes de IA pueden analizar información en varios sistemas, investigar alertas, identificar relaciones, supervisar cambios regulatorios y preparar evaluaciones de casos. Si se utiliza de manera responsable, podrían reducir el trabajo manual de bajo valor y permitir que los profesionales de cumplimiento se centren en casos de mayor riesgo y decisiones de mayor impacto.
La autonomía crea un nuevo desafío de rendición de cuentas. Una vez que los sistemas de IA pueden usar herramientas, delegar tareas, alterar registros o iniciar transacciones, las instituciones deben poder establecer qué agente actuó, quién lo autorizó, qué mandato tenía y quién sigue siendo responsable del resultado.
Know Your Agent (“KYA”) debe complementar, en lugar de reemplazar, KYC. KYC establece la identidad y el perfil de riesgo del cliente o de la entidad jurídica. KYA establece la identidad, procedencia, autoridad, permisos y restricciones operativas del software que actúa en su nombre.
El modelo de gobernanza más sólido separa inteligencia de control. Los agentes de IA pueden analizar, priorizar y recomendar, mientras que las acciones consecuentes deberían permanecer sujetas a controles de política definidos, umbrales de autorización explícitos, supervisión en tiempo de ejecución y una supervisión humana o institucional proporcionada.
La atención sobre la política ya se mueve en esta dirección. Trabajos recientes en el Reino Unido y Singapur apuntan a la necesidad de salvaguardas más claras en torno a la identidad del agente, la autoridad delegada, los controles en tiempo de ejecución y la autenticación máquina-a-máquina, especialmente cuando los pagos agenticos se convierten en un caso de prueba temprano para una actividad financiera autónoma más amplia.
1. Introducción
El cumplimiento de delitos financieros ha evolucionado junto con el sistema financiero que se supone que debe proteger. A medida que los pagos se volvieron más rápidos, los servicios financieros se volvieron más digitales y los mercados se hicieron cada vez más globales, las funciones de cumplimiento adoptaron cribado automatizado, sistemas de supervisión de transacciones, analítica de blockchain y modelos de aprendizaje automático. La inteligencia artificial agentica puede representar la siguiente etapa de esa evolución.
A diferencia de un motor de reglas convencional, que sigue instrucciones predefinidas, o de una aplicación de IA generativa, que produce contenido en respuesta a un prompt, un agente de IA puede perseguir un objetivo a través de una secuencia de acciones. Puede recuperar información de múltiples sistemas, determinar qué herramientas usar, comparar cursos de acción alternativos y adaptar su flujo de trabajo conforme cambian las circunstancias.
En un contexto de AML, un agente podría recibir una alerta de supervisión de transacciones, revisar el perfil del cliente, analizar cuentas y carteras vinculadas, consultar tipologías relevantes, preparar una cronología de investigación y recomendar si el caso debe escalarse. Varios agentes especializados podrían dividir esas tareas entre verificación de identidad, cribado de sanciones, trazado de blockchain y gestión de casos, antes de presentar una evaluación consolidada a un investigador humano.
Esto podría mejorar de manera material la eficacia del cumplimiento. También podría introducir nuevos riesgos.
Un agente de cumplimiento puede acceder a información altamente sensible, hacer inferencias sobre los clientes, alterar clasificaciones de riesgo o cerrar alertas. Un agente involucrado en pagos puede ir más allá al seleccionar una ruta, confirmar que se han cumplido condiciones predefinidas o iniciar una transacción bajo autoridad delegada. Si esos sistemas no se identifican, autorizan y supervisan adecuadamente, las instituciones podrían tener dificultades para reconstruir cómo se llegó a un resultado o determinar dónde reside la responsabilidad. Las preguntas sobre responsabilidad, supervisión y control se vuelven más agudas. Una vez que el software puede dar pasos autónomos o semi-autónomos hacia un objetivo, en lugar de solo generar análisis, las instituciones deben poder determinar si el agente actuó dentro de su mandato, si se mantuvo una supervisión adecuada y quién sigue siendo responsable del resultado.
Por lo tanto, la cuestión central de política es cómo las instituciones y los reguladores pueden preservar la identidad, la autoridad y la rendición de cuentas cuando el software comienza a actuar dentro de la arquitectura de cumplimiento y pagos.
Este documento sostiene que un marco de Know Your Agent, o KYA, podría proporcionar una parte importante de la respuesta. KYA no desplazaría KYC, la diligencia debida del cliente ni las obligaciones existentes de AML/CFT, incluidas las exigencias aplicables de supervisión de transacciones y de transparencia de pagos. Proporcionaría una capa de control adicional para agentes de software al establecer quién o qué es el agente, qué persona u organización representa, qué se le permite hacer y cómo su conducta puede limitarse, verificarse y, cuando sea necesario, detenerse.
No debería permitirse que un agente de IA emprenda una acción financiera o de cumplimiento consecuente a menos que su identidad pueda autenticarse, su autoridad esté definida y acotada de manera apropiada, y su conducta pueda atribuirse a un principal responsable. |
2. ¿Qué es la IA agentica?
La IA agentica se refiere a sistemas que pueden perseguir un objetivo mediante una secuencia de acciones, en lugar de simplemente responder a una instrucción única. Un agente puede determinar qué pasos se requieren, recuperar información de diferentes sistemas, usar herramientas externas y ajustar su enfoque a medida que surge nueva información.
La IA agentica no es necesariamente una categoría de modelo distinta. En la práctica, un sistema agentico puede combinar uno o más modelos de IA con herramientas, memoria, orquestación, fuentes de datos externas y permisos que le permiten perseguir objetivos y ejecutar acciones.
Estos sistemas existen en un espectro. Algunos operan como asistentes que preparan recomendaciones para la aprobación humana, mientras que otros pueden realizar tareas definidas o iniciar acciones dentro de los permisos que se les han concedido. Las implicaciones de gobernanza se vuelven más significativas a medida que un sistema de IA pasa de producir información a actuar sobre ella.
El Foro Económico Mundial ha descrito este desarrollo como una necesidad de modelos de gobernanza que tengan en cuenta el papel de un agente, su autonomía, su autoridad, su previsibilidad y el contexto operativo. El Foro de Cooperación de Regulación Digital del Reino Unido caracteriza de manera similar la IA agentica como un cambio de la IA como herramienta a la IA como un actor que puede evaluar objetivos, planificar flujos de trabajo y ejecutar acciones que afectan entornos del mundo real.
Por lo tanto, las salvaguardas deberían depender de lo que un sistema puede hacer en la práctica, en lugar de etiquetas como “agente de IA”.
3. De la automatización de cumplimiento a la conformidad agentica
El sector financiero ya utiliza IA en la detección de fraudes, la supervisión de AML, la evaluación del riesgo del cliente, el cribado de sanciones y los procesos operativos. La IA agentica se apoya en esas capacidades al conectar funciones analíticas separadas en flujos de trabajo adaptativos que pueden reunir evidencia, evaluar el contexto y preparar acciones para la aprobación de humanos o basada en reglas.
A. Diligencia debida del cliente e incorporación
Un agente de incorporación podría recopilar información de fuentes aprobadas, identificar documentos faltantes, comparar registros y señalar inconsistencias. Para las entidades jurídicas, podría analizar registros corporativos, estructuras de propiedad e información de beneficiario final. Para las personas, podría respaldar la verificación de identidad, el cribado de sanciones y una clasificación inicial del riesgo.
La institución seguiría siendo responsable de la adecuación de su diligencia debida del cliente. El valor radica en reducir procesos manuales fragmentados y dirigir la atención humana hacia casos de mayor riesgo o ambigüedad.
B. Supervisión de transacciones e investigaciones
Los sistemas tradicionales de supervisión con frecuencia generan altos volúmenes de alertas basadas en reglas y umbrales estáticos. La IA agentica puede respaldar una evaluación más contextual al examinar las transacciones frente al perfil del cliente, las contrapartes, el comportamiento previo y la red más amplia de transacciones.
En mercados cripto, un agente podría combinar información a nivel de cuenta con analítica de blockchain para identificar exposición a direcciones sancionadas o de alto riesgo, movimientos rápidos a través de múltiples carteras, ofuscación entre cadenas o patrones asociados con estafas y tipologías de blanqueo. Esta línea se reconoce cada vez más en la política internacional de AML/CFT. El trabajo de 2026 de FATF señala que los avances en inteligencia artificial, aprendizaje automático y analítica de big data tienen el potencial de mejorar la analítica de blockchain y otras herramientas utilizadas para detectar y supervisar actividades sospechosas.
Una vez que se genera una alerta, un agente de investigación podría construir una cronología, mapear el movimiento de fondos desde los on-ramps fiduciarios hacia activos digitales, rastrear la actividad posterior de carteras a través de cadenas y contrapartes, identificar cualquier actividad de off-ramp, recuperar registros de respaldo y redactar un relato del caso. Un agente separado podría comprobar si la conclusión propuesta está respaldada por la evidencia e identificar información contradictoria o supuestos no sustentados.
Esto podría mejorar el uso de recursos de cumplimiento al reducir el trabajo administrativo y permitir que los investigadores se centren en casos que requieren mayor criterio. También podría mejorar la auditabilidad cuando las fuentes de datos, las llamadas a herramientas, los hallazgos intermedios y las aprobaciones se conservan como parte de un registro unificado de evidencia. Importantly, una mayor capacidad analítica no elimina la necesidad de criterio experto. El trabajo de 2026 de FATF también enfatiza que la analítica avanzada de blockchain es más efectiva cuando se combina con técnicas de investigación tradicionales y evaluación humana experta.
Cuando se esté considerando un informe, un agente o función de control por separado podría verificar que el relato preliminar está respaldado por registros fuente y cumple los criterios de escalamiento de la institución.
Las decisiones consecuentes, incluidas las decisiones de presentar un informe de actividad o transacción sospechosa, terminar una relación con un cliente o imponer otra restricción material, deberían seguir sujetas a una validación adecuada y a una supervisión humana o institucional responsable y rendible, de manera coherente con la ley aplicable y las expectativas de supervisión.
C. Supervisión de sanciones y de medios adversos
El cumplimiento de sanciones exige cada vez más que las instituciones miren más allá del simple emparejamiento directo de nombres y evalúen la propiedad, el control, la exposición indirecta y las restricciones geográficas, así como los vínculos con actividades sancionadas o de alto riesgo, en lugar de depender únicamente del emparejamiento directo de nombres.
Un agente podría supervisar cambios en listas, identificar clientes potencialmente afectados, analizar estructuras de propiedad complejas y priorizar casos según la confianza y la urgencia.
Podría respaldar el cribado de medios adversos al evaluar si un resultado corresponde realmente al cliente, si la fuente es creíble y está actualizada, si las acusaciones son relevantes para la tolerancia al riesgo de la institución y si se justifica la escalada o una diligencia debida adicional.
Estas capacidades podrían permitir que las instituciones respondan con más rapidez a amenazas emergentes, desarrollos en medios adversos y designaciones cambiantes; pero también introducen riesgos si un agente se apoya en fuentes inexactas, una resolución débil de entidades, reportes desactualizados o inferencias no sustentadas.
D. Cambios regulatorios y mapeo de controles
Las obligaciones de AML evolucionan a través de legislación, reglas regulatorias, guías y decisiones de aplicación. Un agente de IA podría supervisar fuentes relevantes, identificar enmiendas y mapeárselas frente a las políticas, productos y controles de la firma.
Esto podría respaldar una gestión de cumplimiento más continua y ayudar a las instituciones a identificar dónde los escenarios de supervisión, los indicadores de riesgo o los procedimientos requieren ajustes. No obstante, los profesionales legales y de cumplimiento necesitarían validar las interpretaciones, en particular cuando los requisitos sean ambiguos o difieran entre jurisdicciones.
En todos estos casos de uso, el valor de la IA agentica no reside solo en la velocidad. Reside en su capacidad para conectar información fragmentada, evaluar la actividad en contexto y permitir que la experiencia humana se enfoque donde el criterio es más importante.
Esos beneficios están condicionados. Los agentes pueden alucinar, malinterpretar información o depender de fuentes débiles. Los investigadores pueden deferir en exceso a recomendaciones aparentemente sofisticadas. Los modelos entrenados con decisiones históricas pueden reproducir sesgos anteriores, mientras que los agentes conectados a herramientas externas pueden estar expuestos a inyección de prompts, filtración de datos o acciones no autorizadas.
Por lo tanto, el objetivo no debería ser una automatización irrestricta, sino una delegación controlada: los agentes pueden apoyar el análisis, la priorización y la recomendación, mientras que los resultados consecuentes deben seguir sujetos a salvaguardas deterministas, aprobaciones documentadas y rendición de cuentas humana o institucional.
La misma arquitectura podría respaldar el uso controlado de información recibida a través de asociaciones público-privadas, incluidas tipologías e indicadores de riesgo emergentes. A medida que esa información se vuelve más estructurada y legible por máquinas, las instituciones necesitarán garantizar que los agentes accedan a ella y la usen solo dentro de limitaciones legales, de confidencialidad y de propósito definidas.
4. ¿Por qué KYC no es suficiente?
KYC responde a una pregunta fundamental: ¿quién es el cliente? En un entorno agentico, esa pregunta sigue siendo esencial, pero ya no es suficiente.
Una institución puede conocer al cliente detrás de una cuenta mientras sigue siendo incapaz de determinar si una instrucción particular se originó en el cliente, en un agente autorizado, en un agente comprometido o en un sub-agente que actúa más allá de su mandato.
Dos agentes que acceden al mismo sistema también pueden presentar riesgos materialmente diferentes. Uno podría estar autorizado solo para recuperar información. Otro podría poder modificar la clasificación de riesgo de un cliente, cerrar una alerta o iniciar una transferencia.
Por lo tanto, las instituciones necesitan poder determinar qué agente realizó una acción particular, quién desarrolló, implementó y operó ese agente, y en nombre de quién actuaba. También deberían comprender el alcance del mandato del agente, incluidos los datos, sistemas y herramientas a los que se le permitió acceder, si solo podía recomendar una acción o si tenía autoridad para iniciarla o ejecutarla, y si podía delegar tareas a otros agentes.
Esta evaluación también debe extenderse a los límites impuestos a esa autoridad, incluidas cualesquiera restricciones financieras, temporales o geográficas, los mecanismos disponibles para suspender o revocar los permisos del agente, y la identidad de la persona física o jurídica que, en última instancia, sigue siendo responsable por su conducta.
KYA se extiende más allá de la gestión convencional de identidad y acceso. Los controles de acceso tradicionales generalmente determinan si un usuario o una cuenta de servicio puede entrar a un sistema y realizar una función definida. KYA también debe establecer la relación del agente con su principal, el propósito y los límites de su mandato, cualquier autoridad para delegar tareas, y la parte responsable y rendible por la conducta resultante. Este contexto más amplio se vuelve esencial cuando un agente puede operar a través de sistemas, actuar de forma asíncrona o ejercer discreción dentro de un objetivo delegado.
La OpenID Foundation ha señalado que los agentes a menudo actúan de manera indistinguible de los usuarios humanos, mientras que los modelos de autorización existentes podrían ser insuficientes para la actividad asíncrona, interacciones entre dominios, delegación recursiva y agentes que operan para múltiples usuarios. KYA proporciona un marco para abordar estas brechas.
5. ¿Qué es Know Your Agent (KYA)?
Know Your Agent puede entenderse como el proceso de identificar, autenticar, autorizar y gobernar continuamente un agente de IA que actúa dentro de un servicio financiero o interactúa con él.
KYA no debe tratarse como si otorgara personalidad jurídica al software ni como si aplicara la diligencia debida del cliente de manera convencional directamente a una máquina. El objetivo es la rendición de cuentas operativa, mientras que las responsabilidades legales y regulatorias siguen correspondiendo a las personas físicas o jurídicas pertinentes. Esto es coherente con el enfoque más amplio y neutral respecto a la tecnología reflejado en el trabajo de 2026 de FATF, que distingue el software subyacente de las personas que ejercen control o realizan funciones financieras reguladas a través de él.
Un marco de KYA debería establecer la relación entre los diferentes actores involucrados en una actividad mediada por agentes. Esto incluye el propio agente, entendido como la instancia de software que realiza la tarea relevante, y el principal, es decir, la persona física o entidad jurídica en cuyo nombre el agente actúa.
El marco también debería identificar al proveedor o desplegador responsable de desarrollar, operar, configurar o poner el agente a disposición, así como la institución que confía en él, como una institución financiera, VASP o proveedor de pagos, que permite que el agente acceda o interactúe con sus sistemas. Definir claramente estos roles es esencial para determinar los permisos aplicables, las responsabilidades y las líneas de rendición de cuentas.
Estos roles pueden solaparse dependiendo de cómo se desarrolle y use el agente. Por ejemplo, una institución financiera puede adquirir, desplegar y apoyarse en un agente interno de AML en sí mismo. En cambio, un agente orientado al consumidor podría ser proporcionado por una empresa tecnológica de terceros y autorizado por el cliente para interactuar con una o más instituciones financieras.
Independientemente del modelo operativo, el agente debería permanecer claramente vinculado con la persona física o jurídica que, en última instancia, es responsable de sus acciones.
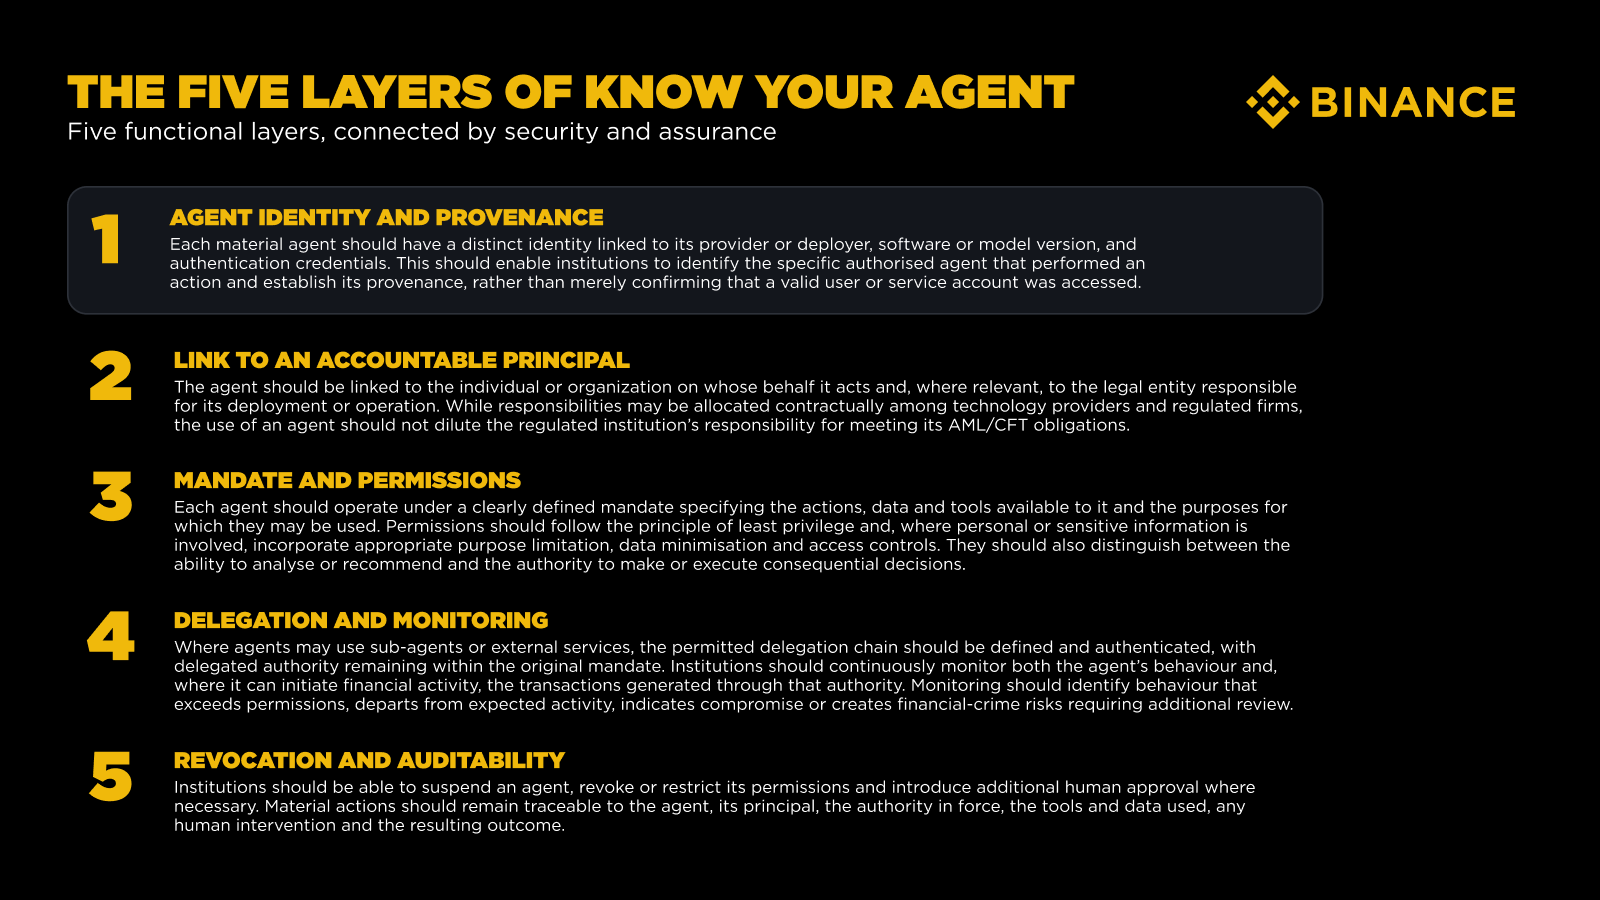
En nuestra opinión, un marco práctico de KYA podría estructurarse en torno a cinco capas.
Identidad y procedencia del agente: Cada agente material debería tener una identidad distinta vinculada a su proveedor, desplegador, entidad legal responsable, versión del software o del modelo y credenciales de autenticación. Esto permite a las instituciones atribuir una acción a un agente autorizado específico, en lugar de limitarse a confirmar que se accedió a un usuario o cuenta de servicio válida.
Vínculo con un principal responsable: El agente debe estar vinculado a la persona o a la organización en cuyo nombre actúa. Aunque las responsabilidades pueden asignarse contractualmente entre proveedores de tecnología y firmas reguladas, el uso de un agente no debe diluir la responsabilidad de la institución regulada por cumplir con sus obligaciones de AML/CFT.
Mandato y permisos: Cada agente debe operar bajo un mandato claramente definido que especifique las acciones, los datos y las herramientas disponibles, y los propósitos para los cuales pueden usarse. Los permisos deben seguir el principio de mínimo privilegio y, cuando se involucren información personal o sensible, incorporar limitación de propósito adecuada, minimización de datos y controles de acceso. También deberían distinguir entre la capacidad de analizar o recomendar y la autoridad para tomar o ejecutar decisiones consecuentes.
Delegación y supervisión: Cuando los agentes puedan usar sub-agentes o servicios externos, la cadena de delegación permitida debe definirse y autenticarse, manteniéndose la autoridad delegada dentro del mandato original. Las instituciones deben supervisar continuamente tanto el comportamiento del agente como, cuando pueda iniciar actividad financiera, las transacciones generadas mediante esa autoridad. La supervisión debe identificar conductas que excedan permisos, se desvíen de la actividad esperada, indiquen compromiso o creen riesgos de crimen financiero que requieran revisión adicional.
Revocación y auditabilidad: Las instituciones deberían poder suspender un agente, revocar o restringir sus permisos e introducir aprobaciones humanas adicionales cuando sea necesario. Las acciones materiales deberían seguir siendo trazables al agente, su principal, la autoridad vigente, las herramientas y los datos usados, cualquier intervención humana y el resultado resultante.
Para acciones consecuentes, KYA debería apoyar la verificación en el punto de acción. La capa de control pertinente debería ser capaz de confirmar que la identidad y las credenciales del agente siguen siendo válidas, que la acción propuesta está dentro de su mandato actual y que ninguna condición de aprobación, riesgo o revocación impide la ejecución.
En términos prácticos, un registro mínimo de KYA permitiría a una institución verificar la identidad del agente, el principal que representa, la parte responsable de desplegarlo, el alcance y duración de su autoridad, cualquier derecho de delegación, su estado actual y el contexto en el que está autorizado para operar. El registro debería permitir la atribución y el control sin implicar que el propio agente asuma el estatus o las obligaciones regulatorias de la persona en cuyo nombre actúa. Esa información debería acompañar al agente durante la interacción relevante y permanecer disponible para revisiones posteriores.
A medida que la actividad mediada por agentes escala, los elementos del registro KYA deberían poder expresarse en forma legible por máquinas y, cuando corresponda, en una forma verificable criptográficamente. Esto podría permitir que la identidad del agente, el principal, el mandato, los límites, los derechos de delegación y el estado se comprueben de manera consistente entre instituciones financieras e infraestructuras de pago.
Este tipo de registro mínimo también podría respaldar marcos de confianza emergentes para pagos agenticos, donde reguladores e industria comienzan a considerar enfoques estandarizados para identidad de agentes, verificación y autenticación máquina-a-máquina.
Juntas, estas cinco capas proporcionan la base para tratar a los agentes de IA como participantes identificables, autorizados y gobernables dentro del entorno de control de una institución financiera. Su valor práctico, sin embargo, depende de cómo se integren en los procesos de cumplimiento diarios. Un flujo de trabajo AML ofrece una ilustración útil de cómo KYA puede traducir estos principios en controles operativos: desde verificar la autoridad del agente al inicio hasta preservar la rendición de cuentas humana sobre decisiones consecuentes.
6. KYA en la práctica: un flujo de trabajo AML controlado
En la práctica, un flujo de trabajo AML agentico podría implicar agentes especializados que revisen información del cliente, el comportamiento de transacciones, actividad de blockchain y exposición a sanciones. Antes de acceder a un caso, se verificarían la identidad, el mandato y los permisos de cada agente. Luego, sus hallazgos podrían consolidarse y cuestionarse de manera independiente antes de que se acepte cualquier recomendación.
Los resultados consecuentes deberían seguir sujetos a controles fijos basados en reglas que el agente no pueda anular, junto con la aprobación humana adecuada. El proceso debería preservar un registro de la evidencia considerada, su procedencia relevante y el uso permitido, los agentes y modelos involucrados, las llamadas materiales a herramientas, cualquier intervención humana y la decisión final. Esto refleja una separación clara de funciones en la que los agentes analizan y recomiendan, los controles hacen cumplir requisitos obligatorios y los humanos responsables deciden dónde las consecuencias son significativas.
Esta dirección ya empieza a surgir en políticas y prácticas de la industria. En julio de 2026, la Autoridad Monetaria de Singapur anunció el marco Safeguards for Agentic Finance at Runtime (“SAFR”), desarrollado con participantes de la industria bajo su iniciativa BuildFin.ai. SAFR se centra en la necesidad de salvaguardas en tiempo real cuando los agentes de IA operan en servicios financieros, incluyendo ejecución vinculada a políticas, validación antes de la acción, auditabilidad e interoperabilidad. Su énfasis en verificar y registrar las acciones propuestas por un agente antes de la ejecución está estrechamente alineado con el enfoque de KYA propuesto en este documento, en el que los agentes pueden respaldar flujos de trabajo financieros, pero sus acciones deberían permanecer acotadas por requisitos de identidad, autoridad, mandato y control que puedan revisarse a posteriori.
7. Pagos agenticos y el caso a favor de KYA
La necesidad de KYA se vuelve más inmediata donde los agentes pueden realizar transacciones. El FMI ha descrito los pagos mediado por agentes como una transición potencial de “click-to-pay” hacia “decide-to-pay”, en la que los agentes de software pueden comparar opciones, determinar si se han cumplido las condiciones e iniciar acciones financieras bajo autoridad delegada.
Esta preocupación se refleja cada vez más en el pensamiento de los bancos centrales. En junio de 2026, Sarah Breeden del Banco de Inglaterra observó que la IA agentica podría mover pagos y comercio desde el modo de recomendación, donde los humanos aún ejecutan las transacciones, hacia sistemas en los que los agentes automatizan el paso final. Señaló que esto plantea cuestiones prácticas sobre cómo los usuarios brindan consentimiento y autorización de forma segura a los agentes, cómo deberían gestionarse las disputas y la responsabilidad por transacciones erróneas o fraudulentas, y cómo pueden las autoridades evitar la fragmentación a medida que las firmas de IA, los comerciantes y los sistemas de pago desarrollan sus propios protocolos de interacción con agentes.
El Plan de Adopción de IA en Servicios Financieros del Reino Unido apunta en la misma dirección. Identifica los pagos agenticos como un caso de uso de corto plazo para sistemas financieros autónomos y señala que estos modelos generan incertidumbre sobre la rendición de cuentas legal, la responsabilidad, el consentimiento y el fraude en flujos de pago automatizados. Importantly, el Plan recomienda el desarrollo de un marco de confianza para pagos agenticos basado en estándares legales y de responsabilidad, protocolos de Know Your Agent, y autenticación máquina-a-máquina interoperable. Esto ofrece una señal de política útil en la que KYA no es solo un concepto interno de cumplimiento, sino parte de la infraestructura más amplia de confianza que probablemente se necesite cuando los agentes comiencen a iniciar o respaldar transacciones financieras.
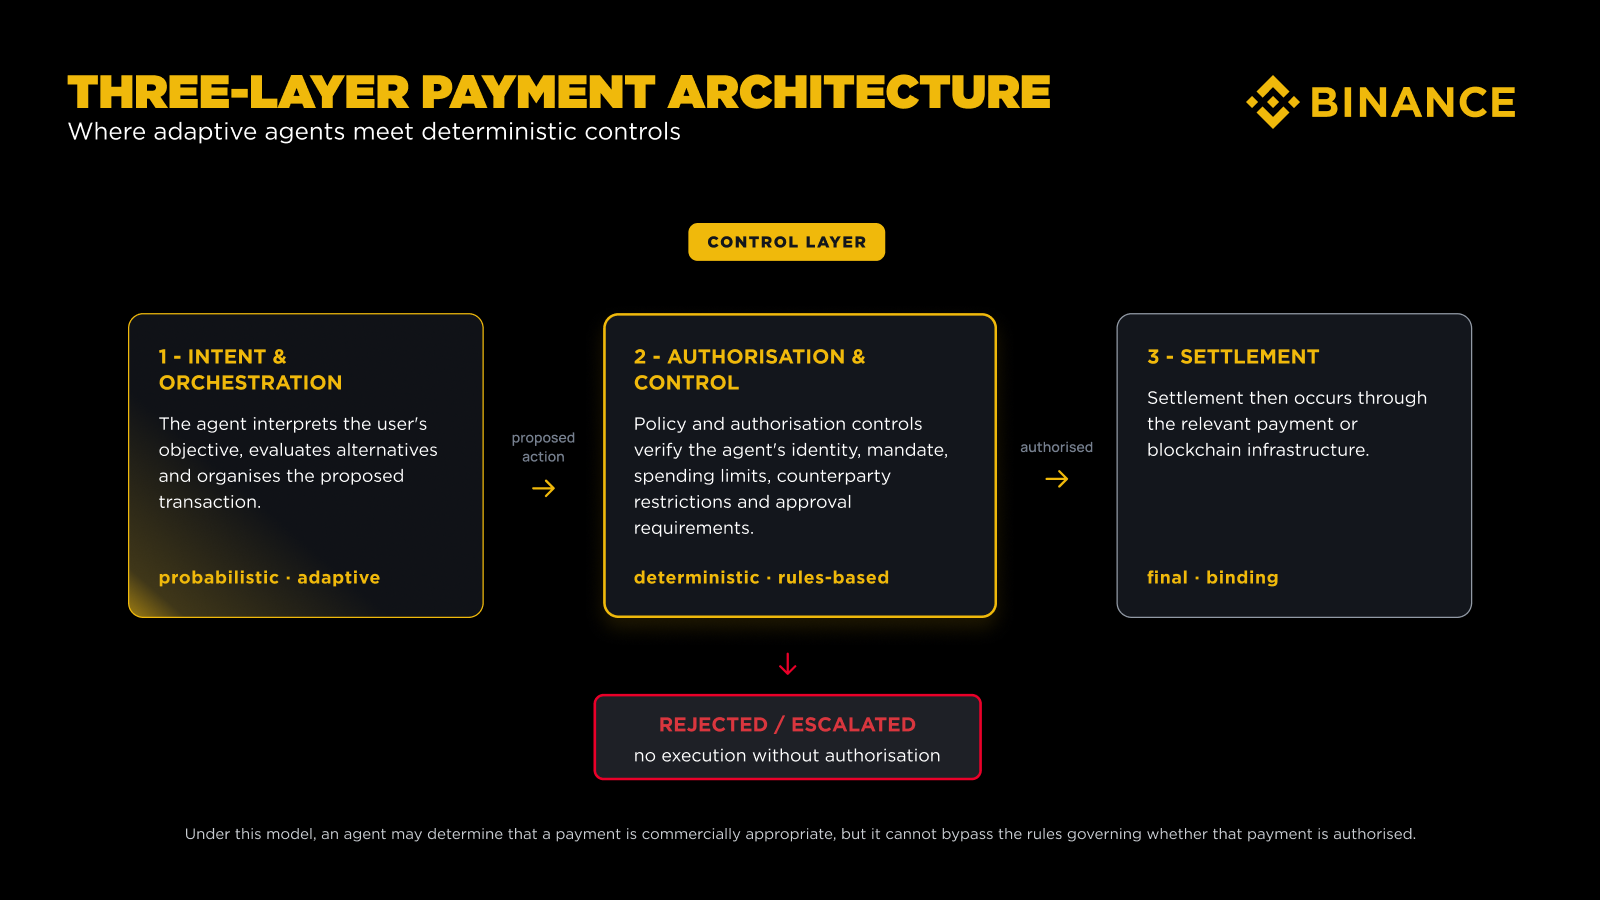
Estos desarrollos crean una tensión arquitectónica. Los sistemas de IA son probabilísticos y adaptativos, mientras que las infraestructuras de pago dependen de la previsibilidad, la certeza legal y la ejecución determinista.
Un modelo útil es separar el proceso en tres capas.
En mercados cripto, las carteras programables y los contratos inteligentes pueden permitir que los permisos se expresen directamente mediante código. Una cartera podría limitar a un agente a activos especificados, direcciones aprobadas, valores de transacción o periodos de tiempo, mientras exige aprobación humana cuando se activan indicadores de riesgo o umbrales.
Antes de procesar una transacción iniciada por un agente, un VASP o proveedor de pagos debería poder verificar la identidad y el estado del agente, el principal que representa, el alcance de su autoridad delegada y si la transacción cae dentro de ese mandato. Las obligaciones existentes a nivel de transacción y los controles de riesgo deberían seguir aplicándose independientemente de si una instrucción se origina en una persona o en un agente autorizado. Dependiendo de la actividad, esto podría incluir el cribado de sanciones, requisitos de Travel Rule, evaluación de riesgo de carteras y controles reforzados para exposiciones de mayor riesgo entre cadenas o DeFi.
Un marco proporcionado debería distinguir entre agentes que recuperan información, recomiendan transacciones y controlan o transfieren valor. Cuanta mayor sea la autoridad y la posible consecuencia, más fuertes deberían ser los requisitos de identidad, supervisión y aprobación.
Esto se entiende mejor como “autonomía acotada”, en la que los agentes pueden operar dentro de objetivos, permisos y límites claramente autorizados, pero deberían aplicarse salvaguardas más estrictas a medida que aumenta su capacidad para afectar a los clientes, los resultados de cumplimiento o el movimiento de valor.
8. Conclusión
La IA agentica podría fortalecer de manera significativa el cumplimiento contra el delito financiero. Puede conectar información fragmentada, identificar relaciones en grandes conjuntos de datos, acelerar las investigaciones y ayudar a las instituciones a responder de forma más dinámica a riesgos cambiantes.
Las mismas capacidades cambian el entorno de control. Una vez que el software puede seleccionar herramientas, delegar tareas, alterar registros o iniciar pagos, las instituciones necesitan saber más que quién es el cliente. Deben saber qué agente actuó, a quién representaba, qué autoridad tenía y si su conducta se mantuvo dentro de esa autoridad.
Know Your Agent ofrece un marco práctico para responder esas preguntas. KYA es una capa de rendición de cuentas para software que opera dentro del sistema financiero.
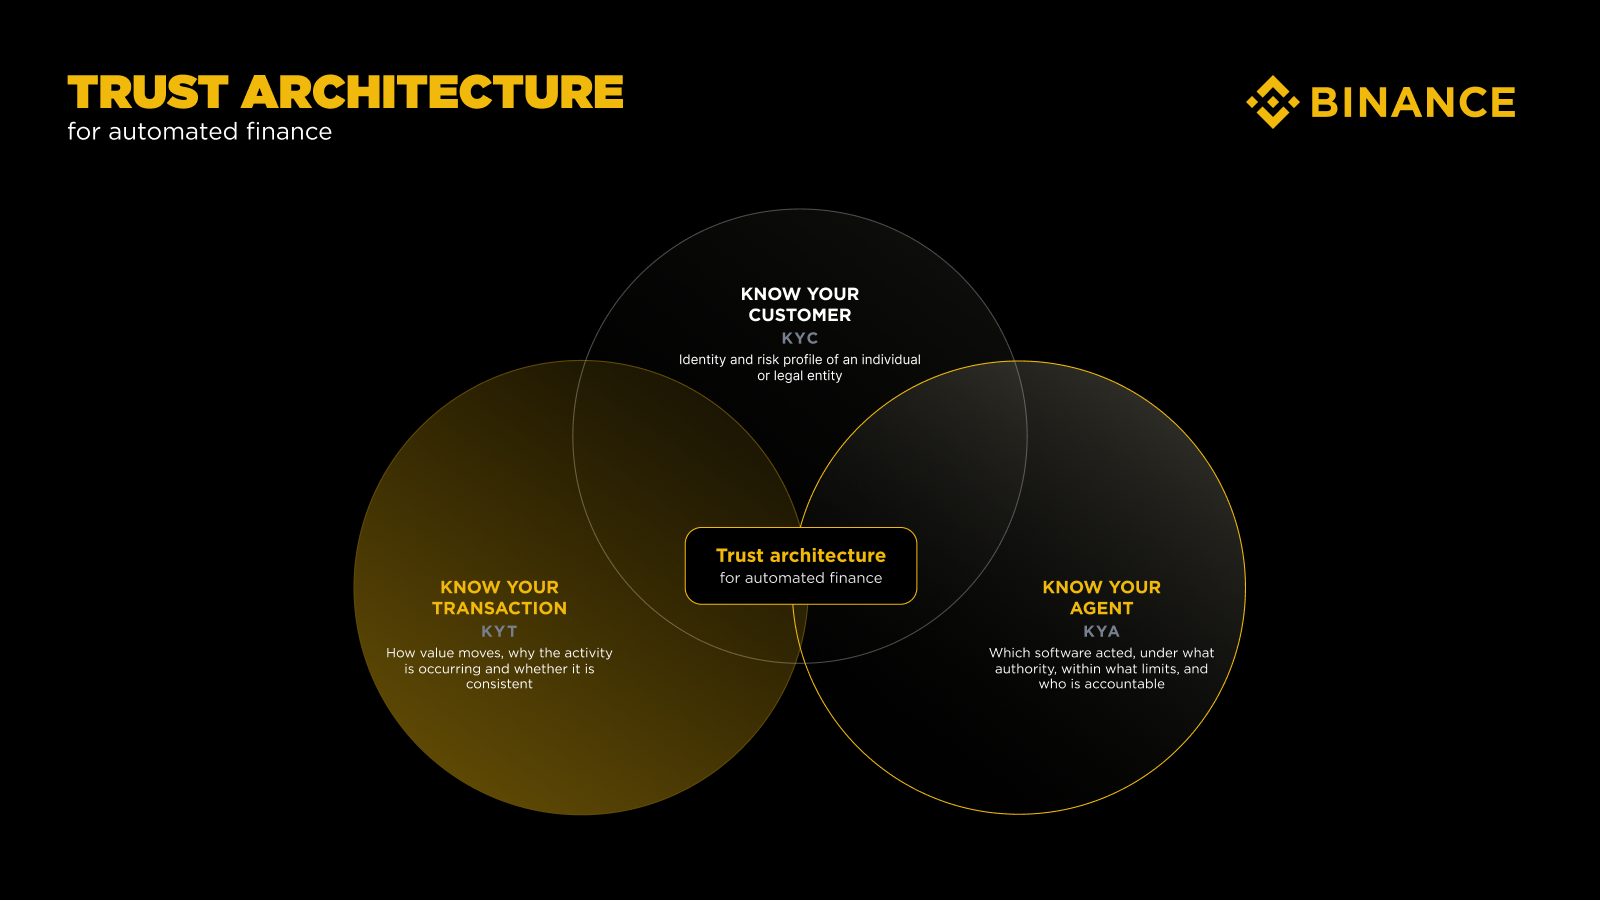
Por lo tanto, la arquitectura futura de AML puede entenderse a través de tres perspectivas complementarias: (1) Know Your Customer, que establece la identidad y el perfil de riesgo de una persona o entidad jurídica; (2) Know Your Transaction, que examina cómo se mueve el valor, por qué ocurre la actividad y si es consistente con el comportamiento esperado; y (3) Know Your Agent, que identifica el actor de software involucrado, la autoridad bajo la cual opera, los límites de sus permisos y la persona o entidad que sigue siendo responsable de sus acciones.
Juntas, estas disciplinas podrían proporcionar la arquitectura de confianza necesaria para un sistema financiero cada vez más automatizado. A medida que los agentes de IA obtienen mayor autoridad para influir en decisiones y mover valor, la gobernanza debería seguir esa autoridad. A mayor autonomía, acceso y posible consecuencia, deben corresponder requisitos más sólidos para identidad verificable, permisos acotados, conducta auditable, revocación y rendición de cuentas humana o institucional continua.