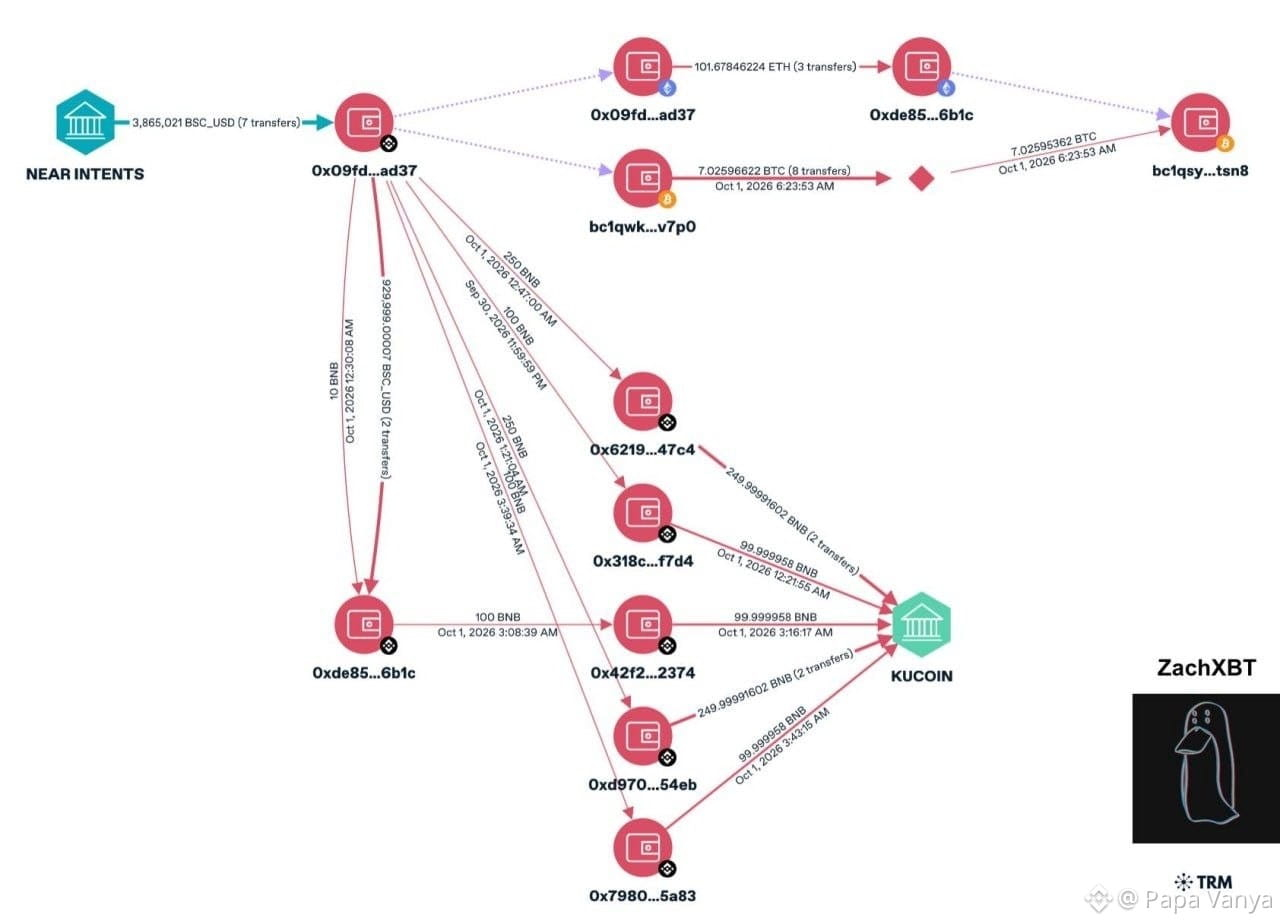
🚨 De las intenciones de NEAR robaron aproximadamente 3,8 millones de dólares. El equipo promete compensaciones
Los atacantes aprovecharon un error en la interacción entre el sistema de entrada y salida Omni y el contrato inteligente de NEAR Intents. Tras detectar el problema, el servicio se suspendió.
Según el comunicado del equipo, la vulnerabilidad ya se corrigió y las pérdidas de los usuarios se compensarán por completo.
El equipo prometió restablecer el funcionamiento principal del servicio en el plazo de una hora tras el anuncio. Al mismo tiempo, planeaban mantener en pausa la entrada y la salida en varias redes, incluidas BSC, Polygon y TON, durante aproximadamente 12 horas.