


En septiembre, los hacks de cripto establecieron un nuevo récord mensual para 2026, tras el exploit de Bitget. La cantidad de fondos hackeados aumentó un 462% en septiembre en comparación con agosto.
En total, se robaron $766.49M en varios hacks en septiembre, de los cuales $387.5M provinieron del hack de Bitget. El mes pasado también fue el pico de los hacks de Q3. El mes pasado además superó el total de abril, cuando el hack de KelpDAO incrementó las pérdidas generales a más de $648M.
En septiembre, los hacks variaron según su objetivo y su técnica. El exploit de Liquid Network quitó $320M, de los cuales alrededor de $285M fueron devueltos. Bitget y Liquid Network son ahora los hacks número 1 y número 2 para 2026, superando los exploits anteriores de Drift Protocol, KelpDAO y LayerZero.
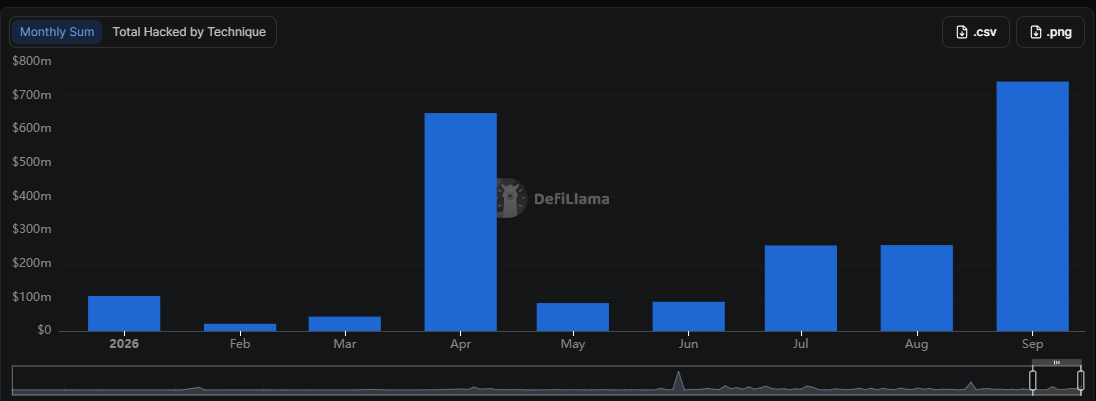 En total, ocurrieron 99 hacks mayores en septiembre, aunque la mayor parte de los robos afectó solo a Bitget y Liquid Network. Septiembre fue el peor mes para los hacks de cripto en 2026 hasta la fecha. | Fuente: DeFi Llama
Otro exploit destacable fue el ataque contra una bóveda (Gnosis safe), que fue adelantado por el bot Yoink y los fondos fueron devueltos. Otros hacks oscilaron entre $3M y $7M, con objetivos como carteras, puentes u otras aplicaciones Web3, según datos de PeckShield.
En total, los ataques de septiembre tuvieron 13 exploits por más de $500K, aunque las principales ganancias se concentraron en los exploits más grandes.
Tras los hacks, los fondos se mueven dentro de horas; más tarde se mezclan en días mediante intercambios DEX, el mezclador Tornado Cash y exchanges sin KYC. En septiembre, la actividad también apareció al intercambiar fondos por Monero (XMR) y ZCash blindado (ZEC), lo que sugiere un intento de profundizar la privacidad.
Los hacks de cripto usan enfoques variados
Los mayores exploits de cripto se debieron a claves de billetera comprometidas, lo que dio a los hackers acceso a las carteras calientes de Bitget. Sin embargo, en el último mes los hacks fueron extremadamente variados, con una gran parte aprovechando infraestructura Web3.
Aún se explotaron fallas en la lógica de puentes, contratos y acuñación, posiblemente con ayuda de la IA. La manipulación descentralizada de precios y los exploits de trading también fueron una fuente de pérdidas menores.
En general, los hacks se mantuvieron en un nivel elevado durante los últimos dos años. Por lo general, hay más hacks activos cuando el mercado está en auge. Los dos últimos años de hacks mostraron que los ataques ocurren independientemente del sentimiento en cripto.
El objetivo principal de los hacks era acceder a puntos con liquidez elevada. A medida que evolucionó el uso de Web3, hubo suficientes objetivos a nivel de protocolo como para drenar tanto mediante la ingeniería social como mediante exploits de lógica.
Los hacks de cripto aumentaron su incidencia general en septiembre
Los datos de Certik mostraron que los hacks de cripto no solo incrementaron su botín total, sino que también aumentó el número de incidentes. Los analistas de Certik contabilizaron 99 incidentes de seguridad en el último mes.
Las pérdidas totales en el tercer trimestre alcanzaron $1.2B, un 53% más que en el segundo trimestre, cuando los hackers robaron $819.4M. Para todo el trimestre, los incidentes aumentaron un 12.8%, hasta un total de 247 exploits.
Para los nativos de las criptomonedas, las estafas prácticamente no suponían una amenaza: representaron solo el 1% de todos los exploits. El phishing seguía siendo un vector de ataque fuerte, al abarcar más del 11% de los incidentes en el tercer trimestre. El desglose de incidentes muestra que el fallo requiere medidas de seguridad y auditorías aún más estrictas por parte de protocolos, exchanges y otros participantes del ecosistema.
Las cadenas más atacadas seguían siendo Ethereum y BNB Smart Chain, con ataques ocasionales a redes L2 especializadas como Liquid.
Certik también señaló un cambio importante en 2026 frente a años anteriores. Más ataques se están dirigiendo a personas privadas en Europa: hubo 39 incidentes en el primer semestre de 2026, frente a solo 14 incidentes en 2025. Aunque los ataques contra propietarios de cripto son extremadamente raros en otras regiones, Europa lidera las cifras para la estadística del “ataque con llave inglesa”, ya que los propietarios de cripto están expuestos debido a los requisitos de reporte.
No solo leas noticias de cripto. Entiéndelas. Suscríbete a nuestro boletín. Es gratis.