

La propuesta de mejora de Bitcoin BIP461 podría facilitar la detección de una ruta oculta para filtrar secretos de la cartera. El borrador define un procedimiento de firma común para ECDSA, un esquema de firma existente en Bitcoin.
Los firmantes independientes que cumplan con las normas deben producir firmas idénticas para la misma clave secreta y el mismo hash del mensaje, creando un punto de referencia para detectar desviaciones que podrían ocultar filtraciones de claves.
Escrito por Liam Gilligan, el documento se fusionó en el repositorio de BIPs el 16 de septiembre y permanece marcado como Borrador. Sus firmas funcionan bajo las reglas de consenso actuales de Bitcoin, por lo que implementar este procedimiento de firma no requiere cambios de consenso.
Comparar firmas por desviaciones
ECDSA permite que el firmante elija al crear una firma válida, incluyendo el nonce, un valor temporal usado al firmar. El firmware malicioso puede aprovechar esa libertad para ocultar material de clave en firmas que aún pasan la verificación, y BIP461 corrige esas elecciones mediante un procedimiento determinista especificado.
La aceptación de una firma por parte de Bitcoin no puede establecer que su creación mantuvo la clave a salvo. Una especificación común proporciona una salida esperada contra la cual se puede comprobar el comportamiento del firmante.
La comparación requiere entradas idénticas y el mismo estándar exacto, incluyendo el acceso a la clave secreta en otro firmante independiente. Esa exposición adicional es un costo práctico de reproducir la firma. Resultados distintos para la misma clave y el mismo hash de mensaje muestran que al menos un firmante no está siguiendo BIP461.
Una implementación honesta que use otro procedimiento ECDSA válido también puede no estar de acuerdo. Una discrepancia amerita investigar la conformidad, pero su causa sigue sin resolverse. La comparación por sí sola no puede identificar un dispositivo malicioso ni demostrar robo.
El algoritmo prescrito también mantiene las firmas de un máximo de 70 bytes en la codificación DER estándar, excluyendo la marca de sighash de un byte de Bitcoin.
La divulgación de Dark Skippy señaló que el firmware corrupto puede incrustar material de semilla en las firmas de transacciones. En su divulgación original, los investigadores dijeron que no habían visto la técnica en el mundo real.
La demostración original de Dark Skippy utiliza firma Schnorr, mientras que BIP461 especifica ECDSA. Taproot usa el esquema Schnorr separado de BIP340, así que este borrador no estandariza directamente una solución para esa demostración.
El debate de mitigación de los investigadores advirtió que un firmante malicioso podría filtrar solo en una transacción seleccionada, por lo que un dispositivo podría producir firmas conformes en una prueba y filtrar en otra transacción.
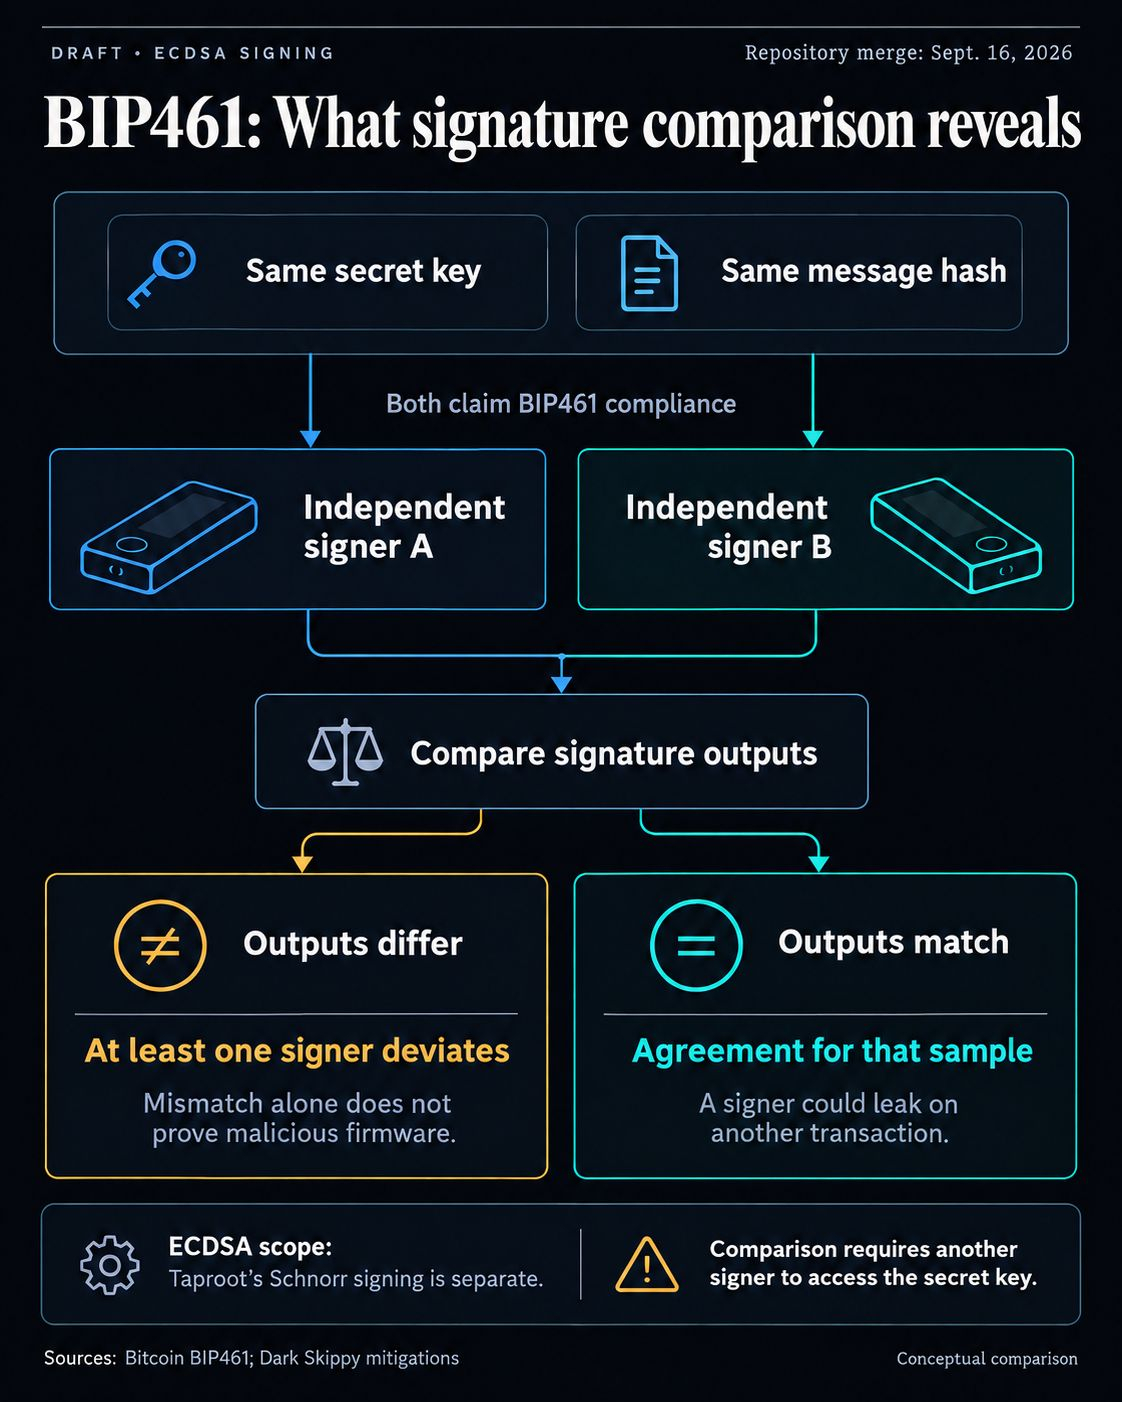
BIP461 compara dos firmantes ECDSA; una discrepancia marca una desviación, mientras que una coincidencia confirma solo esa única muestra.
En la fusión de septiembre, un revisor dijo que se necesitaban vectores de prueba y una implementación de referencia para que BIP461 avanzara a Complete.
Para usuarios de carteras, su valor potencial es un punto de referencia compartido que podría hacer visibles las desviaciones. Entregar ese valor aún depende de implementaciones conformes y de comparaciones que tengan en cuenta tanto los límites de detección como los riesgos de manejar secretos.
#Write2Earn #EarningsSeason $BTC
