


Tras sospecharse que hackers norcoreanos explotaron el intercambio de criptomonedas Bitget por 387,5 millones de dólares la semana pasada, los investigadores pudieron identificar y rastrear rápidamente las direcciones de los destinatarios.
El CEO de Bitget, Gracy Chen, luego exigió de forma polémica que la plataforma de intercambios descentralizados y entre cadenas THORChain “se niegue a prestar servicio a estas direcciones”.
THORChain respondió:
“THORChain es descentralizada y sin permisos, como Bitcoin, Ethereum y BNB Chain. ¿Qué responsabilidad deberían asumir Bitcoin, Ethereum y BNB Chain al gestionar fondos robados conocidos?”
El movimiento fue controvertido, especialmente porque el protocolo se detuvo de inmediato en mayo cuando se explotaron 10.7 millones de dólares de sus propios fondos. Para complicar las cosas, THORChain retiró su clave de administrador y no tiene una forma fácil de censurar direcciones, incluso si quisiera.
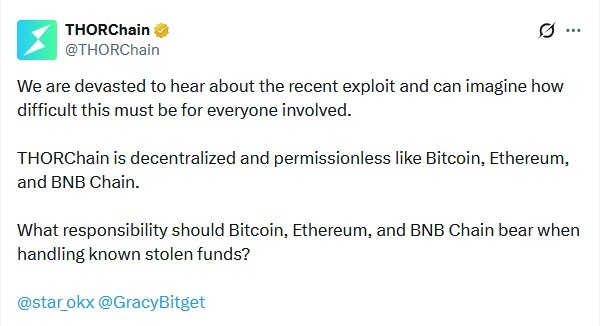
Fuente: THORChain
Esta controversia exacta ya ha surgido antes, ya que THORChain se usó para intercambiar alrededor de 1.2 mil millones de los fondos robados en el hack de 1.46 mil millones contra Bybit. Sucedió que la clave de administrador de THORChain había sido retirada solo 11 días antes.
NEAR Intents adoptó el enfoque contrario al de THORChain. Su programa automatizado SHIELD bloqueó direcciones vinculadas al hack para que no intercambiaran 50 millones de dólares en la plataforma, e incluso rechazó la recompensa del 5% que Bitget ofrecía por hacerlo.
Ahora, NEAR Intents está bajo el fuego de los maximalistas de la descentralización por no ser lo suficientemente permisivo (permissionless).
Para analizar los temas legales involucrados en el caso, Magazine habló con Yuriy Brisov de D&A Partners. Esta es una versión editada de la conversación.
Magazine: Bitget le pidió a THORChain que bloqueara fondos vinculados al hack, y respondió diciendo que está descentralizado y que es permissionless. ¿Esa es una defensa legal? ¿Tienen la obligación de bloquear esas direcciones?
Brisov: Depende del nivel de descentralización. Así que cuando hacen esto —cuando bloquean algunas direcciones— demuestran que sus nodos no están realmente descentralizados. Es bueno para la comunidad, cuando pueden usar ese poder para prevenir algunas actividades maliciosas. Sin embargo, al mismo tiempo, se exponen a cualquier otra reclamación legal. Su única protección es: “somos descentralizados.”
En el caso de Uniswap, dijeron: “somos verdaderamente descentralizados y no hay nada que podemos hacer”. [Los inversores demandaron a Uniswap después de comprar 38 tokens de rugpull y estafa, pero un juez desestimó la demanda en marzo —Ed.]
Y esta es la defensa más sólida para cualquier protocolo DeFi. Si demuestran que pueden bloquear, controlar o de alguna manera interferir —incluso en un intento de buena fe para prevenir el fraude— aun así se exponen a este tipo de reclamaciones. Que si tienes control, entonces tal vez tu control no debería limitarse solo a casos de fraude evidentes. Deberías implicar [control sobre] asuntos de diligencia debida. Deberías aplicar medidas de protección de KYC y AML.
Magazine: NEAR Intents bloqueó esas direcciones, y Bitget les agradeció por hacerlo. ¿Eso significa que NEAR ha demostrado que Intents no está descentralizado y, por lo tanto, necesitará interferir en muchas otras situaciones?
Si demuestras que tienes control sobre activos, entonces potencialmente te expones a todas las posibles reclamaciones sobre esquemas de pump-and-dump, volatilidad o cualquier otra posible reclamación de cualquier inversor que, de alguna manera, haya sido dañado y perjudicado. Y ahora pueden decir que tienes control. ¿Por qué lo usas en un caso y no lo usas en otro? ¿Por qué no verificas a todos tus emisores de tokens en tu plataforma? ¿Por qué no proporcionan formularios de KYC como en cualquier exchange centralizado?
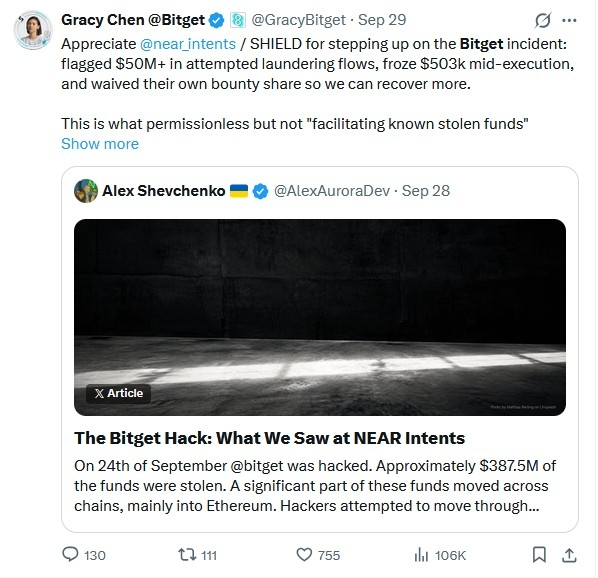
Fuente: Gracy Chen
Magazine: THORChain sostiene que la detención del protocolo en mayo, desencadenada inicialmente por un sistema automatizado, y que no tiene la capacidad de bloquear ciertas direcciones. Si es cierto, ¿esa sería una defensa?
Brisov: Puede ser. Todavía no lo sabemos, porque aún no se ha impugnado. Pero cualquier cantidad de control hace que cualquier proyecto DeFi sea más débil frente a cualquier reclamante.
Magazine: Por otro lado, el protocolo podría actualizar el software si quisiera bloquear ciertas direcciones. ¿Podría un proyecto meterse en problemas legales por ser imprudente o negligente si no impone algo como eso?
Depende de cómo se haya hecho desde el lado técnico. Digamos que hay un oráculo que puede detectar cualquier IP norcoreana y bloquearla automáticamente, y no hay una persona que se siente y presione un botón: “hay un hacker norcoreano, bloqueémoslo”. Entonces, está bien.
Si hay un equipo que supervisa la situación y dice: “De acuerdo, podemos ver que esto es una actividad ilícita, bloqueamos estas direcciones, y presionamos el botón manualmente”. Desde el punto de vista legal, aunque sea un buen acto y beneficie a la comunidad, aun así hace que el proyecto no esté completamente descentralizado desde la perspectiva legal, y te quita la protección que otorgan regulaciones como MiCA [las leyes de Mercados de Criptoactivos de la UE] o la comprensión general que brindan la SEC y la CFTC: que si estás completamente descentralizado, no puedes ser considerado responsable por las acciones de los participantes en tu ecosistema.
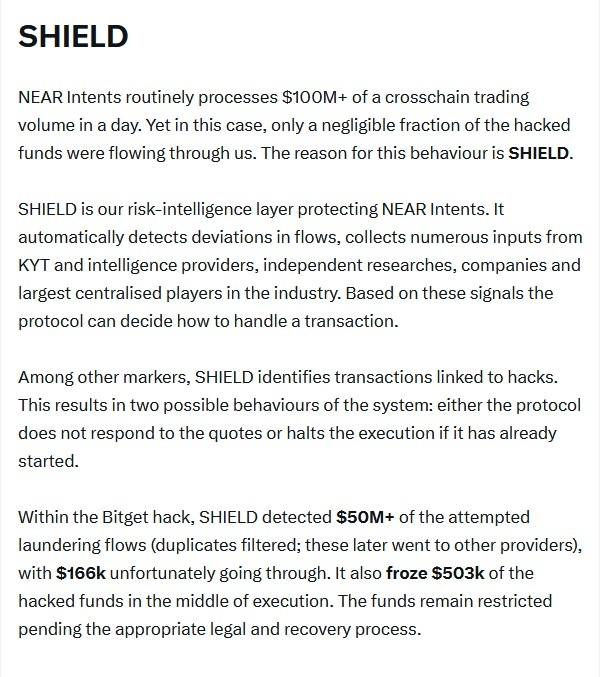
Fuente: Alex Shevchenko
Magazine: La tecnología de NEAR se llama SHIELD y es un proceso automatizado que identifica direcciones asociadas con hacks conocidos en blockchains públicas y luego las bloquea para que accedan automáticamente a Intents. ¿Eso significa que es más probable que se vea como descentralizado?
Brisov: Definitivamente. Demuestran que son actores de buena fe que intentan [añadir] medidas de protección a sus protocolos. No hay un equipo de cumplimiento, personas que se sienten ahí y controlen la operación manualmente. Es una solución inteligente, y es lo que recomendamos a todas las empresas DeFi.
Magazine: En febrero de 2025, THORChain retiró la clave de administrador que les permitiría hacer ese tipo de cambios unilaterales. Con la falta de una clave de administrador y el hecho de que tienen un centenar de validadores, ¿eso los hace lo suficientemente descentralizados?
Brisov: Lo más probable es que sí, pero no podemos decirlo con certeza. Yo diría que sí.
Magazine: THORChain no es un mezclador. Puedes tomar fondos robados de Bitget y cambiarlos en THORChain, pero cuando salen por el otro lado, seguirán estando vinculados de forma transparente con los hackers de Bitget. ¿Cómo encaja eso con la definición de lavado de dinero? ¿O es que se trata de recibir bienes robados?
Brisov: No veo cómo podrían ser responsables por lavado de dinero, porque incluso Tornado Cash, que fue, hasta cierto punto, creado para blanquear dinero [evitó sanciones de EE. UU. ya que los contratos inteligentes inmutables no son propiedad sancionable en términos de lavado de dinero—Ed].
La ley estadounidense trata algo como ya sea propiedad o no propiedad. Y el lavado de dinero es mover ilegalmente propiedad a través de canales legales. Obtienes el producto de una actividad ilícita, y eso es propiedad, y luego lo mueves por ciertos canales e intentas hacerlo legal. Pero los contratos inteligentes no son propiedad en absoluto. No los controlas. No los posees. Así es como Tornado Cash ganó su caso en la corte frente a las sanciones de la OFAC. Simplemente demostraron que no tienen ningún control sobre sus contratos inteligentes.
Magazine: El hack de Bybit ocurrió hace 18 meses. ¿Eso significa que no se va a emprender ninguna acción legal contra THORChain, o estos casos simplemente tardan mucho?
Brisov: Podría ocurrir en el futuro, definitivamente. Después del caso de Bybit, se expusieron seriamente a posibles reclamaciones.
Magazine: Grandes preguntas: ¿Satoshi en realidad posee 1.1 millones de Bitcoin?