📰 24 de septiembre, en Bitget se detectaron anomalías en algunas billeteras calientes y frías; hubo transferencias irregulares. La plataforma divulgó inicialmente una pérdida de aproximadamente 351,6 millones de dólares, y luego confirmó que el volumen de activos transferidos se ajustó a 387,5 millones de dólares.
🔥 TRM Labs descubrió que la ruta de blanqueo del dinero parcialmente robado coincide con ataques vinculados a Corea del Norte observados previamente, como los de Bybit y AFX Bridge. Elliptic también considera que existe una relación con hackers norcoreanos con una “alta probabilidad”. La investigación vuelve a apuntar a Lazarus Group.
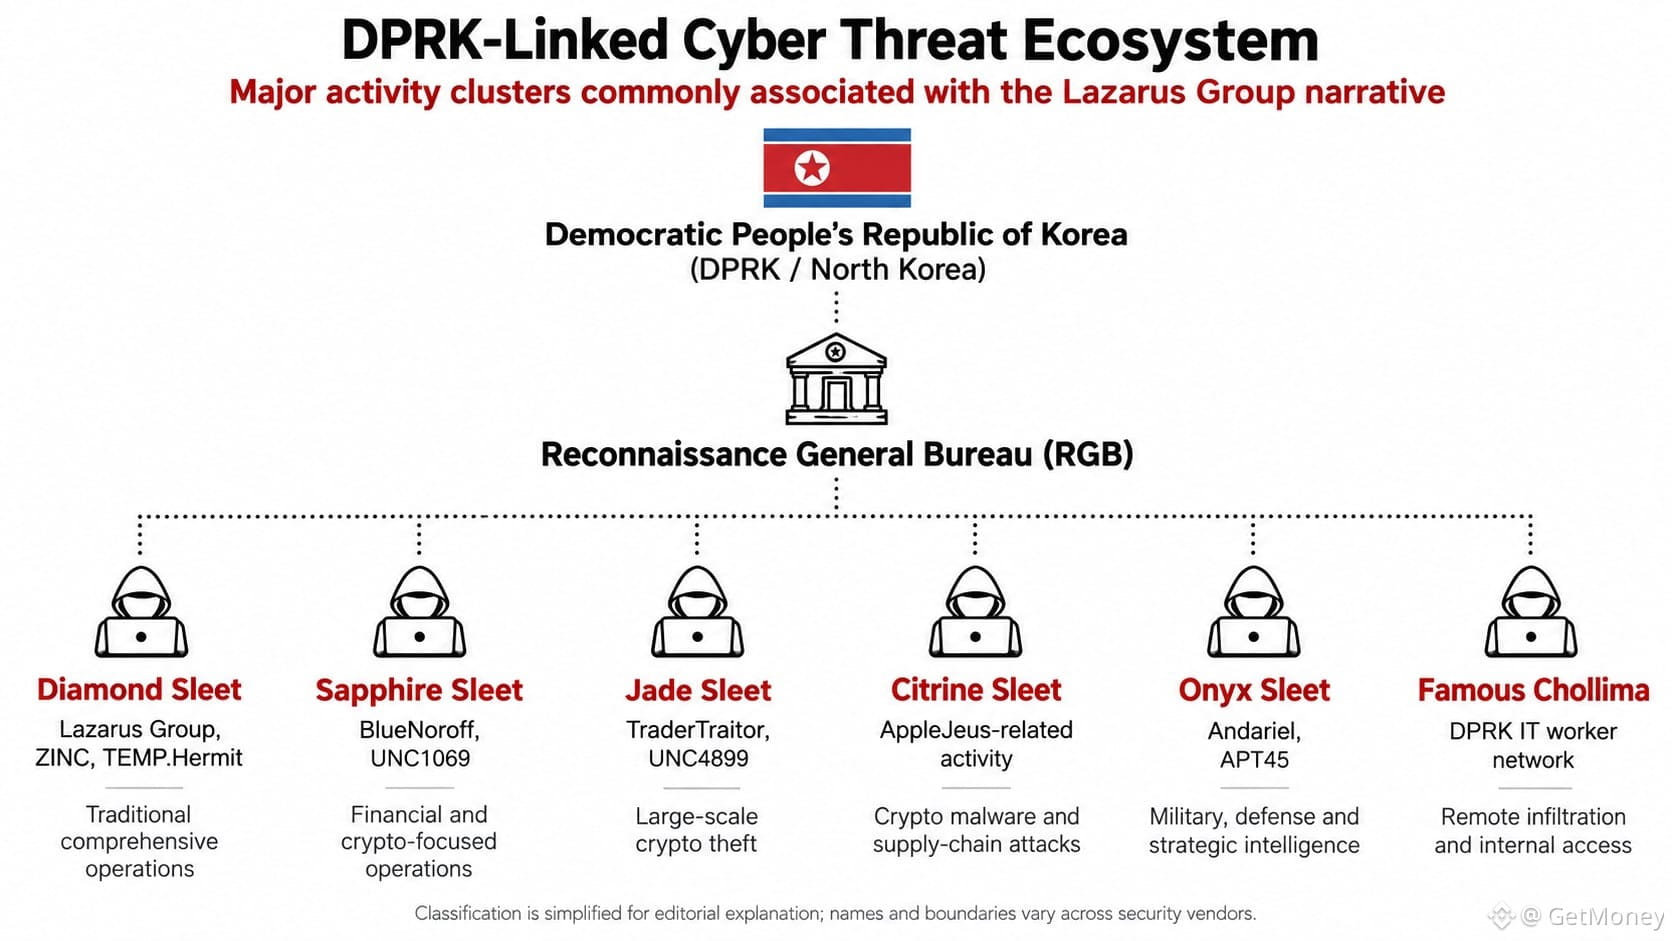
La verdad es que Lazarus no parece tanto una organización única con fronteras bien definidas, sino más bien la forma en que el mundo se refiere, de manera general, al sistema de ciberataques a nivel estatal de Corea del Norte. El Departamento del Tesoro de EE. UU. señaló en 2019 a Lazarus, BlueNoroff y Andariel, y consideró que todas ellas están bajo el control de la Dirección General de Inteligencia y Reconocimiento de Corea del Norte (RGB).
💡 En este sistema, distintas entidades usan distintos nombres: BlueNoroff vigila durante mucho tiempo a instituciones financieras y activos cripto; TraderTraitor se dirige a exchanges, custodios y grandes objetivos cripto; Citrine Sleet se inclina por el malware y los ataques a la cadena de suministro; Famous Chollima entra en empresas tecnológicas y cripto mediante identidades falsas.
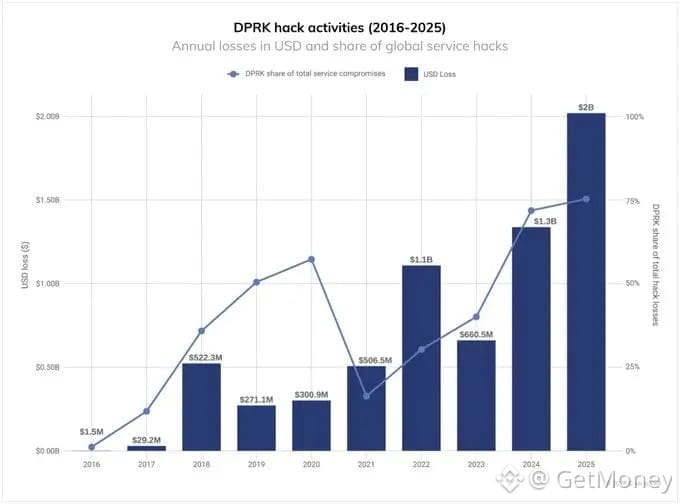
👀 Desde Ronin Bridge, Harmony, Atomic Wallet, pasando por Stake, WazirX, DMM Bitcoin, hasta el incidente de Bybit en 2025; si también se incluye el caso de Bitget, altamente sospechoso de ser obra de los mismos norcoreanos, el volumen de robos relacionados ya se acerca a los 7.800 millones de dólares. Esta cifra ya no es solo un problema de seguridad de una única plataforma.
🤔 Cuando el mismo conjunto de tácticas de ataque cambia continuamente de nombre y de punto de entrada, ¿cómo deberían evaluar las exchanges y los equipos de proyectos a qué grupo se enfrentan realmente?
#Lazarus #Bitget #加密安全 #seguridad en cadena