#bitgethotwalletbreachtiedtothirdpartysecurityflaw
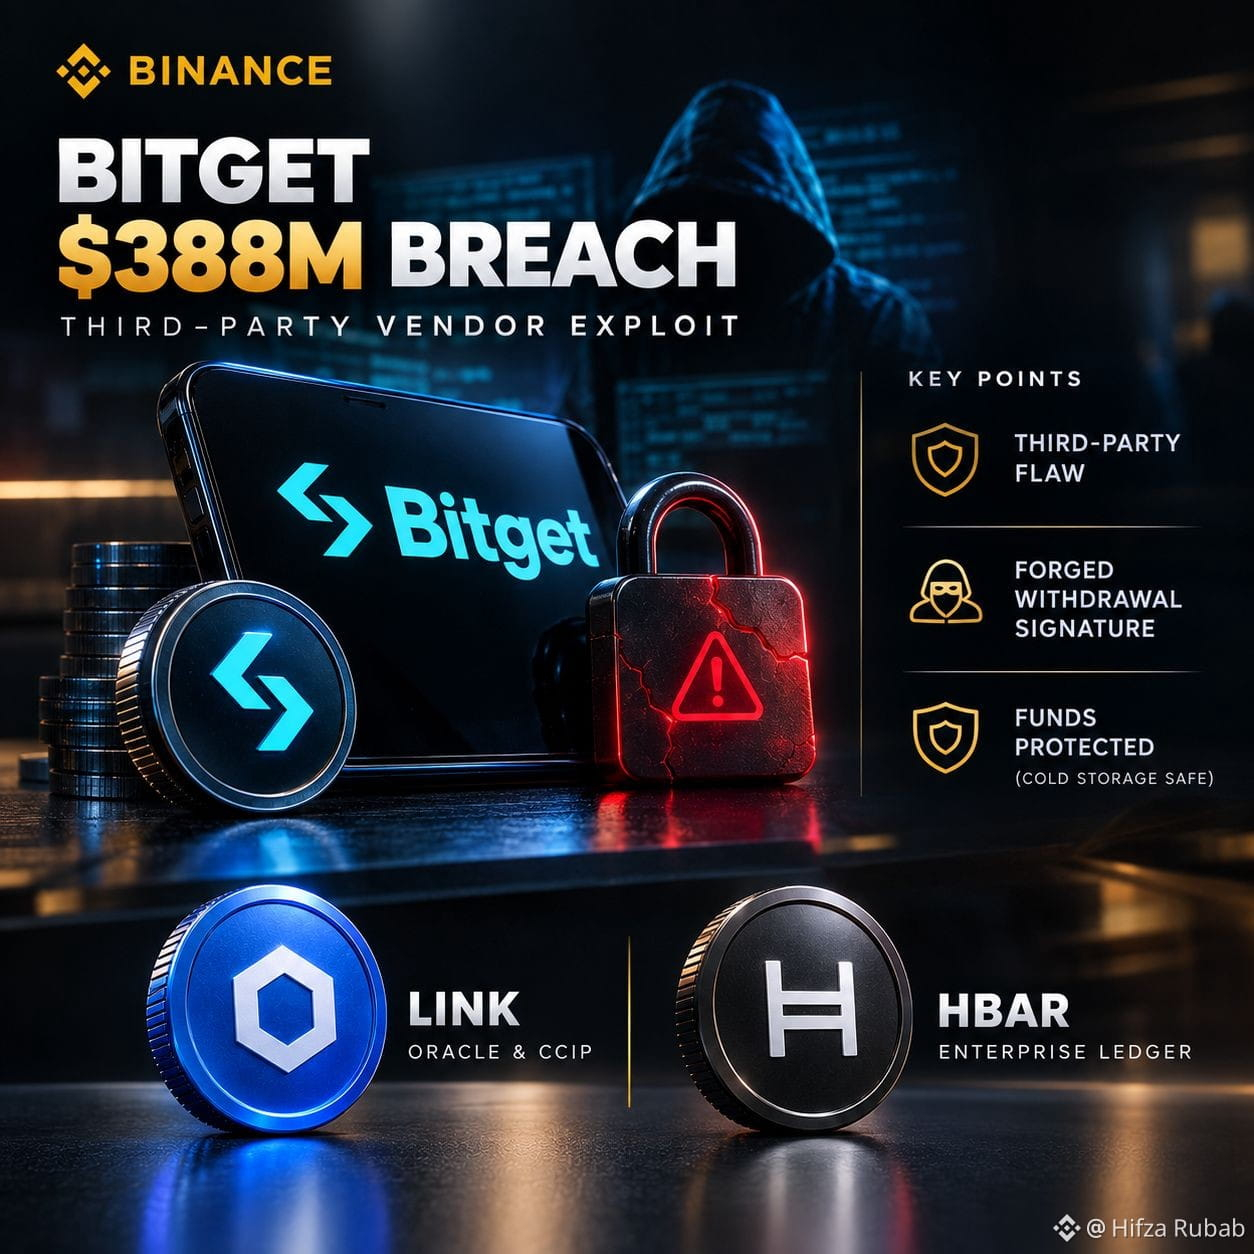
🚨 BRECHA DE WALLET CALIENTE $388M DE BITGET: ¡EXPLOTACIÓN DE PROVEEDOR TERCERO! 🛡️💥
Bitget ha confirmado un importante incidente de seguridad que involucra ~$388M en transferencias no autorizadas desde wallets operativos calientes y tibios. Sin embargo, los fondos de los usuarios siguen estando totalmente respaldados, ¡y el almacenamiento en frío no se vio afectado por completo! 🏦⚡
💡 Claves Técnicas y Perspectivas:
🔹 Fallo de Terceros: No se comprometieron las claves privadas. Los atacantes explotaron una vulnerabilidad crítica en una herramienta de software de seguridad de un tercero para obtener credenciales internas de alto nivel.
🔹 Firma de Retiro Falsificada: Con credenciales robadas, el atacante envió comandos de retiro falsificados que eludieron los controles automatizados de riesgo.
🔹 Cobertura Total de Protección: El Fondo de Protección de la bolsa de $464M está cubriendo todos los activos perdidos, y los retiros se están restaurando por fases.
🎯 2 Monedas de Seguridad e Interoperabilidad a Observar:
🌐 $LINK (Chainlink) — Red de oráculos descentralizados de referencia en la industria y marco CCIP que impulsa comprobaciones de seguridad automatizadas de multi-firma en Web3. ⚡🚀
🪐 $HBAR (Hedera) — Protocolo de libro mayor distribuido de nivel empresarial diseñado para auditorías transparentes en tiempo real de la cadena de suministro y la seguridad de proveedores. 🛡️📈
¿Cómo deberían gestionar las principales bolsas de criptomonedas las auditorías de seguridad de proveedores para prevenir exploits de terceros? ¡Deja tus ideas abajo! 👇✨
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
#JapanMOFStudyGroupOnTokenizedGovtBonds
#QNTRises287%
#TrumpRejectsAIRulesForVoluntaryAudits