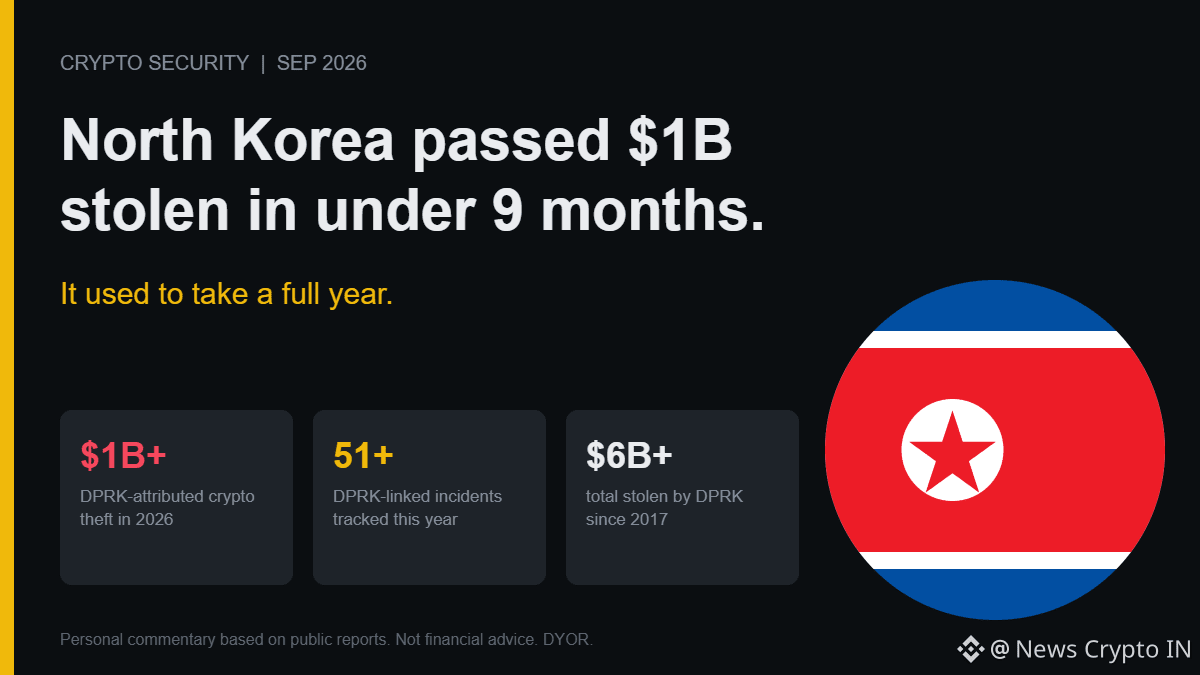
Corea del Norte acaba de superar los 1.000 millones de dólares en robos de criptomonedas para 2026, y lo hizo en menos de 9 meses. El año pasado ese hito tardó 12 meses completos.
El hack de Bitget ($387,5M, confirmado el 24 de septiembre) empujó el total por encima de la línea. Elliptic ha rastreado 51+ incidentes vinculados a la RPDK solo este año, parte de un botín acumulado de más de 6.000 millones de dólares desde 2017. Otro ejemplo de 2026: el ataque al Protocolo Drift, donde la ingeniería social movió 285M de dólares en 12 minutos.
La aceleración importa más que el total. Un actor estatal que se vuelve más rápido extrayendo sumas de nueve cifras significa que el modelo de seguridad de la industria no solo está perdiendo dinero: también está perdiendo la carrera. Las exchanges endurecen una superficie de ataque (carteras calientes, auditorías de contratos inteligentes), y el siguiente golpe llega a través de otra puerta: transferencias suplantadas, ingeniería social, acceso interno.
No todas las atribuciones son totalmente concluyentes; el propio CEO de Bitget dijo que las tácticas eran "consistentes con" grupos de la RPDK, no confirmó Lazarus. Pero el patrón de 51 incidentes de este año es difícil de ignorar como una mera coincidencia.
A este ritmo, ¿cuándo los 1.000 millones de dólares al año en robos auspiciados por el Estado dejan de ser una crisis y pasan a ser un coste que la industria simplemente asume?
#Lazarus #CryptoSecurity