#bitgethotwalletbreachtiedtothirdpartysecurityflaw
¿Qué pasó?
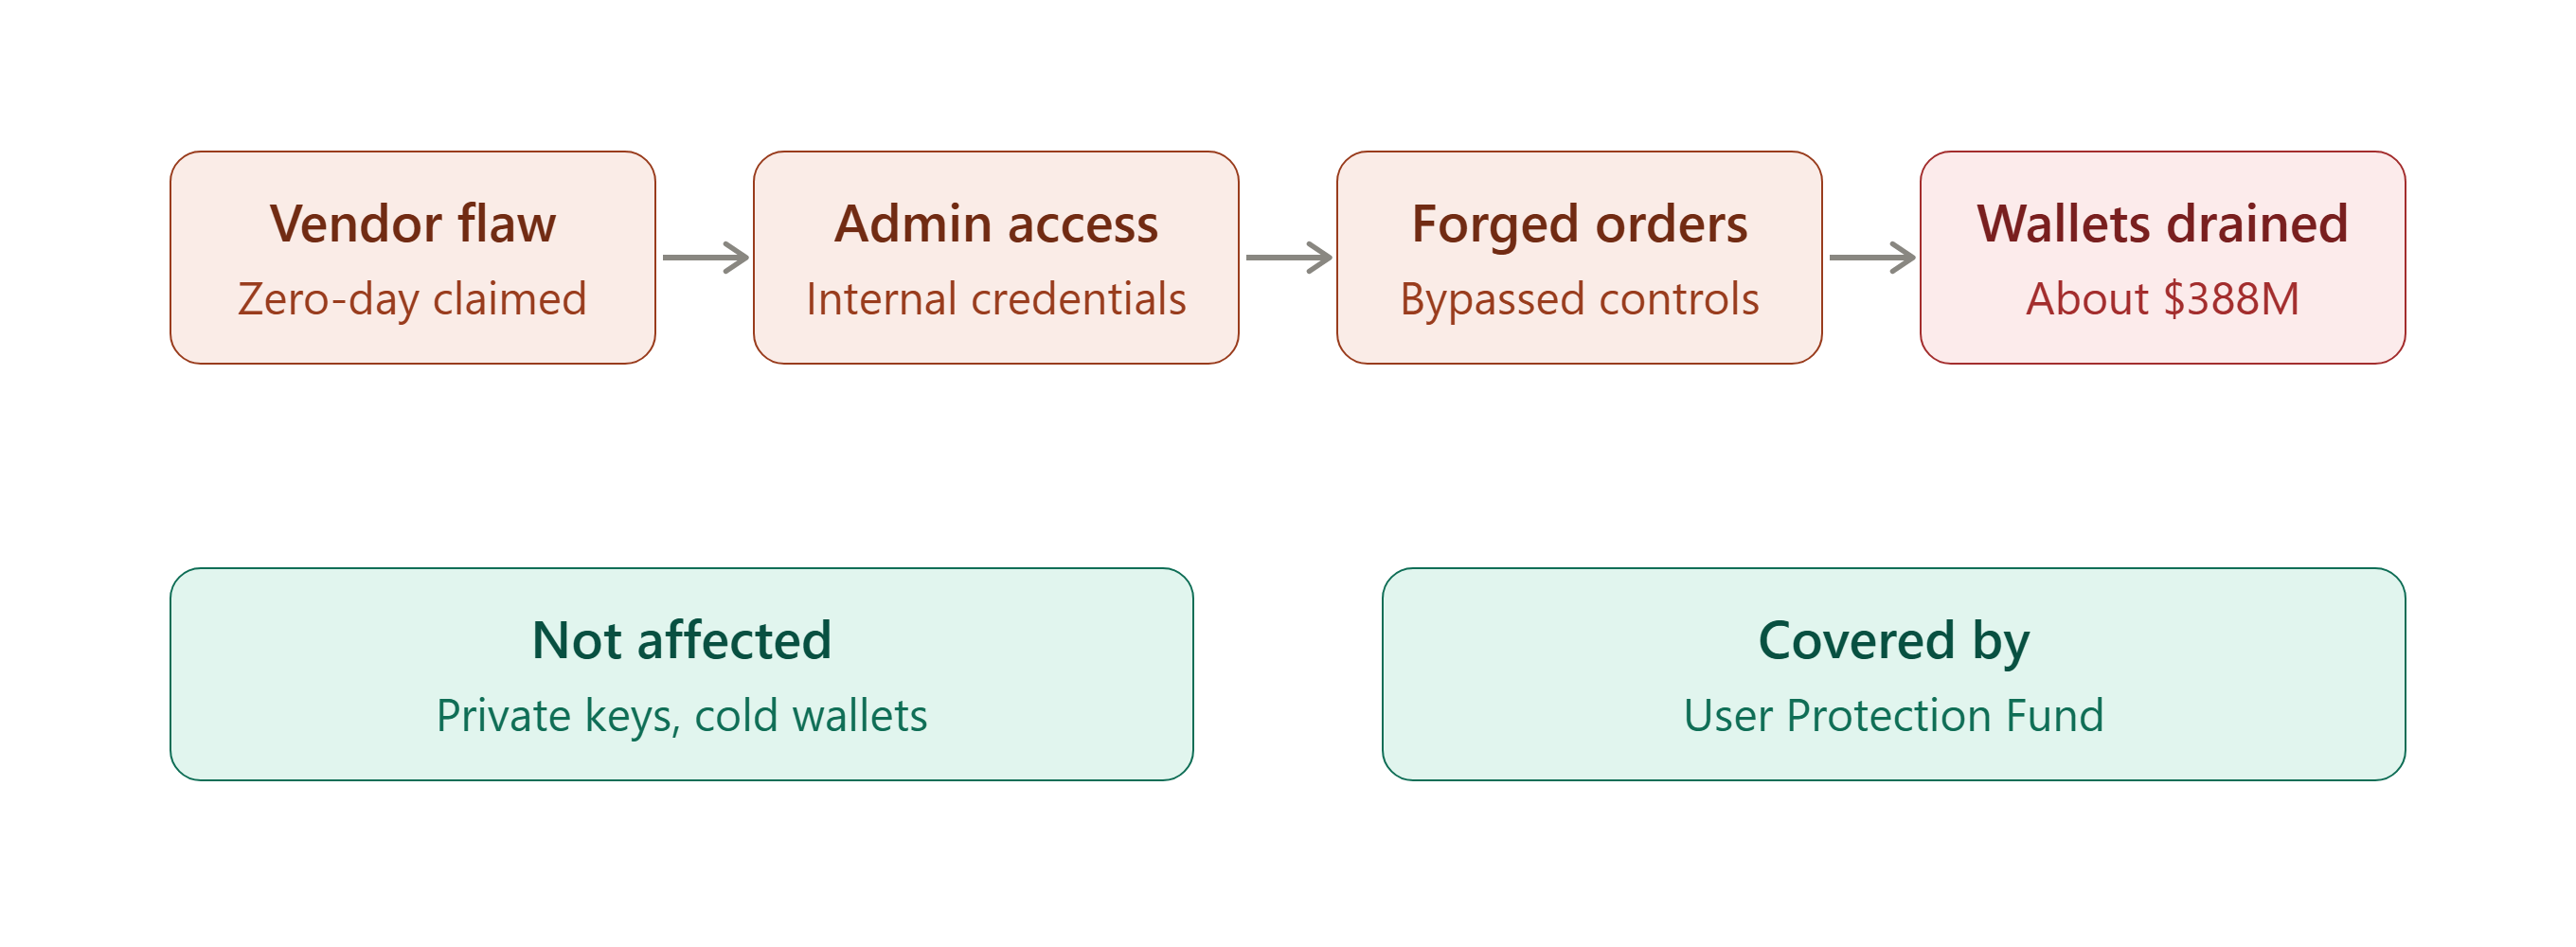
Un atacante aprovechó una vulnerabilidad en un producto de seguridad de terceros para obtener credenciales internas de alto nivel y luego envió comandos fraudulentos de retiro al sistema de billeteras de Bitget el 24 de septiembre. Cerca de 388 millones de dólares se movieron a través de 12 direcciones de billeteras calientes o semicalientes, abarcando 11 blockchains. Bitget primero estimó 351,6M de dólares y luego lo revisó a alrededor de 387,5M tras clasificar transferencias adicionales de Zcash y TRON. Dijo que la revisión no reflejaba nuevas transferencias no autorizadas.
¿Cómo funcionó?
El atacante no robó claves privadas. Forjó transacciones y las canalizó a través del proceso legítimo de aprobación. La bolsa dijo que los comandos fraudulentos hicieron que el sistema de billeteras ejecutara transferencias anómalas que eludieron los controles de riesgo. Un análisis afirma que la falla dio acceso a un sistema interno de gestión. Según se informa, el atacante escribió las instrucciones falsificadas en los backends de la billetera y luego borró los rastros. Los fondos sustraídos provenían de billeteras calientes y semicalientes. Las billeteras frías no se vieron afectadas.
La afirmación de “zero-day”
Según se informa, el CEO de Bitget describió la falla como un zero-day (día cero), lo que significa que los atacantes la explotaron antes de que su creador tuviera una solución. Bit get no ha dicho si el proveedor ha publicado un arreglo. Ha señalado que parcheó la vulnerabilidad por su parte. En las fuentes que encontré no se ha nombrado públicamente al proveedor.
Atribución
La CEO Gracey Chen sospecha que piratas informáticos norcoreanos, citando enlaces preliminares de IP. El análisis de Ahlborn menciona al Grupo Lazarus. Bit get dice que su investigación aún está abierta, por lo que la identidad del atacante y el alcance total de la intrusión siguen sin confirmarse.
Respuesta e impacto en el usuario
Bit get pausó retiros como medida de precaución, mientras el comercio y los depósitos continuaban, y desde entonces ha reanudado los retiros de Bitcoin. La pérdida se cubrirá con su Fondo de Protección de Usuarios, que asciende aproximadamente a 464 millones de dólares, y ofreció una recompensa del 5% por congelar los fondos del atacante y otro 5% por la recuperación. Está coordinándose con las fuerzas del orden y empresas de seguridad en blockchain para rastrear los activos. Bit get dice que aplicará estándares de evaluación más estrictos antes de adoptar productos de seguridad de terceros, y añadirá un mayor aislamiento al implementarlos.