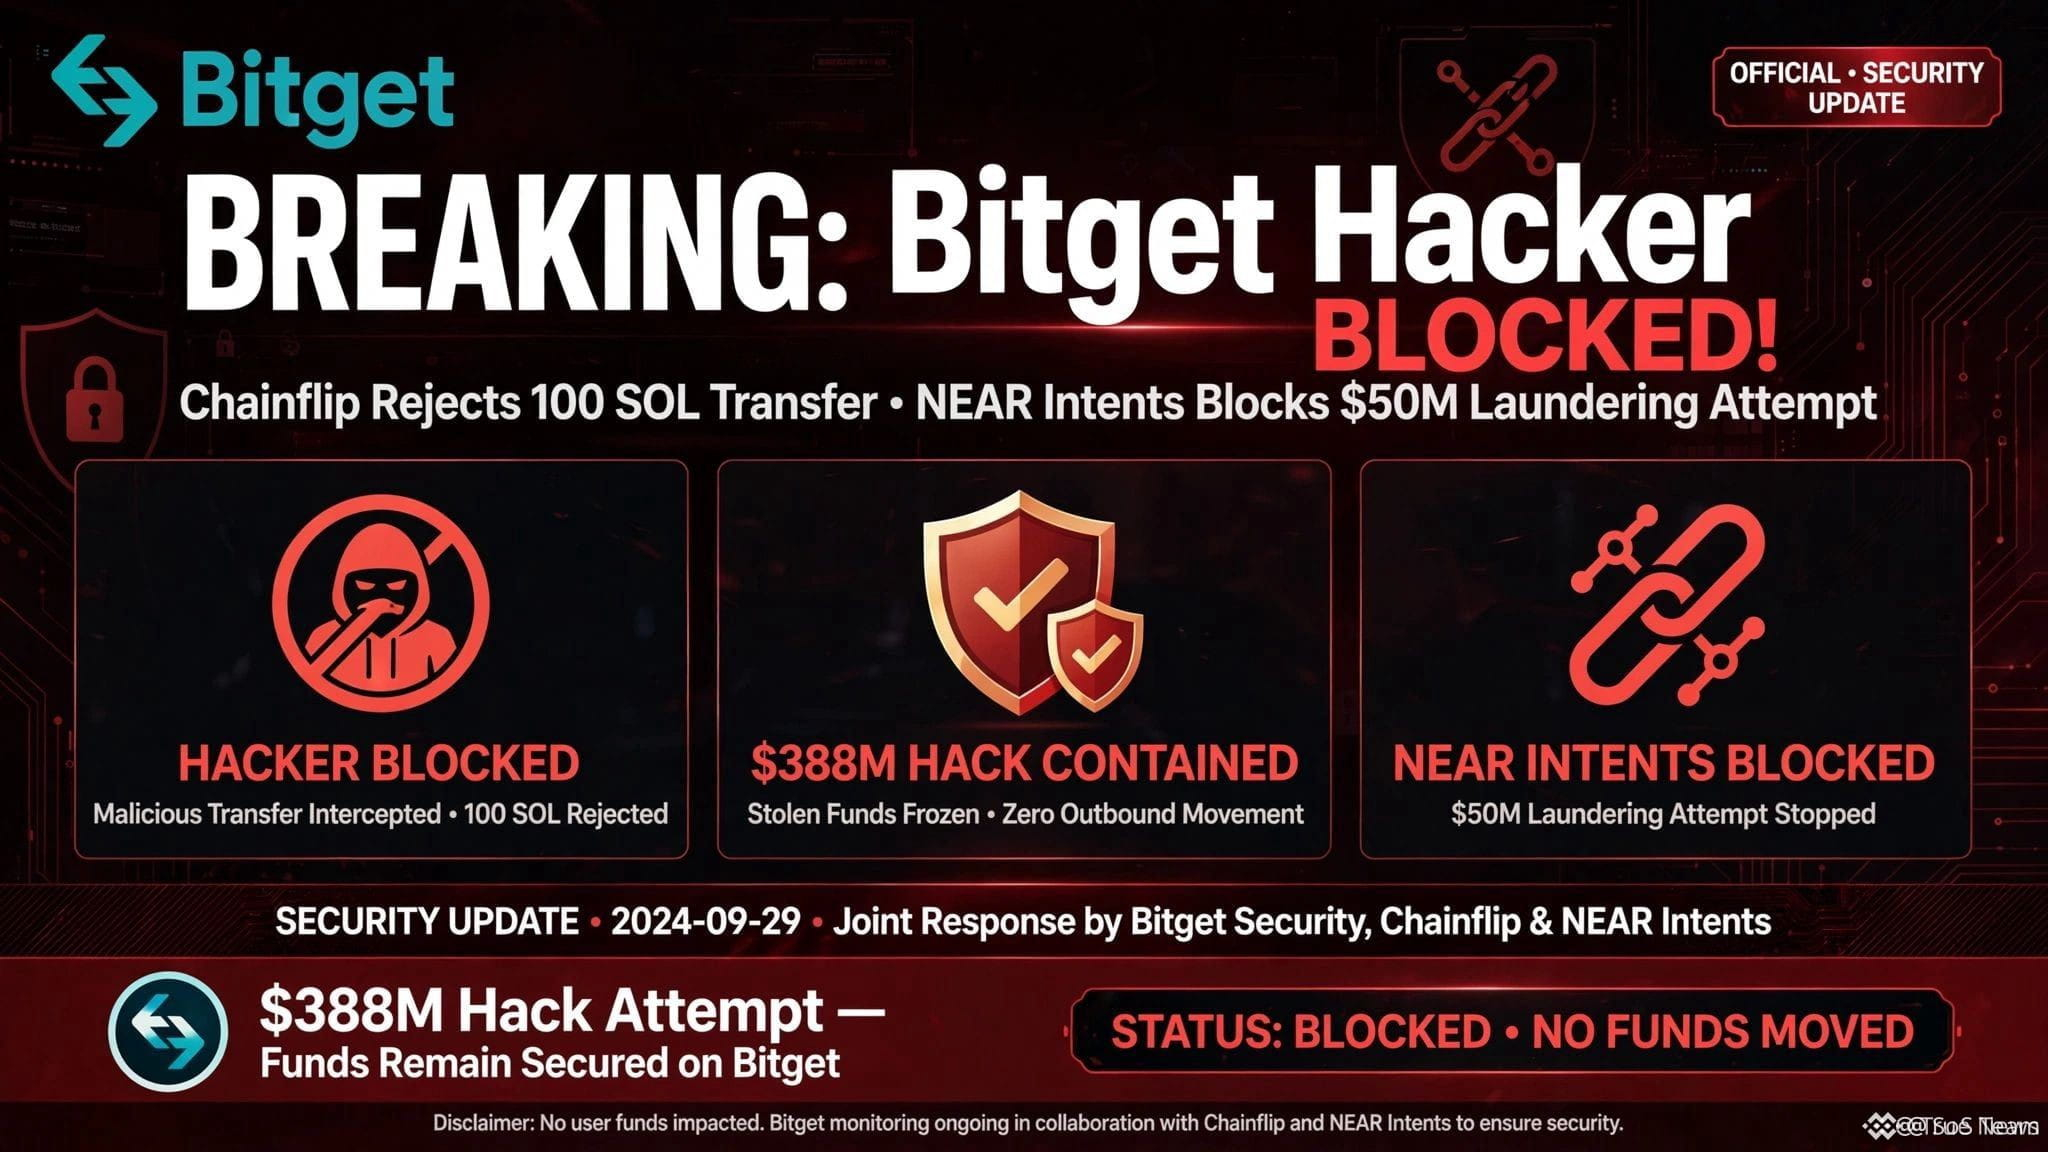
Robar decenas de millones en cripto en realidad es la parte fácil; retirar el dinero sin que se congele tu propia billetera es donde casi todos los explotadores quedan atrapados hoy en día.
La mayoría de la gente asume que los fondos robados desaparecen para siempre en mezcladores, pero rastrear flujos “sucios” es más rápido que nunca. Si interactúas sin saberlo con piscinas de liquidez contaminada o con contratos de puente, tus propios activos limpios pueden terminar marcados o congelados por asociación.
Al observar las trazas on-chain en torno al incidente reciente, el explotador intentó mover activos entre rutas de liquidez descentralizada, pero las firmas de analítica y los emisores de stablecoins marcaron los clústeres de la billetera casi al instante. En el momento en que los $USDT contaminados o los tokens puenteados tocan los principales centros de salida, los comandos de congelación se activan antes de que se ejecute ni una sola orden de salida.
Incluso intentar enrutar fondos a través de cadenas de alto rendimiento como $SOL leaves deja un rastro permanente y transparente en papel que los bots de cumplimiento monitorean en tiempo real. Cuando los “off-ramps” centralizados se bloquean y se seca la liquidez en los puentes, esos millones robados simplemente se convierten en saldos abandonados en un libro público que nadie va a tocar.
¿Crees que el blacklisting automático on-chain acabará haciendo inútiles los exploits a gran escala, o los atacantes seguirán encontrando puntos ciegos?
#BitgetHackerFailsToMoveStolenFunds #SECChairWantsStockMarketsOnChain