#bitget黑客盗资转移被拒退回
Bitget no perdió todo el dinero, pero no lo tomes como un modelo de seguridad
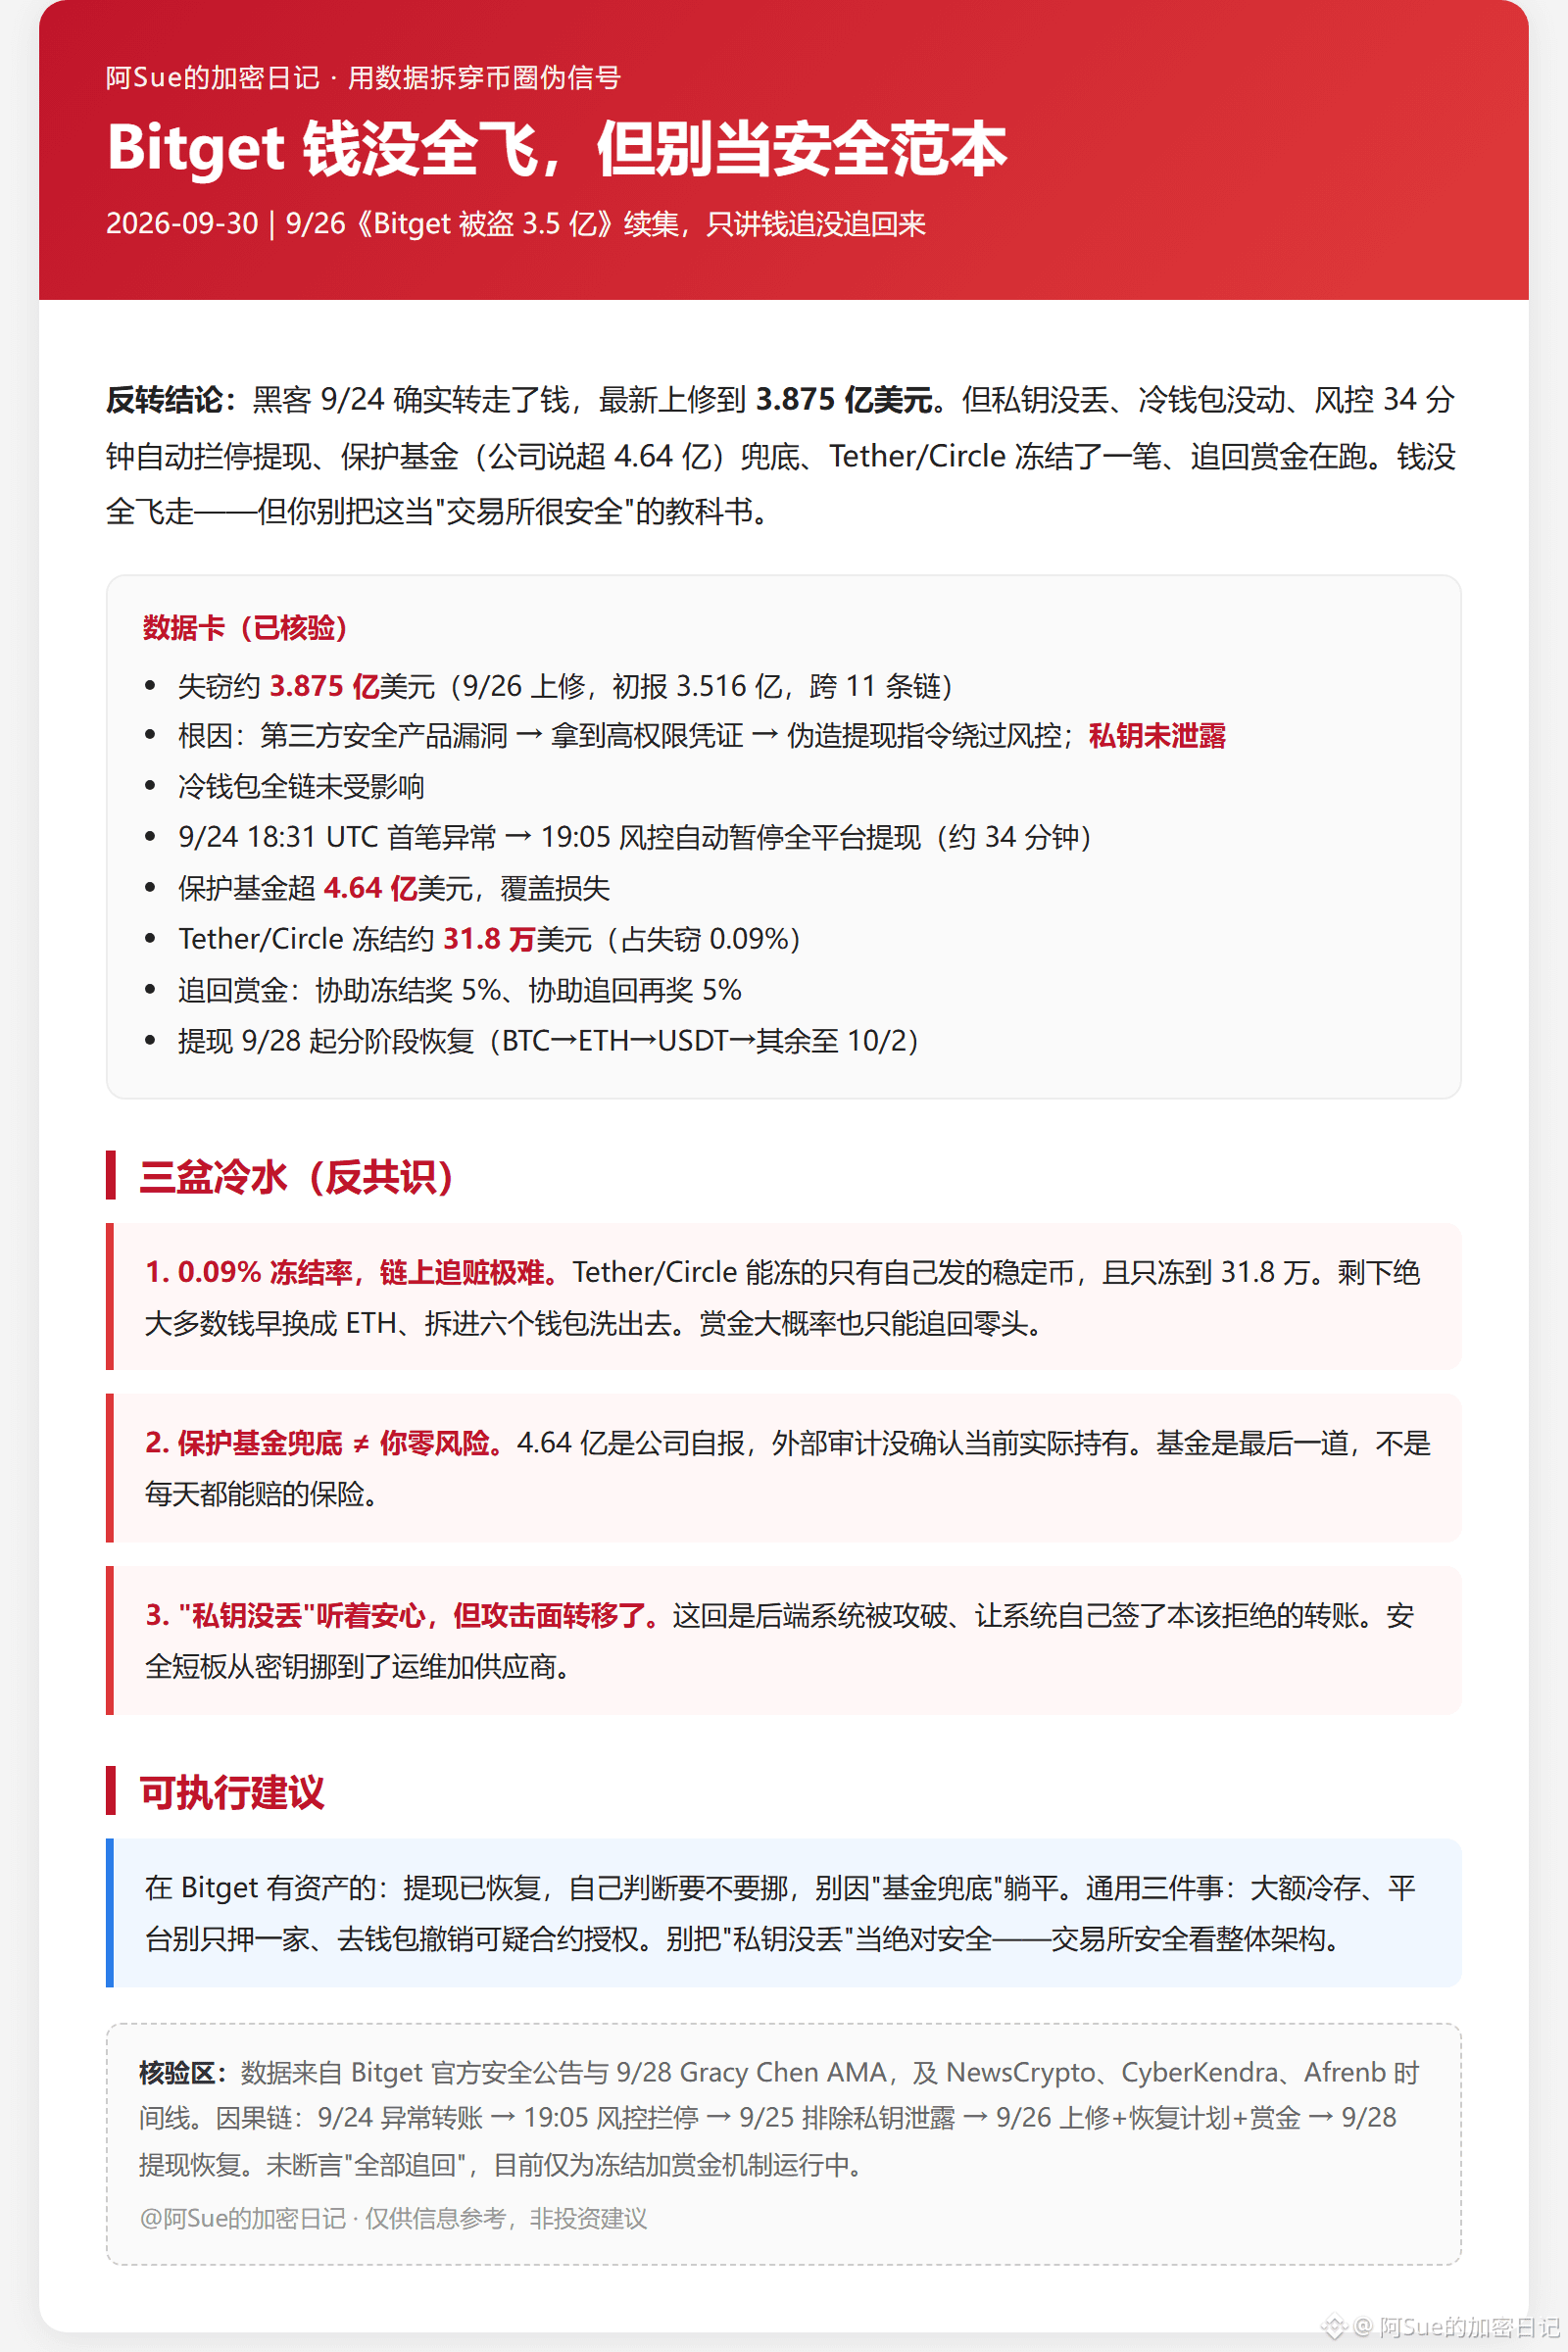
El 9/24, los hackers sí lograron transferir el dinero. La cifra más reciente se ha ajustado hasta 387,5 millones de dólares. Pero no es lo mismo que “la plataforma se fugó y ya”. No se filtraron claves privadas, la wallet fría no se movió, el control de riesgos detuvo automáticamente los retiros después de 34 minutos, el fondo de protección (según la empresa, más de 464 millones) cubrió el golpe, Tether/Circle congeló una parte y se sigue trabajando para recuperar recompensas. El dinero no se fue “todo” volando. Pero no lo conviertas en un manual de “la plataforma es muy segura”.
Datos:
Pérdida de aprox. 387,5 millones (ajustada el 9/26; informe inicial 351,6 millones; a través de 11 cadenas); la causa raíz parece ser que el atacante aprovechó una vulnerabilidad en un producto de seguridad de terceros para obtener credenciales de alto nivel, falsificó instrucciones de retiro para saltarse el control de riesgos; no se filtraron claves privadas; la wallet fría no se vio afectada en la cadena completa; el primer evento anómalo fue el 9/24 a las 18:31 UTC; a las 19:05 el control de riesgos pausó automáticamente los retiros de toda la plataforma (unos 34 minutos); el fondo de protección supera los 464 millones y cubre la pérdida; Tether/Circle congeló aprox. 318 mil dólares (0,09% de lo sustraído); la recompensa recuperada ayuda a congelar 5%, y a recuperar de nuevo con una recompensa adicional de 5%; los retiros se restablecieron por fases desde el 9/28 (BTC→ETH→USDT→el resto hasta el 10/2); seguimiento independiente: Mandiant + SlowMist.
Tres cubos de agua fría.
Primero, una tasa de congelación del 0,09% indica que recuperar el dinero on-chain es extremadamente difícil. Tether/Circle solo puede congelar, en el nivel de contratos, los stablecoins que ellos mismos emiten, y únicamente congeló 318 mil dólares. Lo demás, con mucha probabilidad, ya se cambió a ETH, se dividió en seis carteras y se lavó. La recompensa probablemente solo permitirá recuperar una parte mínima.
Segundo, que exista un fondo de protección no equivale a “cero riesgo”. 464 millones son lo que la empresa declara; una auditoría externa no ha confirmado cuánta cantidad real se mantiene actualmente. El fondo es la última barrera, no un seguro que se pueda pagar todos los días.
Tercero, “no se perdió la clave privada” suena tranquilizador, pero el “frente de ataque” se desplazó. Esta vez no fue que robaran llaves: fue que comprometieron el sistema backend y lograron que el propio sistema firmara transferencias que deberían haber sido rechazadas. El punto débil de seguridad pasó de la clave a la operación y el proveedor de servicios. Tú vigilas las frases de recuperación; el hacker vigila las vulnerabilidades del proveedor.
Recomendaciones.
Si tienes activos en Bitget: los retiros ya se han restablecido; decide por ti mismo si vas a moverlos y no te quedes de brazos cruzados solo por “el fondo de cobertura”. Tres cosas generales: almacenamiento en frío para montos grandes, no apostar todo a una sola plataforma y, en la cartera, revocar autorizaciones de contratos sospechosos (cuando hubo problemas con Bitget Wallet, se recomendó a los usuarios retirar temporalmente autorizaciones). No trates “no se perdieron las claves privadas” como seguridad absoluta: la seguridad de una exchange depende de la arquitectura general.