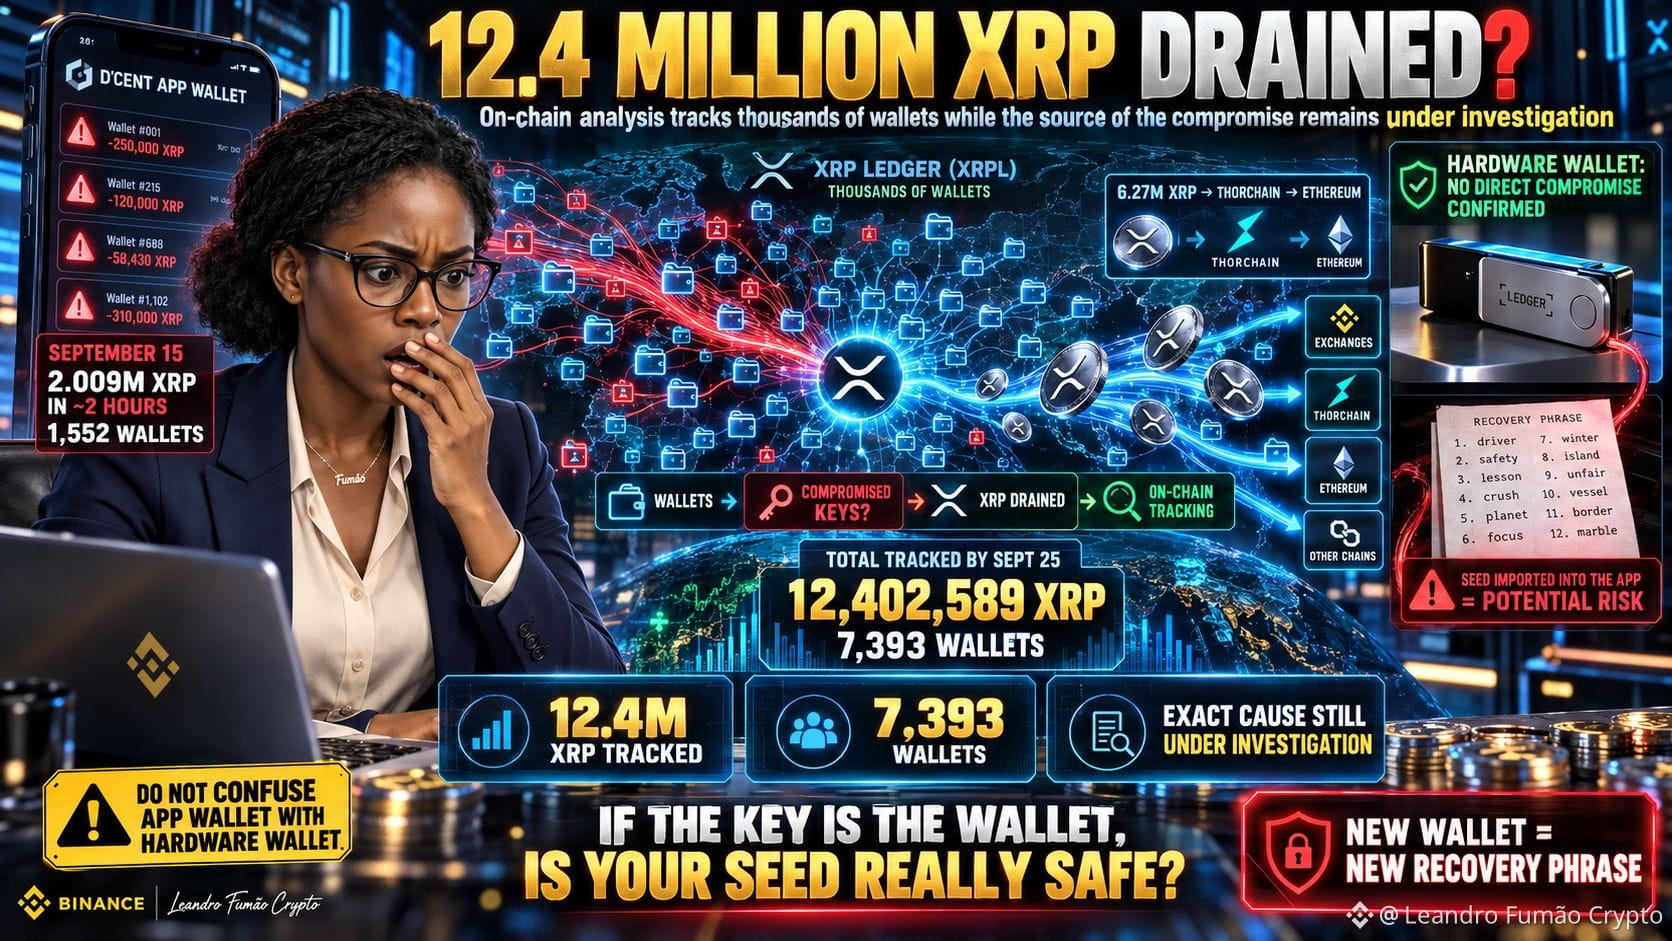
˗ˋˏ$💸ˎˊ˗ 12,4 MILLONES DE $XRP FUERON DRENADOS❓🔥💸⃤
(◞‸ ◟)💧 El caso de la D’CENT App Wallet quedó mucho más grande de lo que parecía al principio.
En el primer episodio identificado, aproximadamente:
💰 2,009 millones de XRP
👥 1.552 wallets
⏱️ un poco más de 2 horas
se alcanzaron el 15 de septiembre.
Pero nuevos análisis del XRP Ledger rastrearon varias oleadas posteriores.
Según XRPL.to, hasta el 25 de septiembre el mismo operador habría llegado a:
🔥 12.402.589 XRP
🚨 7.393 wallets
🗑️ 6.095 cuentas eliminadas
🌉 6,27 millones de $XRP convertidos vía THORChain
Y hay un detalle aterrador:
Las transacciones fueron firmadas con las propias claves de las carteras afectadas.
Esto indica que el atacante aparentemente ya tenía acceso a las credenciales necesarias antes de los retiros, pero la forma exacta en que esas claves fueron obtenidas aún no ha sido confirmada públicamente.
D’CENT reconoció transferencias anormales que involucraban su App Wallet y orientó a usuarios potencialmente afectados a mover los activos a una cartera creada con una nueva frase de recuperación.
⚠️ La empresa afirma que no confirmó un compromiso originado directamente desde sus hardware wallets.
Pero existe una excepción crítica:
Si la misma seed de un hardware wallet fue ingresada previamente en la App Wallet, esa cartera también debe tratarse como potencialmente expuesta.
👩🏻🏫La lección es Brutal:👨🏻🏫
🤦🏽♀️HARDWARE WALLET NO PROTEGE UNA SEED QUE YA FUE EXPUESTA EN SOFTWARE.
Rip 💐 SI LA CLAVE ES LA CARTERA, ¿DÓNDE GUARDAS TU SEED?
#XRPHACKED #CryptoSecurity