


La CEO de la casa de cambio de criptomonedas Bitget no está segura de que la empresa pueda congelar o recuperar por completo todos los activos comprometidos en una brecha de seguridad la semana pasada que resultó en la pérdida de 388 millones de dólares en cripto.
Al hablar en el programa Chain Reaction de Cointelegraph, publicado el martes, la CEO de Bitget, Gracy Chen, dijo que estaba analizando el hack de febrero de 2025 a la casa de cambio de criptomonedas Bybit como un “buen punto de referencia” para la brecha del jueves. Los hackers robaron alrededor de 1.500 millones de dólares en Ether (ETH) de Bybit, y la empresa informó que solo congeló y recuperó en conjunto 80 millones de dólares.
“En realidad, no soy muy optimista porque, después de un año más o menos del hack de Bybit, solo han [podido congelar] alrededor del 3,5% del total de los fondos robados”, dijo Chen. “Eso solo es la congelación. Aún no se trata de la recuperación”.
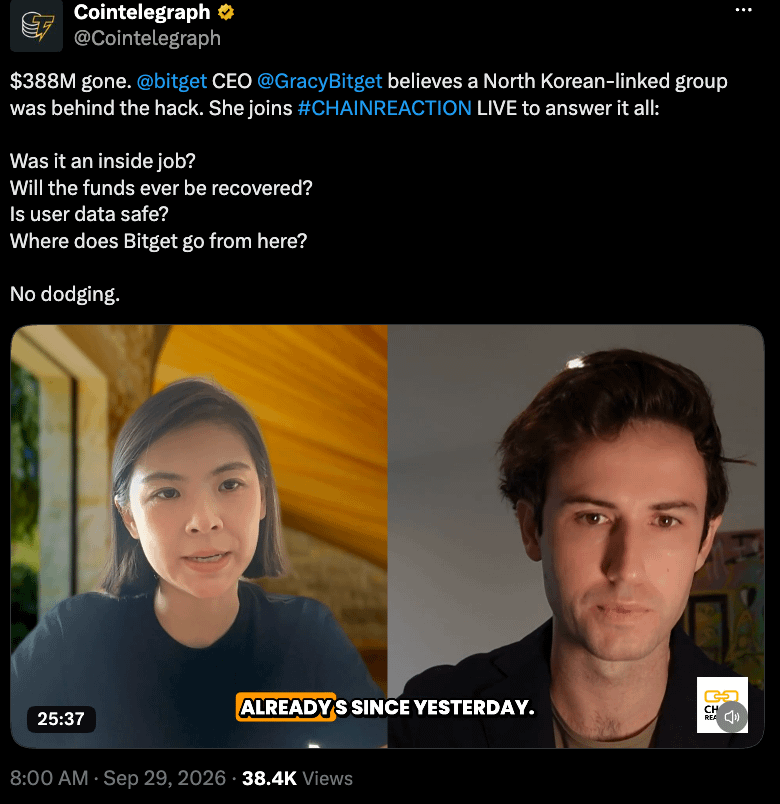
La CEO de Bitget, Gracy Chen (izquierda), hablando con Ciaran Lyons de Cointelegraph (derecha). Fuente: Cointelegraph
Bitget lanzó un programa de recompensas en respuesta al incidente, ofreciendo 5% de los fondos congelados y 5% para quienes los recuperaran. Algunas empresas ya han dado un paso al frente para intentar mitigar las pérdidas de los usuarios.
El equipo detrás de NEAR Intents informó el lunes que había bloqueado más de 50 millones de dólares en activos vinculados al ataque y congelado alrededor de 500.000. Chen también confirmó que los emisores de stablecoin Tether y Circle habían incluido en listas negras una billetera relacionada con el exploit, congelando 318.013 dólares en USDt (USDT) y USDC (USDC).
La brecha de seguridad es una de las más grandes en afectar a la industria cripto en 2026, luego de un exploit de 320 millones de dólares contra la Liquid Network en septiembre. Entre los ataques más significativos están los de Bybit en 2025, el hack de Ronin Bridge por 615 millones de dólares en 2022 y el hack de 611 millones de dólares a Poly Network en 2021.
Bitget informó inicialmente que el exchange había suspendido los retiros tras la pérdida de 352 millones de dólares en activos digitales en un ataque del jueves. Chen actualizó después el informe del incidente para reflejar una “contabilidad más completa de las transferencias”, diciendo que se habían perdido alrededor de 388 millones de dólares.
¿Quién es responsable del ataque?
Chen también habló con Cointelegraph sobre quién podría estar detrás de la brecha de seguridad. Dijo que, inmediatamente después del ataque, Corea del Norte podría haber sido responsable, basándose en “direcciones IP que coinciden con las elecciones de VPN de un cierto [República Popular Democrática de Corea] grupo”, pero agregó que Bitget no había “descartado del todo” la posibilidad de un trabajo interno:
“Este es un asunto muy complicado que requiere que hagamos mucha investigación y, bastante a fondo [sic] investigación. Se basa más en los resultados preliminares de la investigación: descartamos esa posibilidad.”
Bitget comenzó a reanudar los retiros para los usuarios de forma escalonada, empezando con transacciones de Bitcoin (BTC) el lunes y continuando con ETH el martes.
Revista: THORChain bajo la mira por Bitget, ETH evoluciona más allá de la blockchain: Digest del HODLer