
#chainlinklaunchesccip2withenterpriseverification
Chainlink lanzó esta semana una importante actualización de su infraestructura entre cadenas, y el momento no es casual. Sigue a uno de los mayores exploits de puentes del año y aborda directamente la debilidad exacta que usaron los atacantes.
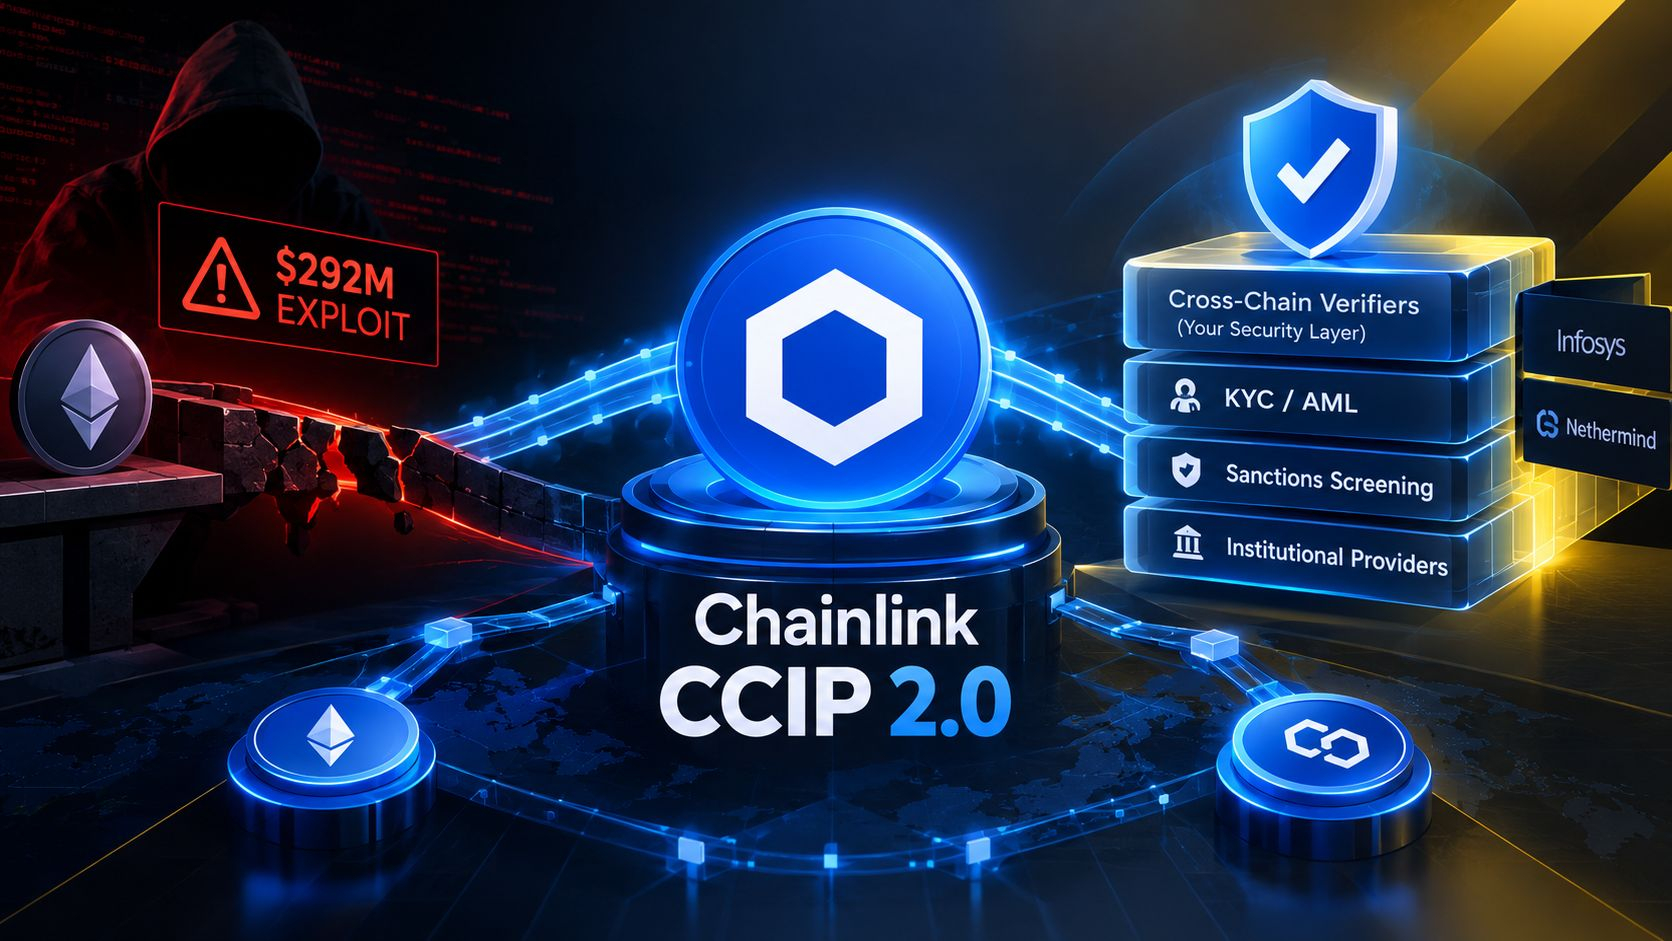
Esto es lo que salió: el 28 de septiembre, Chainlink lanzó CCIP 2.0, la próxima generación de su Protocolo de Interoperabilidad entre Cadenas (Cross-Chain Interoperability Protocol), que ya asegura más de 84.000 millones de dólares en valor total de tokens entre cadenas. La función principal es lo que Chainlink llama Verificadores entre Cadenas (Cross-Chain Verifiers, CCVs): las instituciones ahora pueden añadir sus propias verificaciones de seguridad independientes sobre la red de verificación existente de 16 nodos de Chainlink, ya sea ejecutando la infraestructura por cuenta propia o contratando proveedores de terceros como Infosys o Nethermind. También incorpora herramientas de cumplimiento integradas para KYC, AML y el filtrado de sanciones. La actualización llega aproximadamente cinco meses después de que, según se informó, atacantes vinculados al Grupo Lazarus de Corea del Norte explotaran un único validador en el que se apoyaba el puente entre cadenas de Kelp DAO, drenando alrededor de 292 millones de dólares en rsETH; desde entonces, Kelp dijo que migrará a la infraestructura de Chainlink. Los usuarios existentes de Chainlink se migraron automáticamente a la nueva versión, y plataformas como Aave y Maple ya están usando partes de la actualización, aunque Chainlink no ha divulgado qué instituciones están adoptando específicamente la nueva capa de verificación. Un cambio estructural digno de notar: la red de gestión de riesgos que antes era independiente de Chainlink ya no funciona como una comprobación predeterminada separada; ese tipo de verificación independiente ahora es opcional y no está incorporada por defecto.
¿Por qué importa? Las brechas de puentes siguen siendo uno de los vectores de ataque más costosos en el mundo cripto, en gran parte porque muchos sistemas entre cadenas han confiado históricamente en un único punto de verificación: exactamente la debilidad que dejó al descubierto el hack de Kelp DAO. Permitir que las instituciones añadan sus propias capas de verificación independientes, en lugar de depender únicamente de la seguridad predeterminada de una sola red, supone un cambio arquitectónico significativo hacia la defensa en profundidad. Al mismo tiempo, la eliminación de una comprobación independiente previamente obligatoria como capa predeterminada es un intercambio que vale la pena vigilar: la flexibilidad adicional puede significar más seguridad, pero solo si las instituciones realmente deciden implementarla.
Es probable que solo quede claro, a medida que lleguen datos reales de uso en el mundo, si este enfoque modular reduce de forma medible las futuras brechas de puentes, o si la adopción de verificadores opcionales termina siendo inconsistente en todo el ecosistema.
¿Dar a las instituciones la opción de añadir sus propias capas de seguridad hace que la infraestructura entre cadenas sea realmente más segura, o simplemente desplaza la responsabilidad hacia quienes eligen no usarla? 🤔
#Chainlink #CCIP #CrossChain #CryptoSecurity