El exploit de Bitget de $387,5M: ¿Quién ayudó a los hackers y quién los bloqueó? 🚨🔍
Los atacantes drenaron aproximadamente $387,5M en 8 cadenas mediante la suplantación de firmas internas. Las bóvedas en frío no se vieron afectadas, y los saldos de los usuarios quedaron cubiertos por el fondo de protección de Bitget de $464M. 🛡️💼
Rastrear el dinero robado revela un choque contundente entre los intercambios sin permisos y la defensa en cadena: ⛓️👀
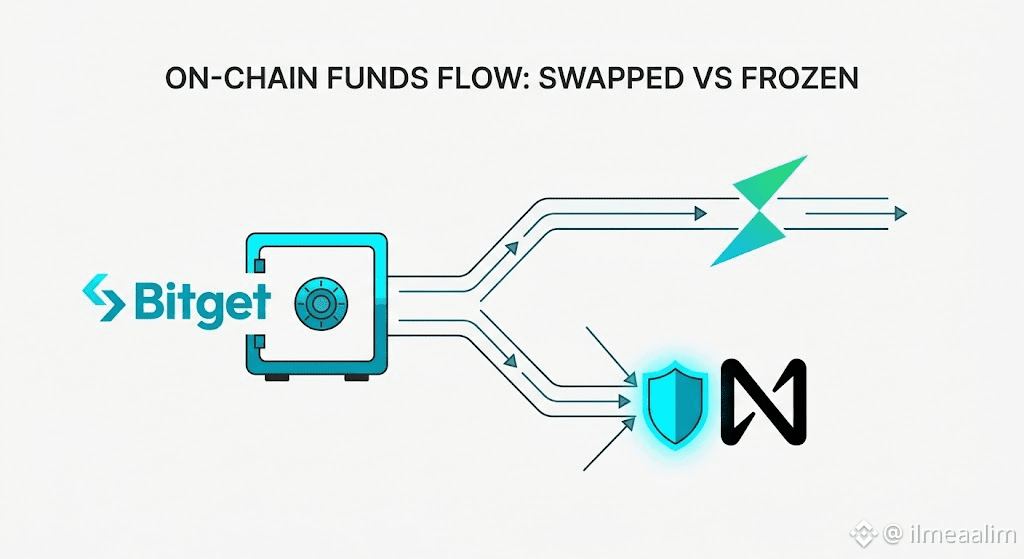
🔹 Más de $6,3M en $ETH se intercambiaron por 75,2 $BTC en THORChain en 27 operaciones. THORChain rechazó la solicitud de lista negra de Bitget, citando su diseño sin permisos.
🔹 El Bitcoin intercambiado se enroutó de inmediato a Wasabi Wallet para mezclar con CoinJoin (agrupando transferencias para romper el historial de transacciones).
Los defensores también interceptaron rutas de transferencia críticas: 🛑⚡
🔸 El sistema NEAR Intents SHIELD bloqueó más de $50M en volumen de blanqueo, congelando con éxito $503,000 en medio de la ejecución.
🔸 Los emisores centralizados de stablecoins Tether y Circle congelaron aproximadamente $318,000 en direcciones etiquetadas.
En total, alrededor de $821,000 está congelado, pero las monedas nativas siguen moviéndose en la cadena. 📊🔐
¿Estás manteniendo fondos en Bitget o retirándolos? 👇
#CryptoSecurity #Bitget #DeFi #Blockchain