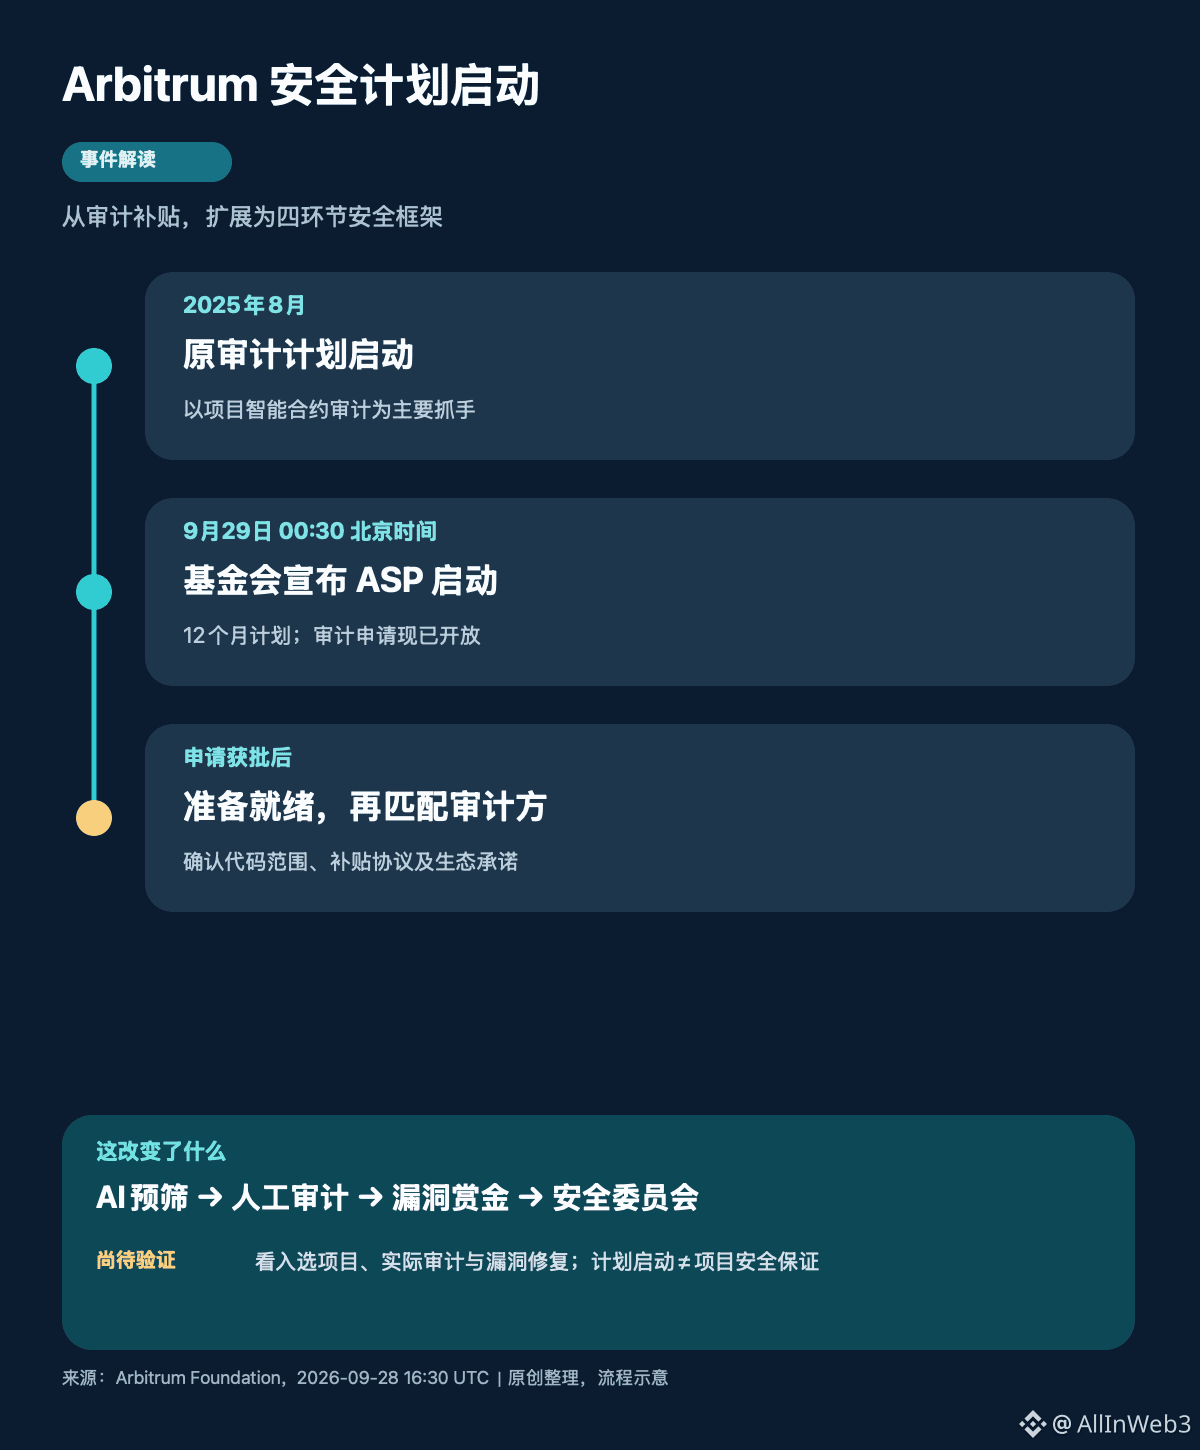
#Arbitrum #ARB La Fundación Arbitrum, en hora de Beijing del 29 de septiembre a las 00:30, anunció el inicio de un Arbitrum Security Program (ASP) con una duración de 12 meses y abrió la solicitud para auditorías. Lo realmente interesante no son las dos palabras «seguridad», sino que el programa extiende un modelo antes centrado en una auditoría única hacia cuatro etapas: prefiltrado antes de la auditoría, auditoría manual, recompensas por vulnerabilidades y un comité de seguridad del DAO. Poner el plan en marcha no significa que ya exista una garantía de seguridad para los proyectos on-chain.
Primero, mira la línea temporal. La fundación señala que el anterior Arbitrum Audit Program se inició en agosto de 2025 con vigencia de un año; el ASP de ahora es una extensión del mismo. El nuevo anuncio deja claro que las funciones de auditoría empiezan a operar desde este momento y que las solicitudes ya están abiertas. Los proyectos no reciben automáticamente el subsidio solo por presentar el formulario: después de la aprobación, el equipo debe confirmar que el código está en un estado auditable, aceptar los acuerdos de subsidio de auditoría aplicables y firmar con la fundación un protocolo de compromiso con el ecosistema; recién después comienzan a emparejarse con auditores. La recomendación oficial es reservar aproximadamente un mes desde la aprobación hasta el inicio previsto de las auditorías. El plan solo cubre la primera auditoría acordada.
El primer cambio es adelantar los problemas antes de la auditoría. Los equipos seleccionados pueden usar apoyo de IA para realizar un cribado de seguridad asistido antes de la auditoría manual. Esto podría reducir el tiempo de auditoría manual ocupado por defectos de bajo nivel, pero el cribado con IA no puede sustituir la auditoría profesional y, además, no puede cubrir todos los riesgos posteriores al despliegue. El efecto real dependerá del alcance de auditoría del proyecto seleccionado, de los informes publicados y del historial de correcciones de vulnerabilidades.
El segundo cambio es el criterio de financiación. El anuncio indica que, a precio de mercado en el momento de la publicación, el plan contempla alrededor de 7,8 millones de dólares, es decir, 1,76 millones de USDC y 25 millones de ARB; de ese total, aproximadamente 1,2 millones corresponden a compromisos ya existentes del plan de auditoría original, y los 6,6 millones restantes se destinan a trabajo adicional. Esta es la explicación de los recursos del plan y su uso: no se puede escribir como una compra adicional de ARB ese mismo día, ni tratar como un presupuesto fijo en dólares el monto calculado a precio de mercado. La fundación subvencionará una parte del costo de auditoría según los acuerdos comerciales de cada proyecto, y no se trata de auditorías gratuitas para todos.
El tercer cambio es el alcance aplicable. Los equipos que aún no estén en marcha, que realicen migración entre cadenas, que estén en fase de crecimiento, que lancen nuevas funcionalidades o que construyan su propia Arbitrum Chain pueden solicitarlo. La evaluación también considera la madurez técnica, el equipo, la probabilidad de éxito y la afinidad con el ecosistema. Ampliar el alcance puede permitir que más proyectos entren en un proceso de seguridad formal, pero recibir la admisión no equivale a que la auditoría se haya completado, ni a que no vayan a aparecer vulnerabilidades.
Para el seguimiento, lo más valioso en adelante son tres cosas: los proyectos de la primera tanda que se aprueben y que realmente inicien auditorías, si los hallazgos de auditoría y las reparaciones se publican, y cómo las recompensas por vulnerabilidades y el comité de seguridad coordinan el manejo de incidentes. En cuanto al precio de ARB, el anuncio no prueba que vaya a generar una demanda directa de tokens adicionales; no conviene interpretar mecánicamente el plan de seguridad como un impulso de corto plazo. Fuente: Fundación Arbitrum, «Introducing the Arbitrum Security Program», 28 de septiembre de 2026.