🍪 Higiene del navegador: Protegiendo las sesiones activas contra el robo de cookies
Confiar únicamente en la autenticación multifactor no es suficiente si las sesiones activas del navegador quedan vulnerables a malware de secuestro de sesión diseñado para robar cookies de acceso y tokens de autorización.
💡 Mitigar el secuestro de sesiones y el robo de tokens
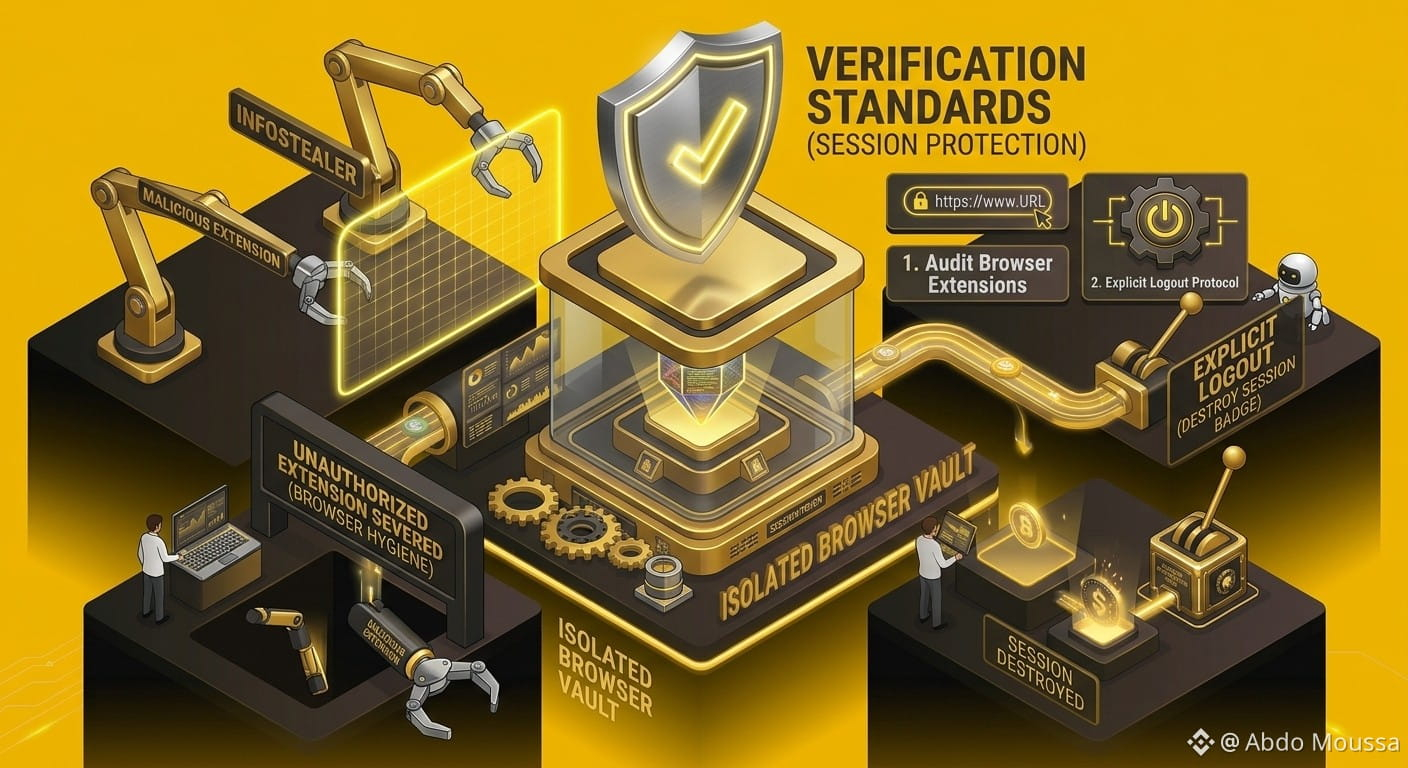
Entienda a los ladrones de cookies: el malware especializado (InfoStealers) se dirige a bases de datos locales del navegador para exportar cookies de sesiones activas, permitiendo a los atacantes clonar una sesión autenticada en una máquina remota.
Cierres de sesión explícitos: Haga clic siempre en el botón Cerrar sesión (Log Out) explícito en lugar de simplemente cerrar la pestaña del navegador al finalizar actividades financieras sensibles.
Audite las extensiones del navegador: Inspeccione de forma rutinaria y elimine extensiones de terceros innecesarias o no verificadas que tengan permisos amplios de lectura web.
Aísle los entornos de trading: Dedique un perfil de navegador limpio y sin extensiones, o un dispositivo aislado, exclusivamente para ejecutar transacciones de activos digitales.
⚠️ Aviso de seguridad y educativo
Mantener una estricta higiene del entorno del navegador evita la clonación no autorizada de sesiones y la extracción de credenciales. Esta publicación se prepara estrictamente con fines educativos y de concienciación sobre seguridad.
https://www.binance.com/en/academy/articles/what-are-cookies
Limpie la caché del navegador, cierre la sesión de las sesiones sensibles y siempre haga su propia investigación (DYOR, por sus siglas en inglés) 💡
#Binance #Security #AccountSecurity #dyor