#THORChain #Bitget安全事件 ¿Cómo es posible que, en una emergencia, puedan detener toda la red, pero no puedan simplemente bloquear la(s) cartera(s) que supuestamente recibió dinero robado? Esta pregunta suena a un retórico, pero en realidad confunde dos tipos de autoridad completamente distintos. La nueva respuesta de THORChain de hoy es precisamente lo que merece la pena mirar en este límite.
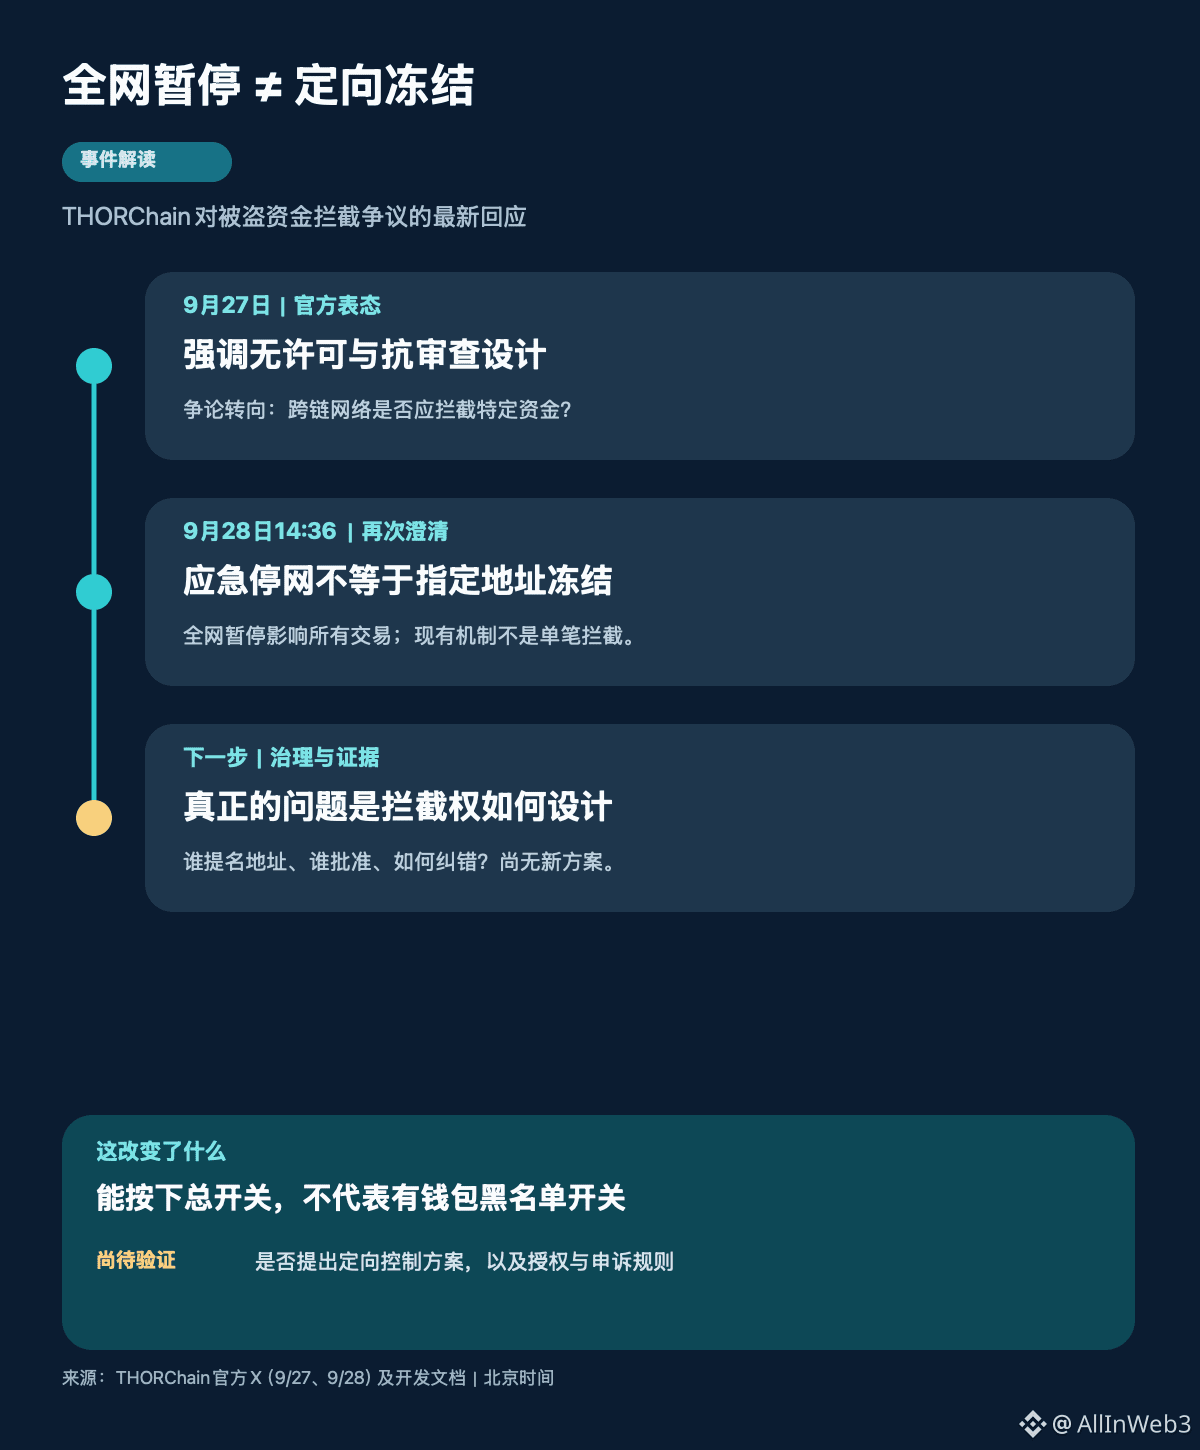
Primero, pongamos la línea de tiempo en orden. El 27 de septiembre, el THORChain oficial enfatizó que el diseño de la red es sin permisos y resistente a la censura. El 28 de septiembre a las 14:36 (hora de Pekín), además explicó: detener la red de forma urgente es un mecanismo de seguridad del protocolo y no equivale a congelar de manera selectiva una dirección o una operación de intercambio en particular. La cuenta oficial mencionó un caso antiguo de ataque al pool de liquidez en mayo de este año: aunque entonces hubo una pausa de emergencia, no se incluyó la dirección del atacante en una lista negra. Lo que aquí se describe son hechos históricos; no puede malinterpretarse como que hoy se volvió a detener la red debido al caso de Bitget.
Esto también se puede encontrar en la documentación técnica: los nodos pueden pausar toda la red mediante parámetros de emergencia, o pausar intercambios relacionados con una cadena específica. Ambas son “interruptores” generales que amplían el impacto; “impedir que solo una cartera específica intercambie” requiere otro conjunto de procesos, como identificación de direcciones, ejecución de reglas y un flujo de gobernanza. Poder hacer lo primero, lógicamente, no prueba automáticamente que ya exista lo segundo. Y, al revés, el diseño actual no ofrece ese bloqueo dirigido, ni significa que en el futuro se deba impedir cambiar las reglas mediante gobernanza.
Mi criterio es que el foco de este debate debería pasar de “si es posible presionar el botón de pausa” a “si se debería otorgar a los nodos el poder de interceptación dirigida”. Lo primero puede ayudar a ganar tiempo para investigar cuando el protocolo enfrenta un riesgo general, pero deja a todos los usuarios normales sin servicio; lo segundo, aunque parezca más preciso, obliga a responder quién presenta la lista, qué umbral deben cumplir las pruebas, cómo se corrigen los errores y qué hacer cuando las opiniones de distintos nodos no coinciden. Sin esos procedimientos, incluso un interceptado preciso podría convertirse en una interceptación arbitraria difícil de auditar.
Por ahora, esta aclaración de THORChain no ofrece un plan de interceptación dirigida específicamente para los activos robados de Bitget, y tampoco demuestra cuánta cantidad de fondos ha circulado concretamente por esa red. Por lo tanto, no se puede escribir una estimación de seguimiento on-chain hecha con trazas de redes sociales como si fuera una confirmación oficial. A continuación, revisaré si aparecen propuestas formales de gobernanza, evidencias de direcciones que se puedan verificar y un mecanismo de apelación claro; si las tres cosas están completas y la ejecución es real, entonces esta evaluación de que “solo pueden detener la red, pero no gestionar de forma dirigida” tendría que actualizarse.
Si la evidencia es lo suficientemente clara, ¿apoyarías que los nodos obtengan el poder de interceptar direcciones específicas por tiempo limitado? ¿Crees que el umbral de aprobación debería ser tan alto como para que el dinero de los usuarios normales no quede expuesto a errores de juicio?