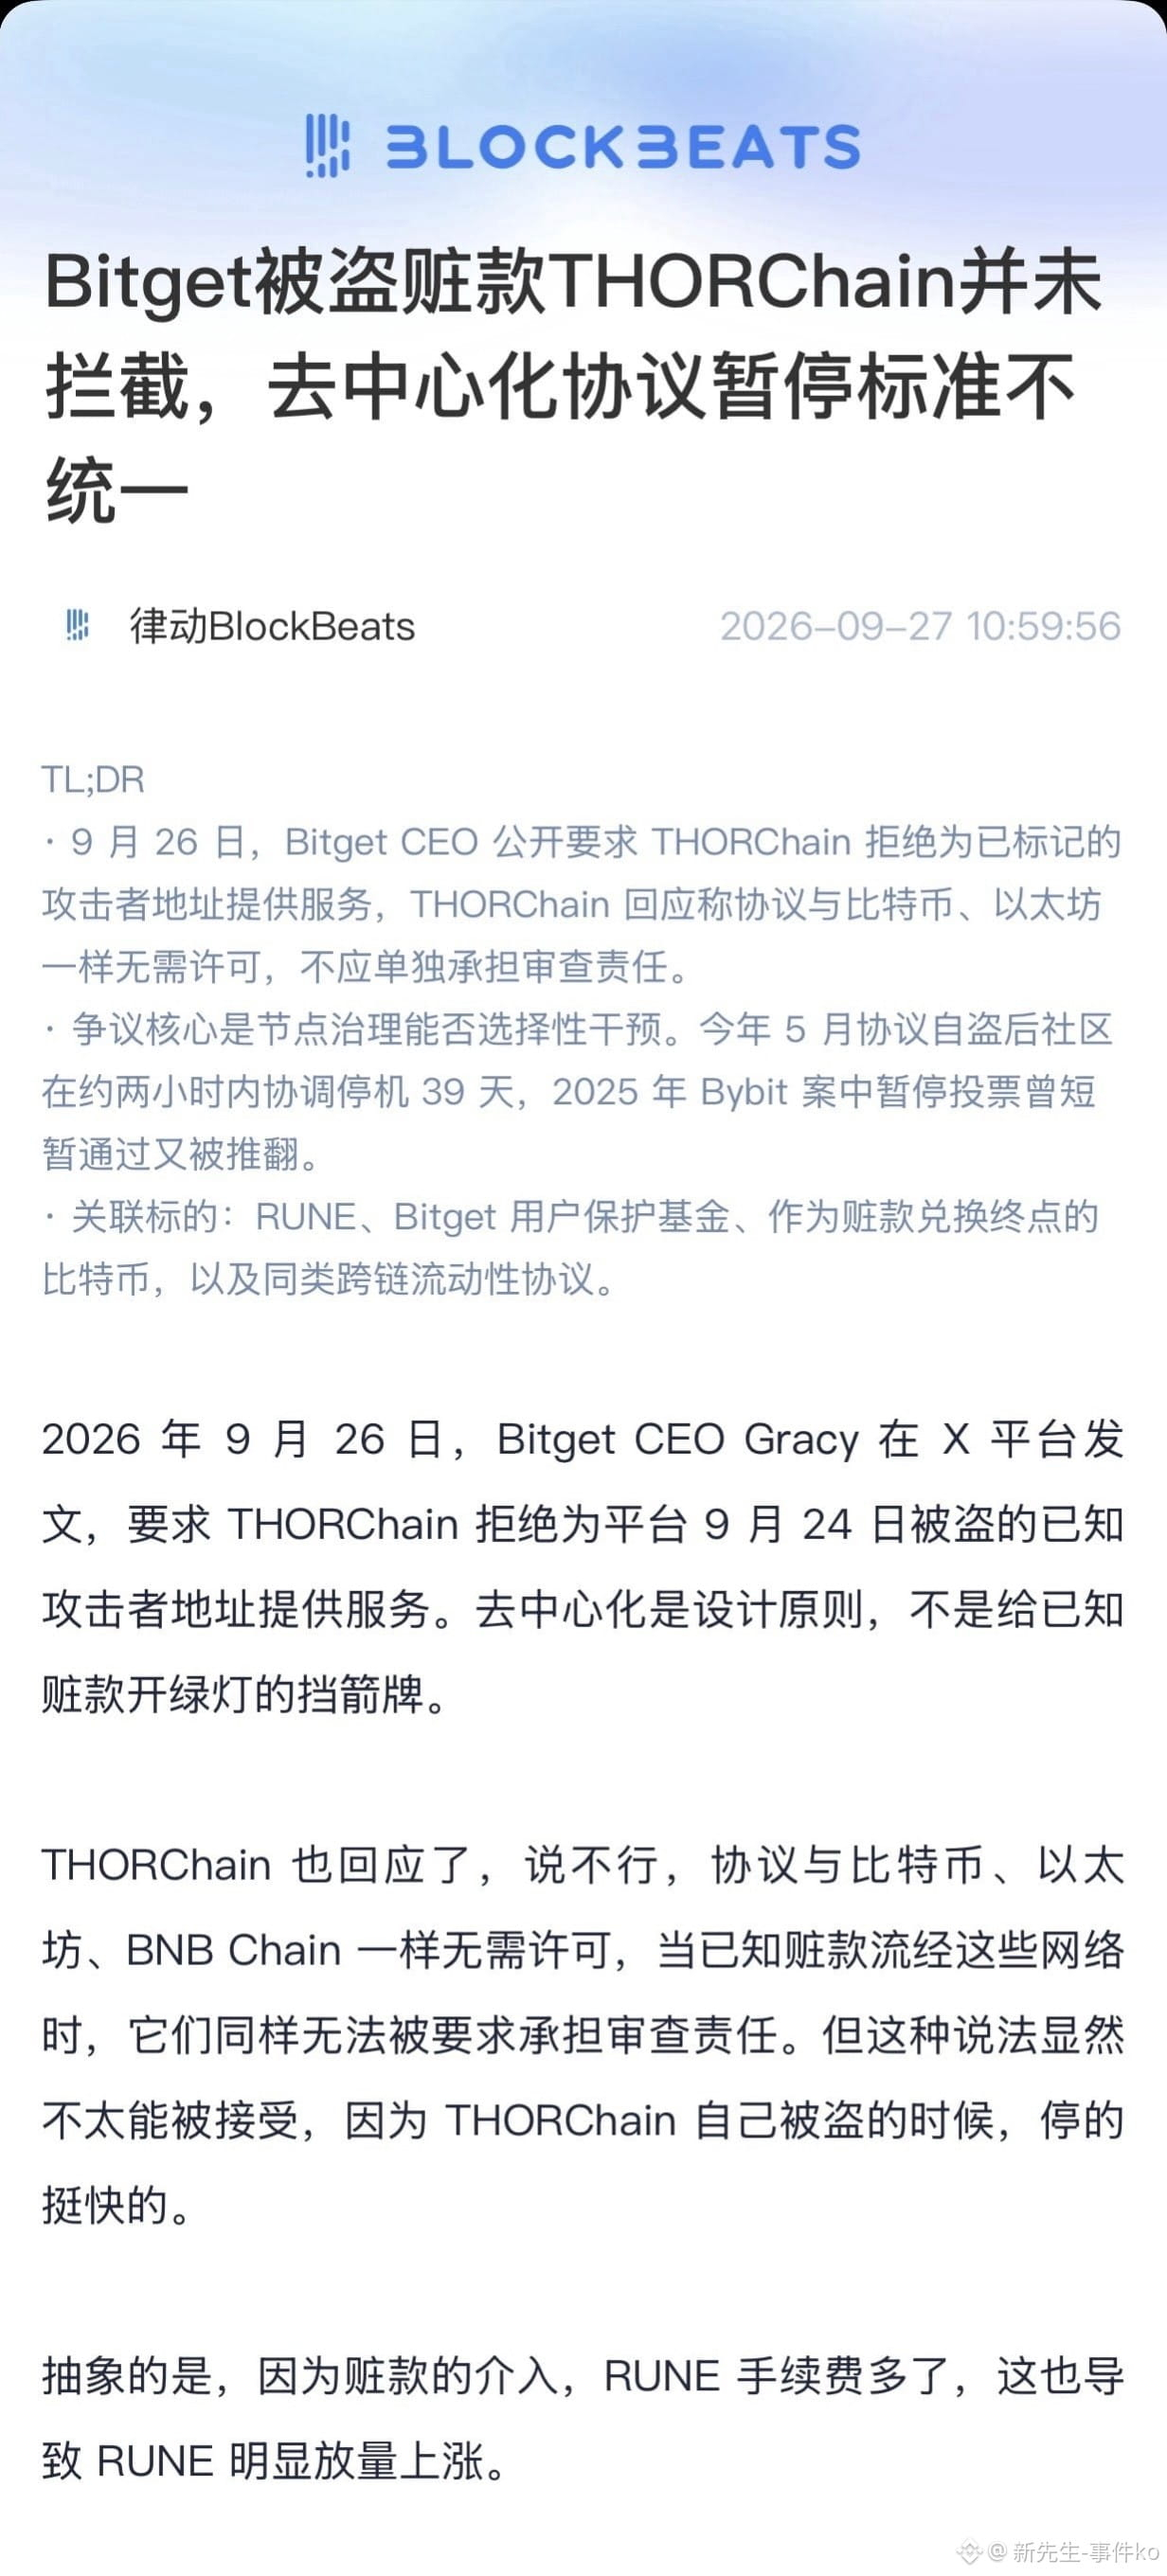
#Bitget El hacker ya ha empezado a transferir aproximadamente 83 millones de dólares robados de $XRP $ETH $BTC
Pero lo que no deja dormir es esto: todavía hay 75 millones de dólares en XRP en las carteras del hacker, y nadie puede moverlo. Entonces, ¿por qué no se puede mover? Porque el XRP es un “activo nativo”.
El punto clave está en que, al ser un activo nativo, Ripple no puede congelarlo directamente como sí puede con USDC; esa es la lección más digna de atención de este incidente.
¿Ustedes no entienden lo que significa?
En lenguaje claro: si roban USDT, Tether puede congelar con un solo clic. Si roban USDC, Circle puede bloquear la dirección en una lista negra. En esta ocasión, las pocas stablecoins que tiene el hacker suman apenas 320.000 U; $ ya se han congelado. Pero el XRP es diferente. Ripple no tiene ese poder. En las reglas del XRP Ledger, ni siquiera existe el botón de “congelar activos nativos”.
El hacker puede, sin prisas, mover las monedas a cualquier intercambio, cambiarlas por $BTC , por $ETH , o por cualquier otra cosa.
En todo el proceso, nadie puede detenerlo~ En el primer día después de lo ocurrido, Richard Teng publicó personalmente un mensaje: el equipo de seguridad de Binance compartió información y rastreó fondos con Bitget desde el primer día del incidente. CZ también se pronunció públicamente mostrando disposición para ayudar. En esta ocasión, los intercambios no se rieron entre sí, sino que trabajaron juntos.
La razón es muy simple: cuando el atacante transfiere fondos entre intercambios, el efecto de congelar una dirección en un solo exchange es limitado. Hoy te ríes de Bitget, mañana el hacker podría venir a tu casa. Pero lo que Binance puede hacer es solo una cosa: si el hacker transfiere XRP a Binance, Binance puede bloquear esa cuenta para que no pueda retirar. Pero la cartera del hacker, Binance no puede tocarla, ni Ripple tampoco~
Creo que la lección más valiosa de este evento no es “si Bitget caerá” ni “si el hacker es de Corea del Norte”. La lección es que, después de un incidente, el trato para “activos nativos” y “fichas de emisores” es radicalmente diferente: lo que tú tienes como “descentralizado” por un lado, y por el otro es que “no hay red de seguridad”.
Esto no significa que el XRP sea malo. Lo que quiero decir al elegir activos es que debes tener claro esto: cuando a algunas monedas les pasa algo, alguien responde; cuando a otras les pasa algo, solo puedes esperar que el hacker esté de buen humor. Aplaudo que Binance ayude a Bitget a recuperar el dinero, con eso vale un 👍🏻 Pero que Binance no pueda ayudar a los tenedores de XRP es lo que más debería recordarse de este incidente.
~Si tienen otras opiniones, bienvenidos a dejarlas en la sección de comentarios~
#Bitget黑客转移8300万美元被盗XRP