#GIWA #跨链安全 El evento de la falsa cadena es el más fácil de confundir con un solo número: DYORSWAP afirma haber compensado más de 200 ETH, así que alguien podría preguntarse si la pérdida ya se está “rellenando” rápidamente. En mi opinión, hoy lo más importante no es calcular primero una bonita tasa de compensación, sino aclarar qué activos pertenecen a qué grupo de víctimas y si cada pago de compensación realmente llegó.
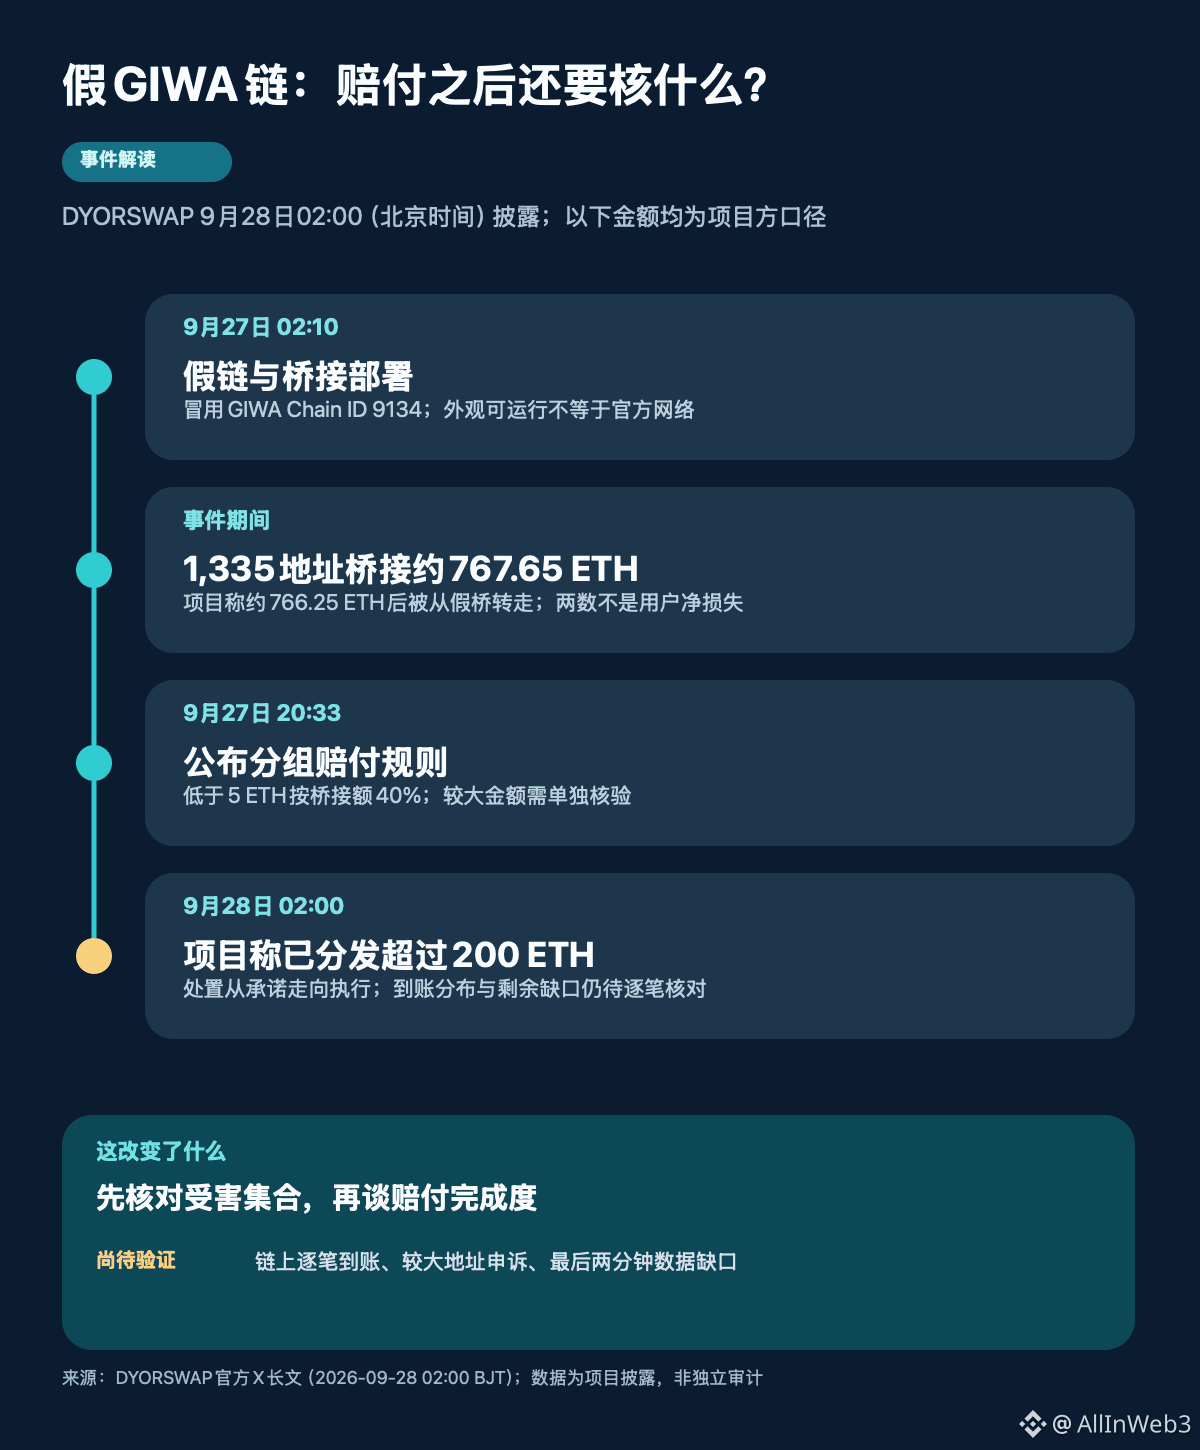
La cronología determina por qué estos dos temas no pueden mezclarse. La parte del proyecto ha vuelto a divulgar que la red y el puente que abusaron del ID de cadena GIWA 9134 se desplegaron el 27 de septiembre a las 02:10 (hora de Beijing). Esa red podía funcionar, podía escribir lotes de transacciones en Ethereum y los usuarios podían operar en ella. No fue “solo” aparecer una página web falsa. Aproximadamente 1.335 direcciones transfirieron al puente unos 767,65 ETH; el proyecto afirma que posteriormente se transfirieron alrededor de 766,25 ETH. Esos dos números son el criterio de cantidad total del puente, y no equivalen a la pérdida neta verificada por cada usuario.
Los mensajes previos se quedaban en “se compensará” y en las reglas de compensación: las direcciones puente afectadas con importes inferiores a 5 ETH se tratan con el 40% del monto puenteado; los importes mayores requieren verificación por separado. Este largo texto de hoy da un paso más adelante: DYORSWAP afirma haber distribuido más de 200 ETH a los usuarios y proporciona un punto de entrada para comprobar la compensación en la cadena. Pero “el proyecto afirma que se distribuyó” y “se ha confirmado la brecha real de cada víctima” siguen siendo dos cosas distintas; además, dividir 200 entre 766,25 tampoco puede llamarse directamente tasa global de compensación, porque el numerador y el denominador pueden no corresponder al mismo conjunto de objetos ni al mismo criterio de cálculo.
Lo que merece aún más atención es que el equipo afirma que, utilizando la falsa cadena, reconstruyó el estado del puente, las compras/ventas y el pool de fondos a partir de los lotes de transacciones publicados previamente en Ethereum, y que las transacciones durante los aproximadamente dos minutos anteriores al cese de operaciones no se registraron en la cadena, dejando un vacío de datos. Mi juicio es que la clave en la siguiente fase de este incidente no es repetir lo convincente que fue la falsa cadena, sino si la lista de compensaciones puede verificarse de forma externa, transacción por transacción: el conjunto de direcciones afectadas, los motivos de exclusión, los resultados de las apelaciones de montos mayores y las transacciones acreditadas, ¿pueden conformar la misma contabilidad que sea verificable?
Hay límites. Los 1335, 767,65, 766,25 y “más de 200 ETH compensados” que el proyecto ofrece actualmente deben considerarse primero como sus criterios de divulgación; la actividad de las carteras puede aportar pistas, pero no se puede concluir solo por los depósitos más tempranos o por grandes puentes que una dirección pertenezca al atacante. Si en el futuro las transacciones publicadas una a una pueden corresponderse con un listado completo de víctimas, mejoraré mi juicio sobre el avance de la ejecución; pero si el listado no se puede conciliar durante mucho tiempo, aunque aumente el monto total de la compensación, será difícil demostrar que se completó de manera justa.
Si tú eres un usuario afectado, ¿crees que es más importante publicar primero un método de cálculo por usuario anonimizándolo, o acelerar primero los pagos? Especialmente cuando faltan datos durante los últimos dos minutos, ¿qué estándar de pruebas complementarias aceptarías?