Seguridad entre cadenas: analiza el estado de fallo
Un error común al evaluar la infraestructura DeFi es centrarse por completo en la transacción exitosa.
Conecta la cartera.
Selecciona un token.
Confirma.
Recibe el activo.
Pero los sistemas entre cadenas tienen más piezas en movimiento.
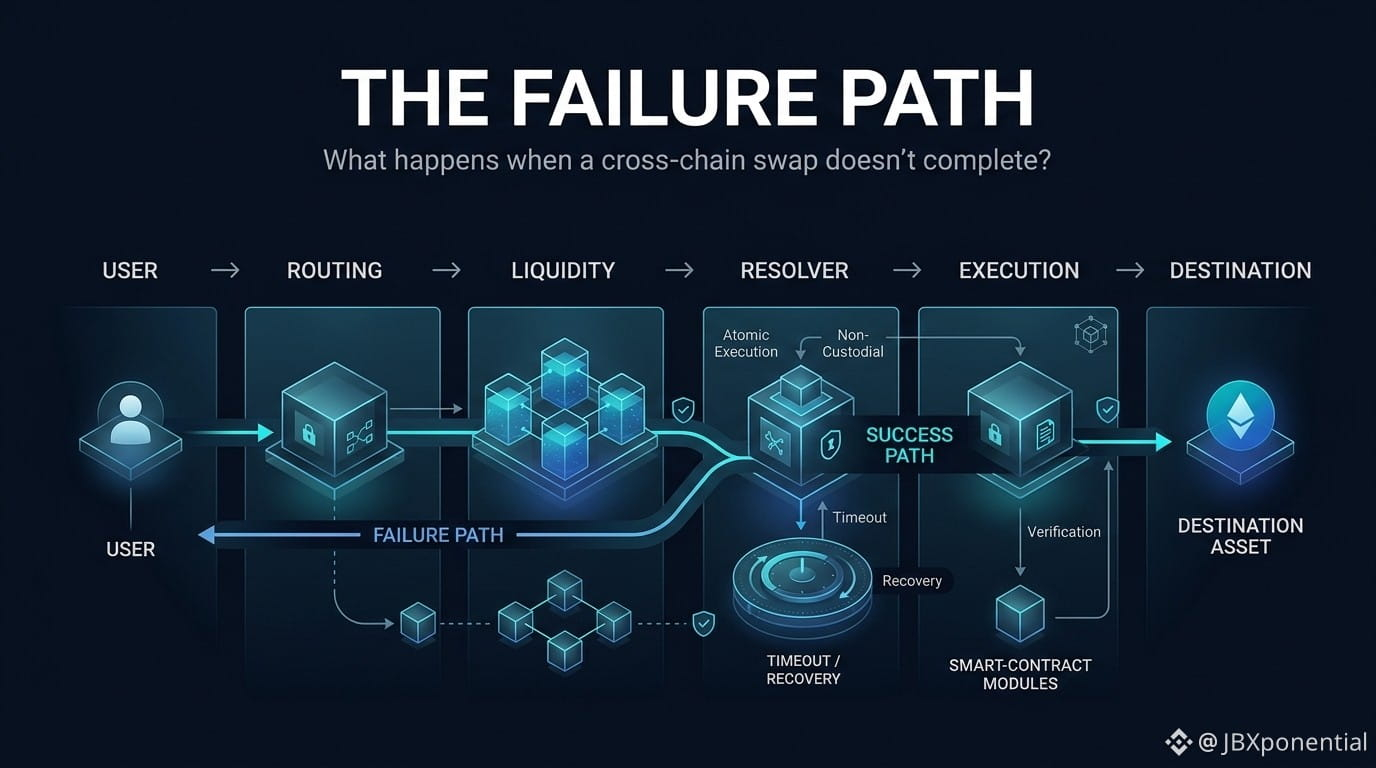
Un fallo puede ocurrir en la capa de enrutamiento, la capa de liquidez, la capa de ejecución, la capa de red o la capa de smart contracts.
Así que una mejor pregunta de investigación es:
¿Qué ocurre cuando la transacción no puede completarse?
La documentación actual de cross-chain de STON.fi describe un modelo de ejecución atómica.
El principio básico es:
O el intercambio se completa, o no produce un resultado parcial.
El servicio también describe el proceso como no custodial, con los activos permaneciendo en la billetera del usuario durante todo el flujo entre cadenas.
Esto no significa "que entre cadenas no tenga riesgos".
Significa que la arquitectura tiene un modelo de fallo definido.
Y eso es lo que los investigadores deberían analizar.
Para cualquier protocolo entre cadenas, yo preguntaría:
¿Qué ocurre cuando falla la ejecución en el destino?
¿Quién controla temporalmente los activos?
¿Puede un lado tener éxito sin el otro?
¿Qué mecanismo gestiona los reembolsos?
¿Qué ocurre si un resolver desaparece?
¿Qué contratos hacen cumplir las garantías?
El camino feliz explica la UX.
El camino del fallo explica la arquitectura.
@ston_fi #STON.fi $STON $BTC $GRAM