#RobinhoodChain #Cadena de seguridad
53 emisiones de tokens, 18,43 millones de dólares enlazados en una sola línea: lo que más debería cuestionarse no es si los números asustan por sí solos, sino esto—¿en virtud de qué, esas direcciones se consideran realmente el mismo grupo? Si se mezclan todos los proyectos sospechosos en la cadena, el verdadero camino del riesgo termina por diluirse.
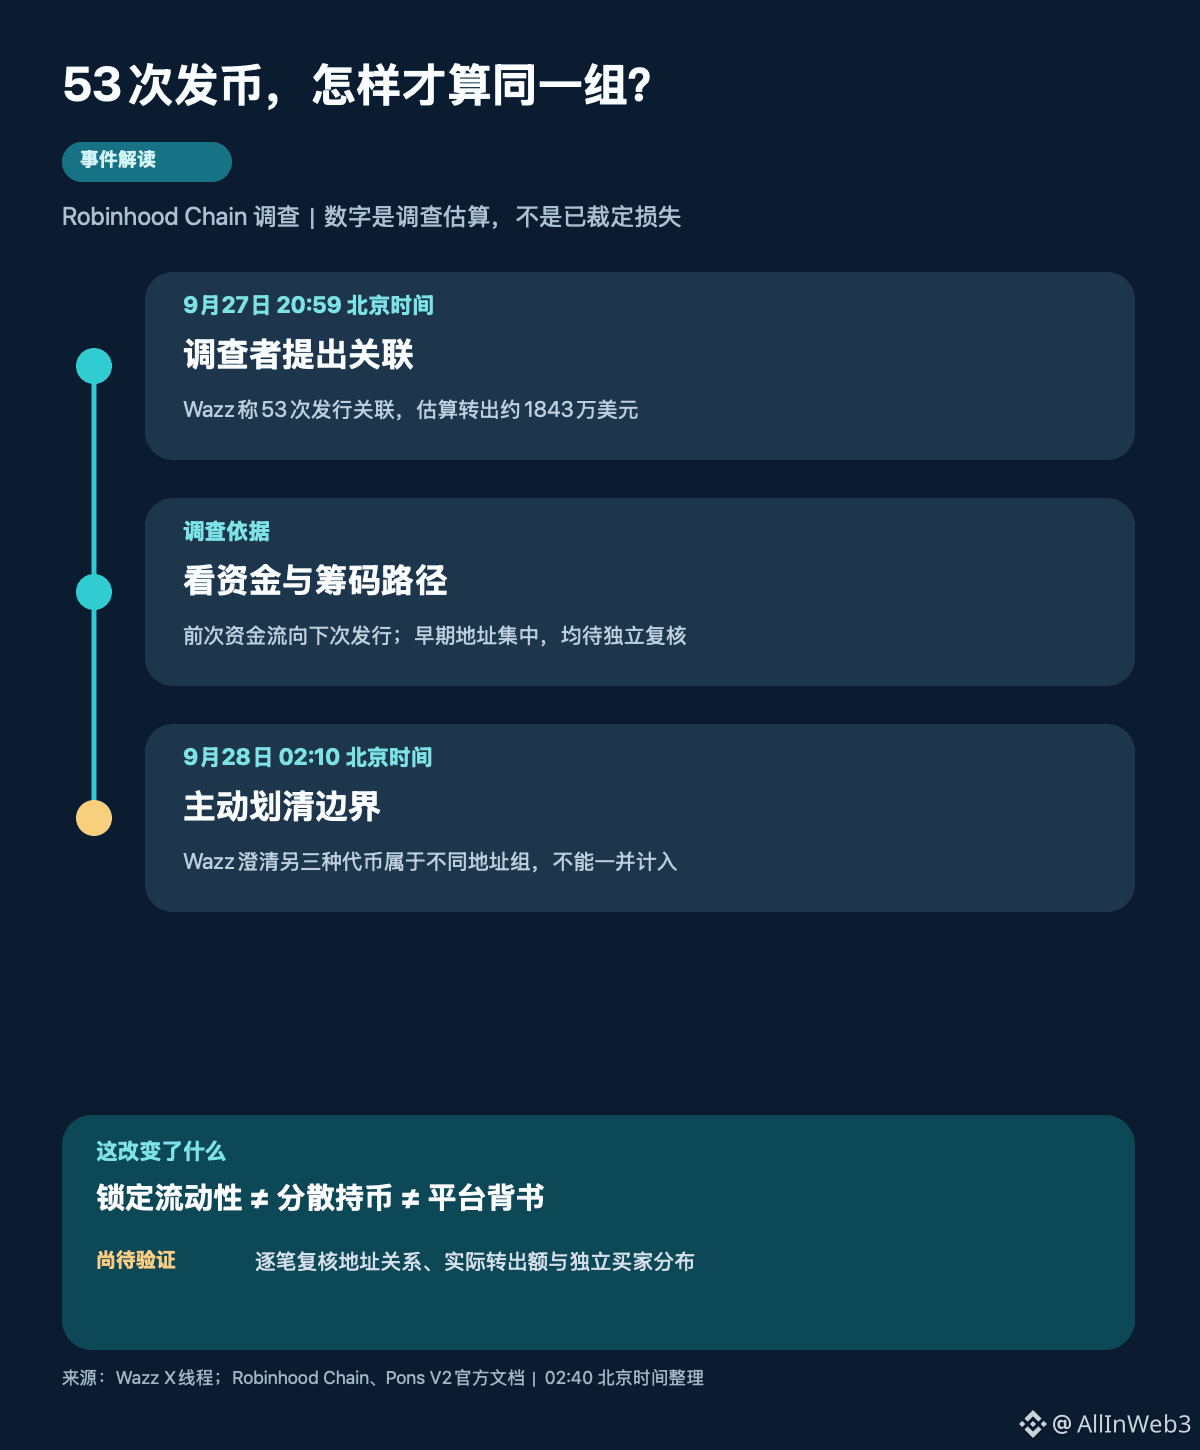
A las 20:59 del 27 de septiembre (hora de Beijing), el investigador on-chain Wazz publicó un conjunto de análisis: afirma que, durante aproximadamente los dos meses previos, en la Robinhood Chain hubo 53 emisiones de tokens con relación entre sí. Estima que las direcciones relacionadas transfirieron alrededor de 18,43 millones de dólares. Las pistas no dependen solo de que los nombres de los proyectos sean parecidos, sino también de que fondos de salidas de la ronda anterior entran en la siguiente emisión, de que en la etapa inicial aparecen en lote direcciones compradoras, y de que en algunos tokens los “chips” se concentran. El caso CRUMBS que él menciona involucra 92 direcciones vinculadas. Estas son atribuciones y estimaciones del investigador; por el momento, no constituyen una pérdida verificada por auditoría independiente ni una determinación judicial de víctimas.
A las 02:10 del 28 de septiembre (hora de Beijing) apareció un nuevo nodo digno de atención: Wazz aclaró que $HOODHIM, $VERONA y $OPTIMUS pertenecen a otro grupo de direcciones. Esto no es un simple arreglo de palabras. Para explicar el tamaño de “un mismo grupo”, primero hay que acotar qué carteras, contratos y flujos de fondos están realmente conectados; mezclar distintos grupos de direcciones hace que el total parezca mayor, pero debilita la credibilidad de la conclusión.
Hay además dos capas que suelen prestarse a confusión. La oficialidad de Robinhood define su cadena como una red abierta y sin permiso: cualquiera puede desplegar contratos. Emitir tokens en esa cadena no equivale a que Robinhood los emita, los liste o los respalde. La documentación oficial de Pons V2 indica que los tokens pasan primero por una transacción en la curva de emisión y, al completarse, entran en un pool de liquidez con bloqueo permanente. El pool con bloqueo resuelve un tipo de problema: que la liquidez se extraiga directamente; no impide automáticamente que una gran cantidad de tokens en la etapa inicial caiga en carteras que están entre sí relacionadas. El mecanismo del protocolo en sí tampoco puede considerarse por sí solo una prueba de que haya habido participación en algún hecho.
Mi criterio es que esta noticia, lo que en realidad le recuerda al mercado, no es “todo token emitido en una nueva cadena es peligroso”, sino que hay que cambiar el orden de verificación del riesgo: primero, revisar los contratos oficiales y la identidad de la emisión; después, observar qué fondos y tenencias tienen las primeras carteras, y de dónde provienen; por último, verificar si los fondos de venta hacen ciclos entre proyectos. Mirar solo el identificador del pool, el relato del proyecto o un número de resumen impactante no basta para concluir.
Este criterio también puede refutarse: si una revisión independiente y pormenorizada descubre que carteras clave no están bajo el mismo control, o que el flujo entre proyectos es simplemente una transacción ordinaria, o si los 18,43 millones de dólares cuentan como “salida real” ganancias no realizadas, entonces habría que reducir el alcance y el monto de la vinculación. Por ahora, lo más valioso es esperar una lista de direcciones verificables y el criterio de cálculo.
Si un proyecto tiene liquidez bloqueada de forma permanente, pero las tenencias vendibles de la fase temprana están concentradas en un conjunto de carteras conectadas por fondos: ¿tú considerarías el “pool bloqueado” como evidencia de seguridad, o primero exigirías que se divulguen las relaciones entre esas carteras?