☠️ Defendiéndote de las estafas de Address Poisoning en Web3
A medida que crece la concienciación sobre la seguridad de las transacciones, los actores maliciosos inventan trucos sofisticados como el Address Poisoning para aprovechar el comportamiento habitual de copiar durante las transferencias rutinarias.
💡 Cómo funciona el Address Poisoning y cómo contrarrestarlo
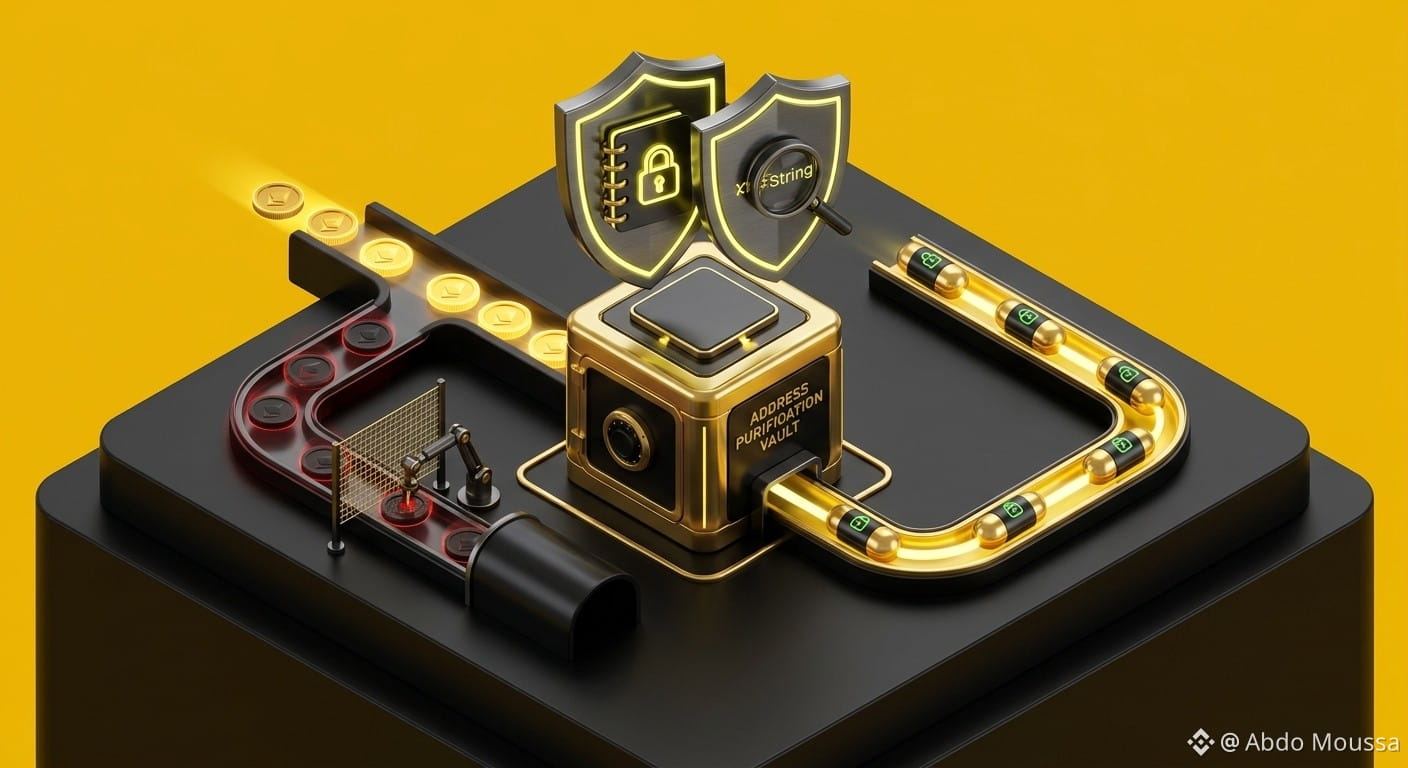
La trampa de las direcciones “Vanity”: los atacantes generan direcciones de billetera sintéticas que coinciden con los primeros y los últimos caracteres de las direcciones de destinatario que usas con frecuencia.
Llenado del historial: ejecutan transacciones de valor cero o “dust” para insertar su dirección fraudulenta directamente en el historial de transacciones de tu billetera.
La vulnerabilidad del copiar y pegar: los usuarios que copian de forma rutinaria las direcciones de destinatario desde registros de historial pasados sin verificar la cadena de caracteres completa, envían sin querer fondos al atacante.
Prevención mediante libros de direcciones: guarda siempre las direcciones de retiro verificadas en el “Whitelisted Address Book” (libro de direcciones permitidas) de tu plataforma, en lugar de extraerlas de registros de transacciones en bruto.
⚠️ Aviso de seguridad y divulgación educativa
La verificación de transacciones en blockchain exige una atención rigurosa al detalle. Esta publicación se prepara estrictamente con fines educativos y de concienciación sobre seguridad.
https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work
Verifica cada carácter, utiliza libros de direcciones permitidas y haz siempre tu propia investigación (DYOR) 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor