#BitgetHackerMoves83MStolenXRP
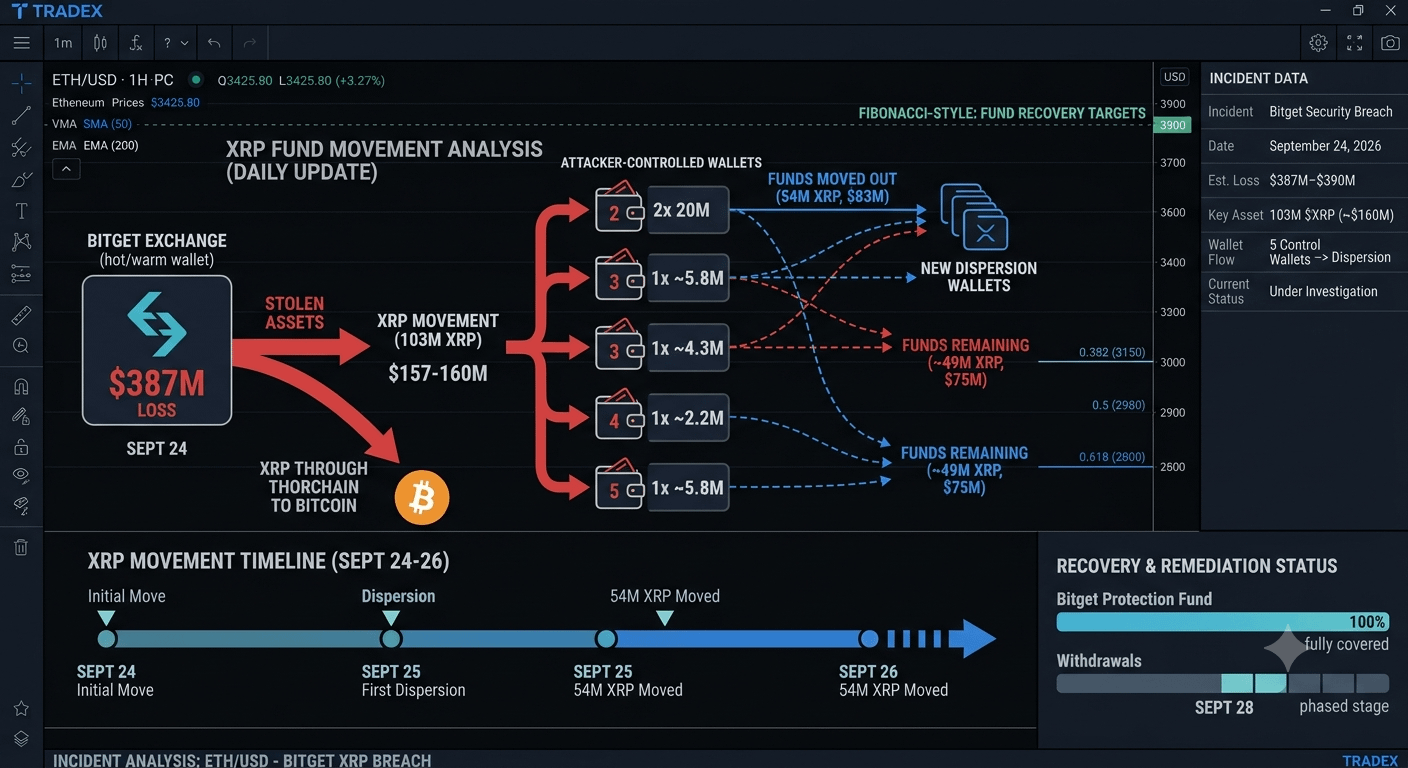
El 24 de septiembre de 2026, el intercambio de criptomonedas Bitget sufrió un importante incidente de seguridad relacionado con un acceso no autorizado a sus monederos calientes y tibios, lo que provocó pérdidas totales estimadas de aproximadamente 387.5 millones de dólares.
Una parte significativa de los fondos robados comprendía $XRP P, y los atacantes transfirieron alrededor de 103 millones $XRP P (valorados en 157M–160M de dólares en ese momento) a cinco monederos de custodia controlados por atacantes. Para el 26 de septiembre, aproximadamente 54 millones$XRP (~83 millones de dólares) se habían movido desde tres de esos monederos iniciales, dejando dos monederos casi vacíos y reduciendo otro a alrededor de 5.8 millones de XRP.
Aproximadamente entre 49 millones y 70 millones de XRP permanecieron en las direcciones de recepción originales. El atacante dispersó estos fondos en direcciones más pequeñas durante la noche y encaminó partes a través de protocolos entre cadenas como THORChain hacia Bitcoin. Debido a que XRP es el token nativo del XRP Ledger, Ripple carece de un mecanismo a nivel de protocolo para congelar estos activos directamente en monederos privados.
Actualizaciones clave sobre el incidente:
Cobertura del Fondo de Protección: Bitget confirmó que todas las pérdidas serán cubiertas al 100% por su Fondo de Protección al Usuario (que mantiene más de 460 millones de dólares en BTC), lo que significa que los saldos de las cuentas de los clientes no se verán afectados.
Retiros: Los retiros se reanudarán en etapas progresivas a partir del 28 de septiembre de 2026.
Atribución: La CEO de Bitget, Gracy Chen, indicó que los investigadores de seguridad sospechan que detrás de la brecha había una organización de cibercrimen vinculada a Corea del Norte.
El 24 de septiembre de 2026, el intercambio de criptomonedas Bitget sufrió un importante incidente de seguridad relacionado con un acceso no autorizado a sus monederos calientes y tibios, lo que provocó pérdidas totales estimadas de aproximadamente 387.5 millones de dólares.
Una parte significativa de los fondos robados comprendía $XRP P, y los atacantes transfirieron alrededor de 103 millones $XRP P (valorados en 157M–160M de dólares en ese momento) a cinco monederos de custodia controlados por atacantes. Para el 26 de septiembre, aproximadamente 54 millones$XRP (~83 millones de dólares) se habían movido desde tres de esos monederos iniciales, dejando dos monederos casi vacíos y reduciendo otro a alrededor de 5.8 millones de XRP.
Aproximadamente entre 49 millones y 70 millones de XRP permanecieron en las direcciones de recepción originales. El atacante dispersó estos fondos en direcciones más pequeñas durante la noche y encaminó partes a través de protocolos entre cadenas como THORChain hacia Bitcoin. Debido a que XRP es el token nativo del XRP Ledger, Ripple carece de un mecanismo a nivel de protocolo para congelar estos activos directamente en monederos privados.
Actualizaciones clave sobre el incidente:
Cobertura del Fondo de Protección: Bitget confirmó que todas las pérdidas serán cubiertas al 100% por su Fondo de Protección al Usuario (que mantiene más de 460 millones de dólares en BTC), lo que significa que los saldos de las cuentas de los clientes no se verán afectados.
Retiros: Los retiros se reanudarán en etapas progresivas a partir del 28 de septiembre de 2026.
Atribución: La CEO de Bitget, Gracy Chen, indicó que los investigadores de seguridad sospechan que detrás de la brecha había una organización de cibercrimen vinculada a Corea del Norte.