

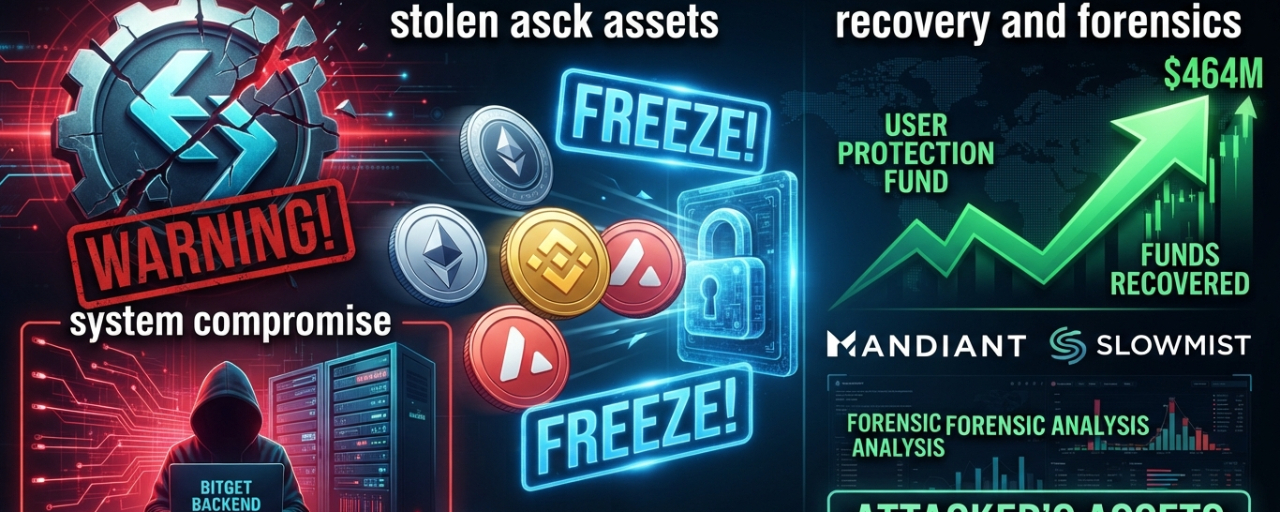
El ciberataque sufrido por el exchange Bitget—con pérdidas iniciales estimadas en USD 351.6 millones y posteriormente ajustadas tras auditorías más amplias de activos en redes—ha puesto de relieve la compleja dinámica de rastrear, congelar y lavar dinero en la industria de las criptomonedas.
Los puntos clave sobre el destino de los fondos, la intervención de los emisores y los desafíos forenses del incidente se analizan a continuación:
1. Dispersión y conversión rápidas de los fondos
Estrategia de lavado en abanico: Después de comprometer los sistemas backend y de que el sistema de aprobación autorizado ejecutara las transferencias, los atacantes movieron rápidamente los activos (incluyendo $ETH , $BNB , $AVAX
 BNB775.68+0.19%
 SOL121.98+0.14%
, y varios stablecoins) a direcciones centralizadas de recolección antes de fragmentarlos rápidamente en múltiples billeteras secundarias.
Conversión a Ether (ETH): Una gran parte de los fondos robados (estimados en más de USD 183 millones en las fases iniciales) se intercambió de inmediato por Ether en protocolos descentralizados o a través de pools de alta liquidez, a menudo pagando primas por encima del valor de mercado para acelerar la consolidación del botín antes de que pudieran reaccionar los exchanges y las firmas de seguridad.
2. El papel de los stablecoins y las limitaciones del congelamiento
Acción por parte de los emisores: En incidentes de esta magnitud, la cooperación de los emisores de stablecoins (como Tether con USDT y Circle con USDC) es crucial. Aunque se congelaron cantidades específicas (como una fracción inicial calculada en torno a USD 318,000), la efectividad de esta medida fue limitada porque los atacantes diversificaron rápidamente el capital hacia activos nativos y protocolos de intercambio descentralizado entre cadenas y mezcladores como THORChain.
Descentralización vs. Intervención: El caso demuestra que, si bien los stablecoins centralizados permiten bloquear fondos de inmediato en direcciones identificadas, los hackers sofisticados adaptan sus tácticas migrando al instante el valor hacia criptomonedas de capa 1 y tokens donde los emisores carecen del poder técnico para congelarlos.
3. Análisis forense con Mandiant, SlowMist y Shadows patrocinadas por el Estado
Auditoría independiente: Involucrar a firmas de ciberseguridad de élite como Mandiant y SlowMist es un paso fundamental para trazar el rastro completo del dinero y auditar las fallas en la infraestructura del servidor de billeteras.
Atribución de la amenaza: Los patrones de comportamiento on-chain, la velocidad de conversión y la estructura operativa han apuntado a similitudes operativas con grupos de cibercrimen patrocinados por el Estado (en particular, actores vinculados a Corea del Norte, patrones previamente observados en grandes robos anteriores en la industria).
Impacto en la solvencia y respuesta institucional
A pesar de la escala del ataque, el hecho de que Bitget contara con el Fondo de Protección al Usuario (superando los USD 464 millones) le permitió absorber la pérdida total sin comprometer los saldos de clientes individuales, mitigando una crisis sistémica de confianza mientras la plataforma coordinaba con equipos de aplicación de la ley y de análisis on-chain para recuperar gradualmente las operaciones y los retiros.