
Lo que más temen los hackers a veces no es el rastreo on-chain, sino que un emisor de stablecoins pulse directamente el «botón de congelar».
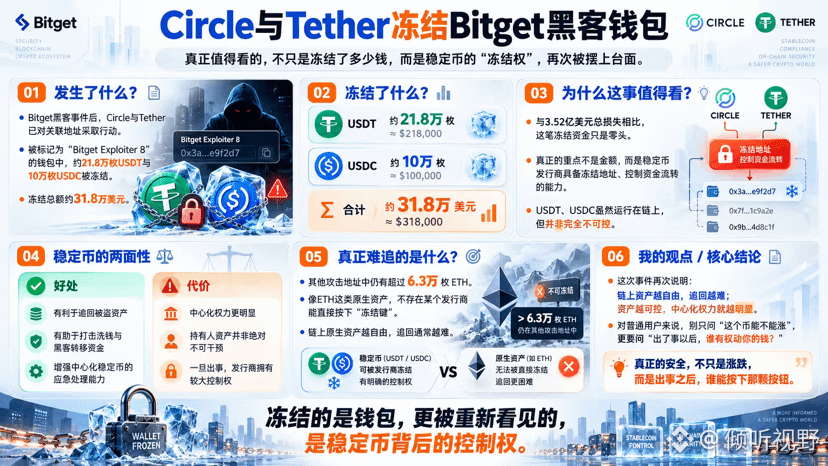
Después del ataque hacker de 3516 millones de dólares que sufrió Bitget, Circle y Tether ya han tomado medidas contra las direcciones relacionadas. En las wallets marcadas como «Bitget Exploiter 8», se han congelado aproximadamente 218000 tokens $USDT + 100000 tokens $USDC ; en total, alrededor de 318000 dólares.
La cantidad parece no ser grande, y frente a la pérdida total de 352 millones de dólares incluso es solo una parte pequeña.
Pero creo que lo verdaderamente interesante de este asunto no es «cuánto se recuperó», sino que vuelve a sacar a la superficie la cara más realista de las stablecoins:
USDT y USDC, aunque circulan en la cadena, no son activos completamente incontrolables.
Los emisores pueden bloquear direcciones y congelar fondos. Eso, para hackers, para el rastreo de activos robados y de blanqueo de capitales, ciertamente es algo positivo; pero al mismo tiempo, también significa que lo que tú tienes no es un activo como el BTC, que nadie puede pausar unilateralmente.
Lo más problemático es que, actualmente, en otras direcciones de ataque todavía hay más de 6,3万 ETH. Ese activo nativo no tiene un «Tether» o un «Circle» que pueda congelarlo directamente por ti.
Así que, en esta ocasión, el caso de Bitget me hace pensar que la industria recibió una lección bastante real:
Cuanto más libre sea un activo on-chain, más difícil será recuperarlo; cuanto más controlable sea el activo, más evidente será el poder centralizado.
No hay una respuesta que sea absolutamente perfecta.
Pero para los usuarios comunes, hay algo que cada vez es más importante:
No solo preguntes «¿puede subir este coin?», también pregúntate:
Si pasa algo, ¿quién tiene el derecho de mover tu dinero?
#Circle与Tether冻结Bitget黑客钱包
#Bitget #加密货币 #tether