
THORChain está atravesando una prueba seria.
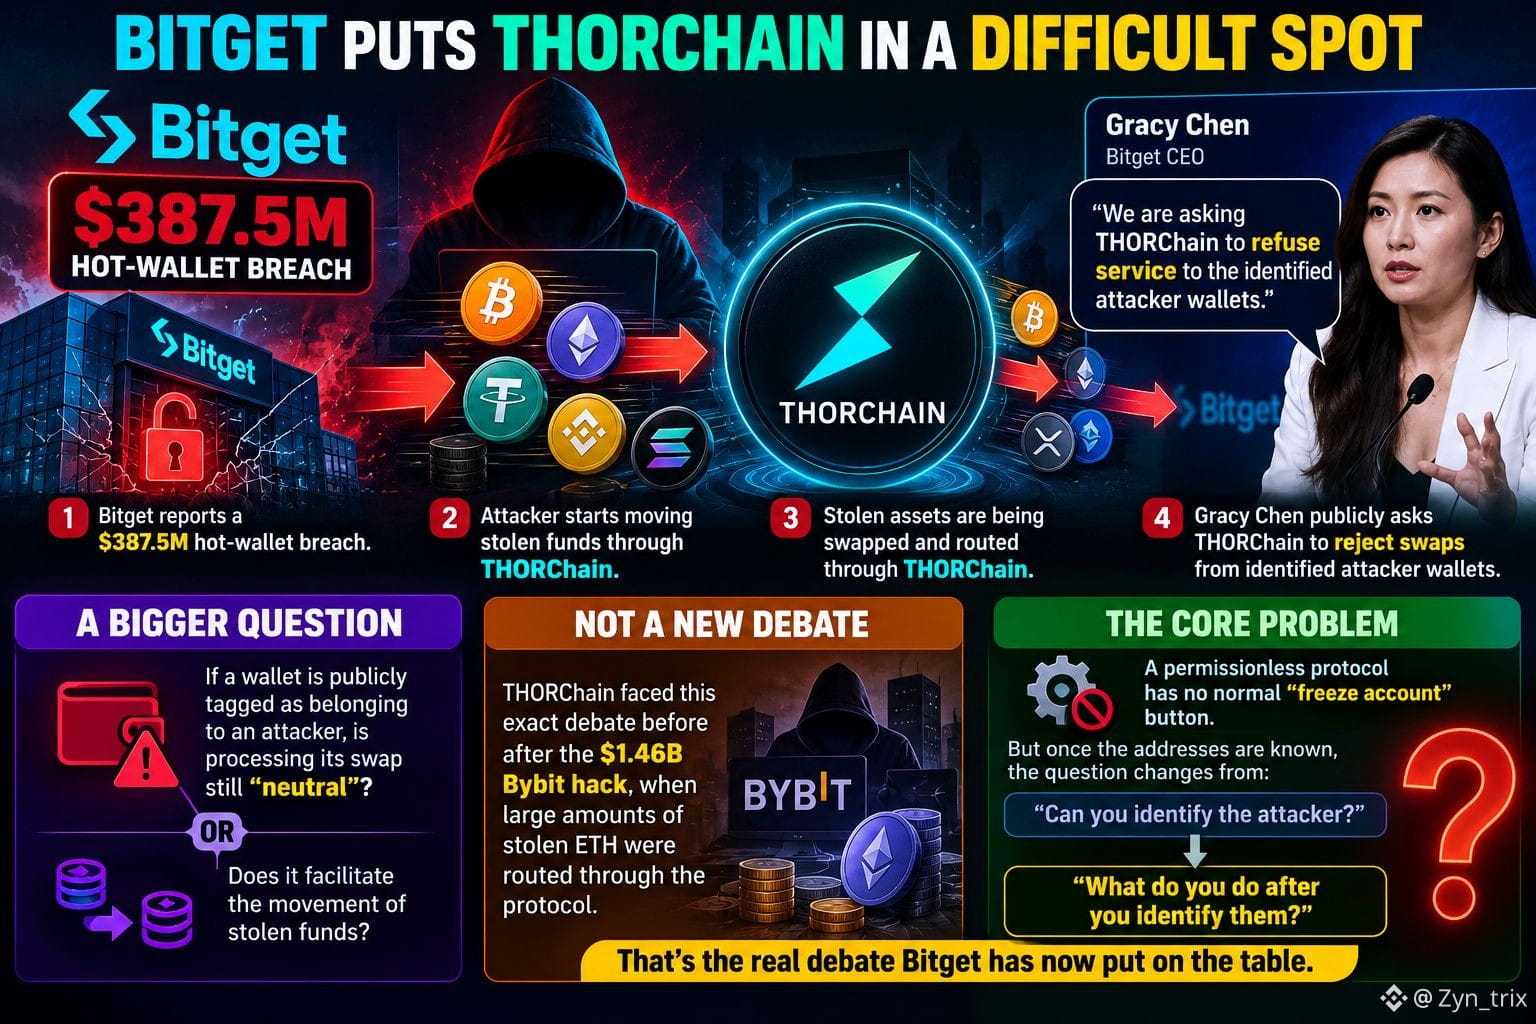
Tras el supuesto incidente de la brecha de la billetera caliente de Bitget por $387.5M, los fondos robados comenzaron a moverse a través de THORChain. La CEO de Bitget, Gracy Chen, está pidiendo públicamente a THORChain que rechace los swaps procedentes de las carteras del atacante identificadas.
Esto plantea la pregunta más importante:
Cuando se identifica públicamente una billetera del atacante, ¿procesar sus swaps sigue siendo neutral, o facilita el movimiento de fondos robados?
THORChain enfrentó un debate similar después del hack de Bybit por $1.46B.
Los protocolos sin permisos no pueden simplemente “congelar” una cuenta. Pero una vez que se conocen las carteras, la verdadera pregunta es:
¿Qué ocurre después de que identificas al atacante?
Ese es el debate que Bitget ha llevado ahora a la atención pública.
#Bitget #Gracychen
Tras el supuesto incidente de la brecha de la billetera caliente de Bitget por $387.5M, los fondos robados comenzaron a moverse a través de THORChain. La CEO de Bitget, Gracy Chen, está pidiendo públicamente a THORChain que rechace los swaps procedentes de las carteras del atacante identificadas.
Esto plantea la pregunta más importante:
Cuando se identifica públicamente una billetera del atacante, ¿procesar sus swaps sigue siendo neutral, o facilita el movimiento de fondos robados?
THORChain enfrentó un debate similar después del hack de Bybit por $1.46B.
Los protocolos sin permisos no pueden simplemente “congelar” una cuenta. Pero una vez que se conocen las carteras, la verdadera pregunta es:
¿Qué ocurre después de que identificas al atacante?
Ese es el debate que Bitget ha llevado ahora a la atención pública.
#Bitget #Gracychen