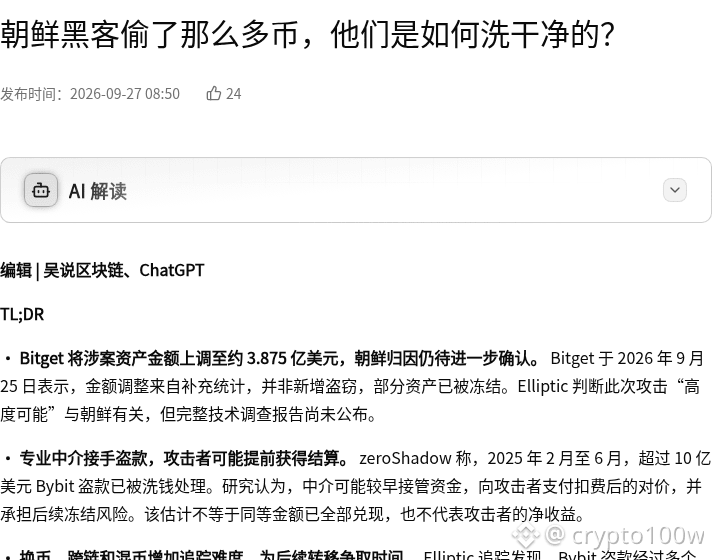
La valoración de Elliptic en esta ocasión, equivalente a empujar un poco más adelante la narrativa del ataque a Bitget: los activos presuntamente implicados se han ajustado al alza, hasta cerca de 387,5 millones de dólares; la plataforma afirma que se trata de una estadística adicional y no de un nuevo robo, y que parte de los activos ya han sido congelados. Elliptic considera que el ataque “es altamente probable” que esté relacionado con hackers norcoreanos, aunque el informe técnico completo aún queda por divulgar.
Si se observa solo la capa transaccional, este asunto se parece más a una prueba de resistencia de la confianza que los intercambios tienen en sí mismos; el impacto directo sobre BTC, ETH y USDT en particular es limitado. Lo que resulta más digno de seguimiento es por dónde sigue moviéndose el dinero robado, especialmente las rutas habituales tras el blanqueo, como la división en múltiples monederos, el cruce de cadenas, el cambio de monedas, el mezclado y la liquidación OTC; es clave ver si esto seguirá dificultando el rastreo.
Un punto más realista para mirar es si la recuperación de los retiros en Bitget se reanuda sin problemas, y si la posterior revisión de seguridad puede ofrecer detalles de reparación lo bastante creíbles. ¿Qué prefieres ver primero: el “progreso de recuperación de activos”, o la “revisión de control de riesgos de la plataforma”?
Fuente: Wu Shuo
Imagen 1: Elliptic: El ataque a Bitget es altamente probable que involucre a hackers norcoreanos · Captura parcial de la página de origen
Fuente de la imagen: https://www.wublock123.com/articles/north-korean-hackers-laundering-crypto-how-they-cleaned-funds-59586
Si se observa solo la capa transaccional, este asunto se parece más a una prueba de resistencia de la confianza que los intercambios tienen en sí mismos; el impacto directo sobre BTC, ETH y USDT en particular es limitado. Lo que resulta más digno de seguimiento es por dónde sigue moviéndose el dinero robado, especialmente las rutas habituales tras el blanqueo, como la división en múltiples monederos, el cruce de cadenas, el cambio de monedas, el mezclado y la liquidación OTC; es clave ver si esto seguirá dificultando el rastreo.
Un punto más realista para mirar es si la recuperación de los retiros en Bitget se reanuda sin problemas, y si la posterior revisión de seguridad puede ofrecer detalles de reparación lo bastante creíbles. ¿Qué prefieres ver primero: el “progreso de recuperación de activos”, o la “revisión de control de riesgos de la plataforma”?
Fuente: Wu Shuo
Imagen 1: Elliptic: El ataque a Bitget es altamente probable que involucre a hackers norcoreanos · Captura parcial de la página de origen
Fuente de la imagen: https://www.wublock123.com/articles/north-korean-hackers-laundering-crypto-how-they-cleaned-funds-59586