🚨 ALERTA DE SEGURIDAD: Bitget sufre un hackeo de 351,6M$ — Circle y Tether congelan fondos
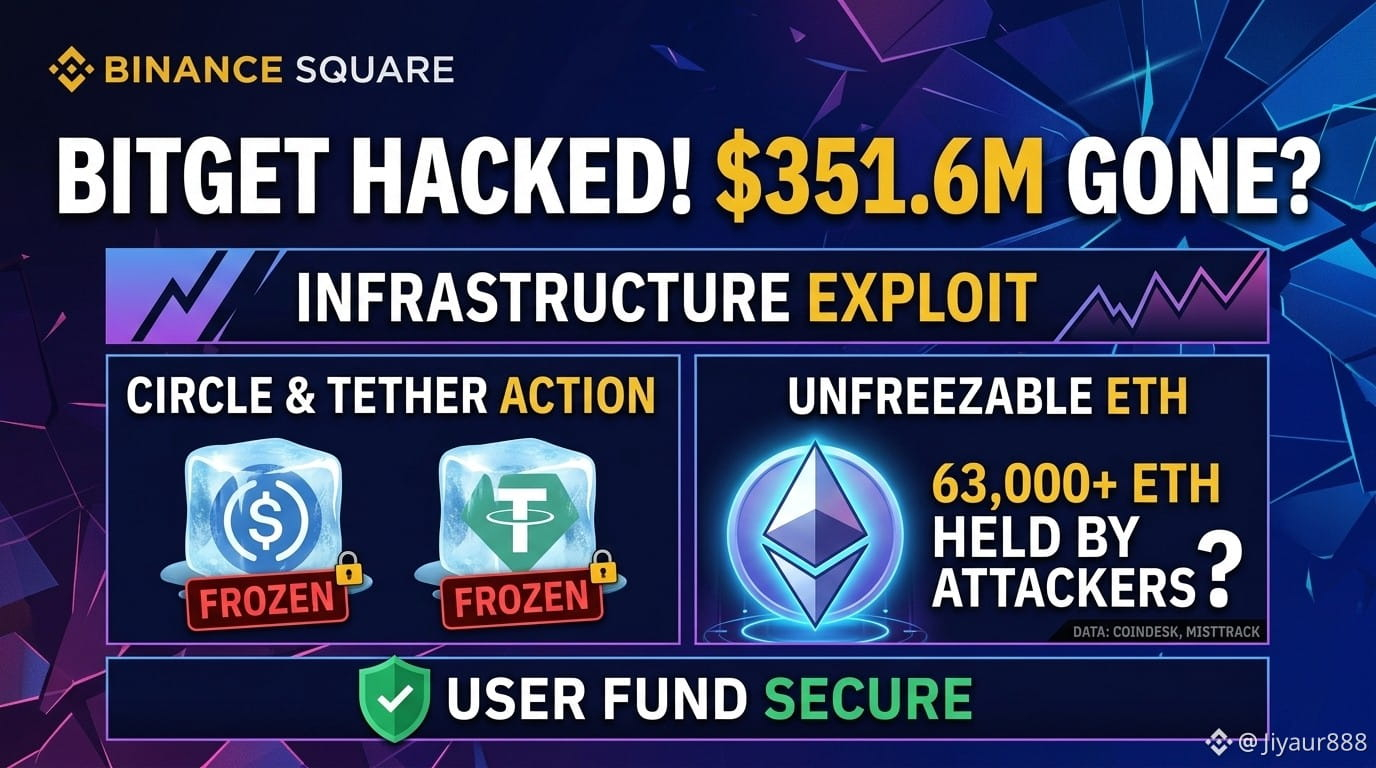
El exchange de criptomonedas Bitget sufrió un masivo exploit de 351,6 millones de dólares tras una brecha en la infraestructura del backend. Aquí tienes un desglose de lo que ocurrió, el movimiento on-chain y la reacción inmediata de los emisores de stablecoins.
🔍 Cómo ocurrió el exploit
Causa raíz: Los atacantes comprometieron un sistema de backend en la infraestructura de billeteras de Bitget, falsificando datos de transacciones para eludir las verificaciones de autorización.
Sin fuga de claves: La CEO de Bitget, Gracy Chen, confirmó que no se vieron comprometidas las claves privadas.
Seguridad del usuario: El Fondo de Protección de Bitget (464M$+) cubrirá completamente todas las pérdidas de los usuarios.
⛓️ Acciones en la cadena y fondos congelados
Se activó la lista negra: Los datos on-chain revelan que Circle incluyó en lista negra la dirección etiquetada como "Bitget Exploiter 8" en Etherscan, seguida poco después por Tether.
Valor bloqueado: Aproximadamente 318.000$ en stablecoins (218.023 USDT y 99.990 USDC) más 170,47 ETH ahora están atrapados en la billetera congelada.
La clave: Este congelamiento representa solo una pequeña fracción del botín total. La firma de blockchain MistTrack informa que las billeteras del explotador aún mantienen más de 63.000 ETH, que no pueden congelarse por ningún emisor centralizado.
⚡ Circle bajo la lupa
La acción rápida de Circle esta vez contrasta con el Drift Hack de abril, de 285M$, donde críticos como ZachXBT señalaron congelamientos tardíos de billeteras durante grandes transferencias entre cadenas. Circle reiteró que pone en lista negra los activos cuando legalmente se le exige hacerlo.
👇 ¿Qué opinas sobre el congelamiento de stablecoins centralizadas frente a las tenencias de ETH descentralizadas? ¡Hablemos en los comentarios!
#CryptoNews #Bitget #SecurityAlert #Ethereum #USDT #USDC #CryptoSecurity