

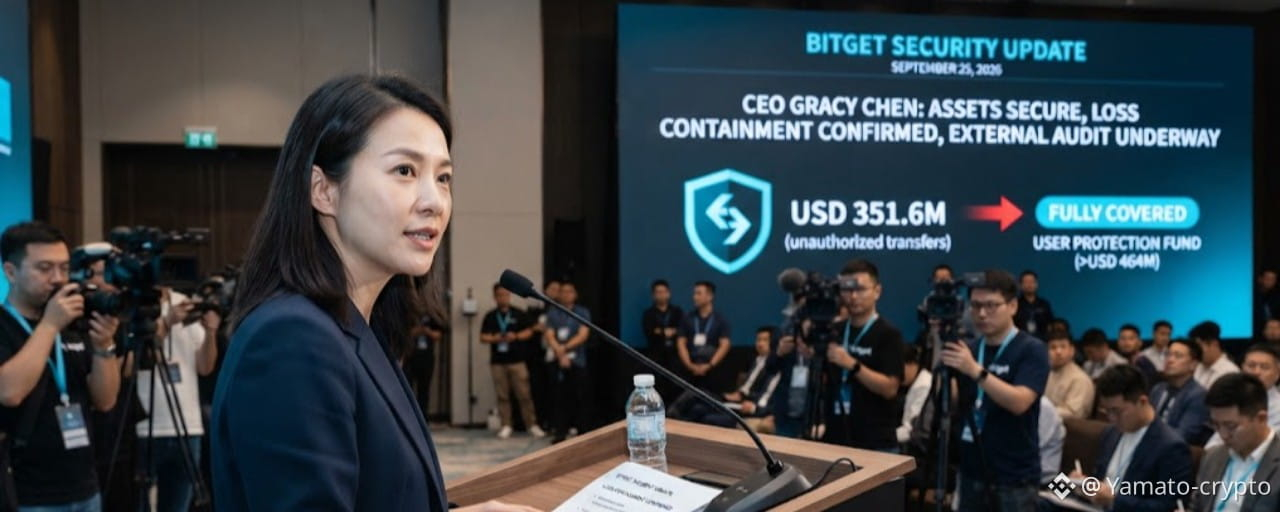
El intercambio Bitget registró transferencias no autorizadas el jueves por un valor estimado de 351,6 millones de dólares. En respuesta al ciberataque, la CEO de la compañía, Gracy Chen, reveló el origen del fallo ayer, 24 de septiembre de 2026.
"El atacante comprometió un servidor crítico en nuestra infraestructura de billeteras, manipuló los registros de transacciones y engañó al sistema de aprobación para que transfiriera los fondos", detalló Chen.
La directiva señaló que la vulnerabilidad no comprometió las claves privadas de los usuarios, por lo que se descartaron los peores escenarios.
Sobre el estado actual del incidente, la directora declaró: "La contención de pérdidas está confirmada. No son posibles más transferencias no autorizadas". Sin embargo, aclaró que "el método específico de intrusión al sistema sigue en investigación activa" y que "se presentará un informe técnico completo una vez se confirme".
Junto con estas indagaciones, se determinó que la brecha implicó la salida de ether $ETH ; avalanche $AVAX ; $BNB



; las stablecoins USDT, USDT0 y USDC; el token XAUT; y otros activos, según lo informado por CriptoNoticias.
En cuanto a los esfuerzos de recuperación tecnológica, la CEO indicó que varios equipos técnicos trabajan simultáneamente para reparar el sistema y reforzar sus medidas de seguridad. También señaló que la plataforma se prepara para reanudar las retiradas.
Sin embargo, al abordar los plazos operativos, la directora especificó: "Anunciaremos un calendario en cuanto se confirme uno; no nos comprometemos con una ventana que no podamos garantizar".
Como parte de este proceso, Chen confirmó hoy, 25 de septiembre de 2026, la integración de auditorías externas mediante la colaboración con expertos independientes de Mandiant y SlowMist. Ambos equipos especializados están realizando un análisis forense exhaustivo del ataque a la infraestructura del intercambio.
En cuanto a los activos de los clientes, la directiva ofreció tranquilidad: "Los saldos de los usuarios permanecen intactos, y el Fondo de Protección de Usuarios de Bitget cubrirá el impacto a nivel de plataforma causado por este incidente". Esta cobertura es viable ya que el fondo de reserva de la compañía supera los 464 millones de dólares, una cifra que cubre la pérdida de 351,6 millones de dólares sin afectar las cuentas de los usuarios.