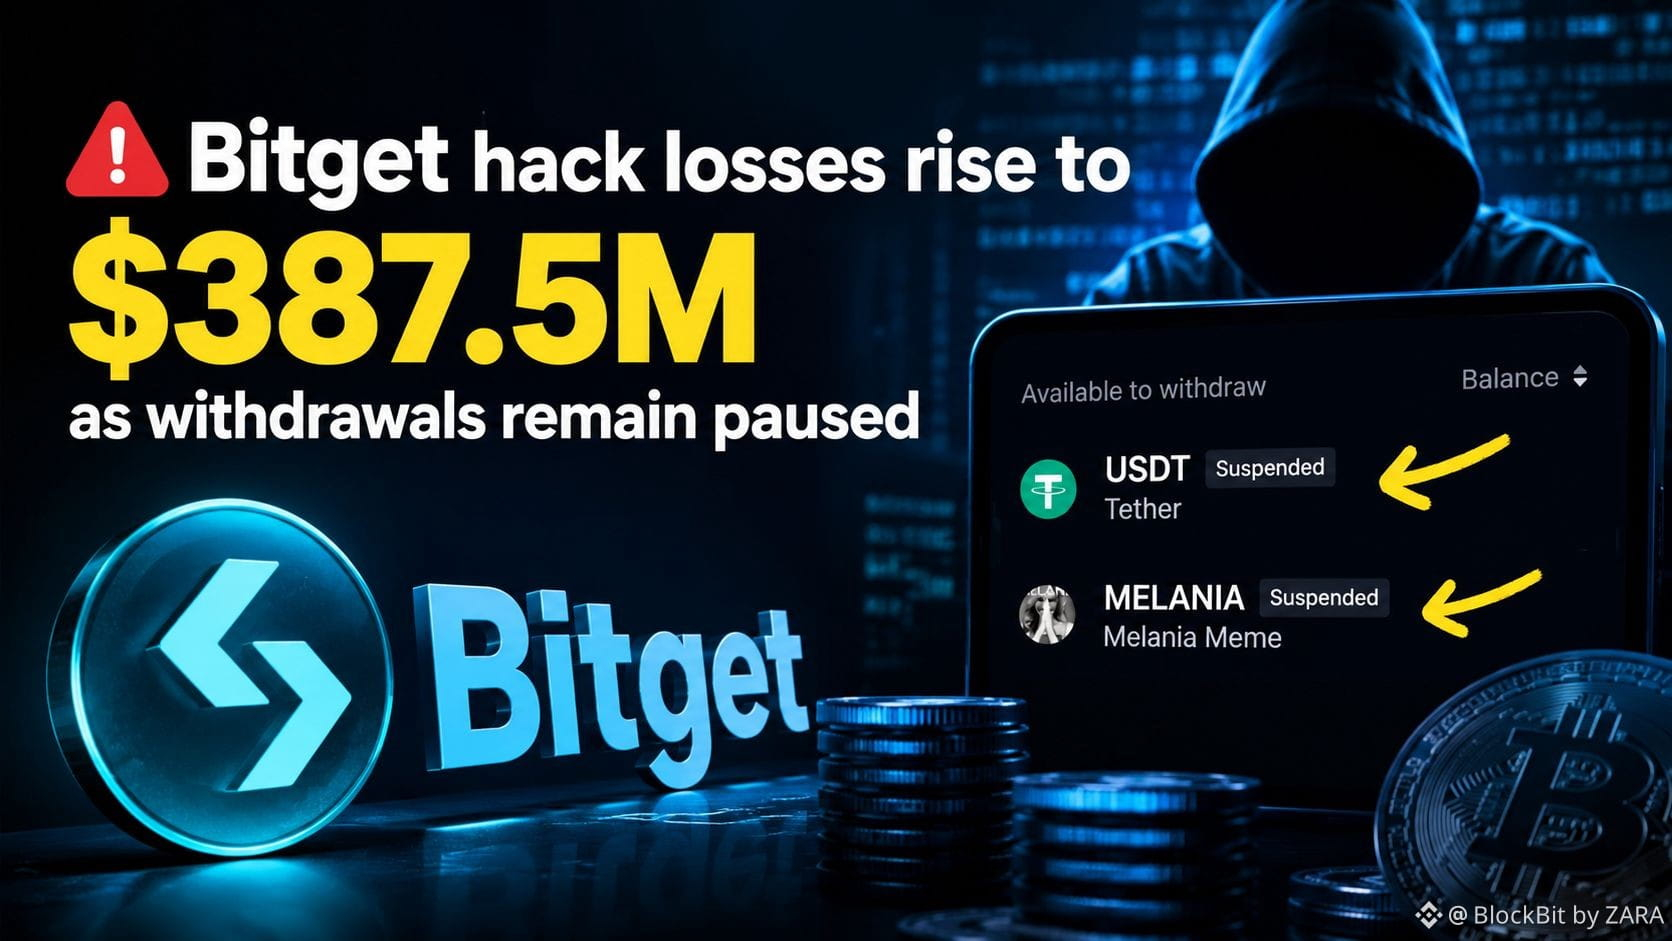
⚠️ Las pérdidas por el hack de Bitget aumentan a 387,5 millones de dólares mientras las retiradas permanecen en pausa
Bitget ha elevado sus pérdidas estimadas por la brecha de seguridad del 24 de septiembre a aproximadamente 387,5 millones de dólares, frente a los 351,6 millones iniciales.
La bolsa afirma que el incremento se produjo después de que una trazabilidad adicional en la cadena de bloques identificara más activos de Zcash y TRON implicados en el incidente original. Esto no representa otro ataque ni transferencias adicionales no autorizadas.
La brecha afectó partes de la infraestructura de las carteras calientes y “warm” de Bitget, mientras que sus carteras frías se mantuvieron seguras. Según la CEO Gracy Chen, los atacantes no robaron claves privadas. En su lugar, supuestamente comprometieron un sistema de backend y suplantaron los datos de las transacciones para que las transferencias no autorizadas parecieran legítimas para el proceso de autorización de la bolsa. La investigación con Mandiant y SlowMist todavía está en curso.
Bitget ha suspendido temporalmente las retiradas, mientras que los depósitos y el trading siguen operativos. La bolsa dice que su Fondo de Protección del Usuario de 464M+ dólares cubre la pérdida reportada.
Los hackers vinculados a Corea del Norte son actualmente el principal sospechoso, pero la atribución no ha sido confirmada de forma independiente, así que no debería presentarse como un hecho establecido.
Bitget también está impulsando esfuerzos de recuperación, con firmas de seguridad de la industria y otras plataformas implicadas en rastrear los activos robados.
La gran pregunta ahora es qué tan rápido Bitget puede reanudar las retiradas y recuperar los fondos afectados...
#PolymarketBankFailureBetsDrawFDICConcern #BlackRockBuildsTokenizedPortfoliosForOndo #BitwiseFilesToListNEARETFOnNYSEArca
Bitget ha elevado sus pérdidas estimadas por la brecha de seguridad del 24 de septiembre a aproximadamente 387,5 millones de dólares, frente a los 351,6 millones iniciales.
La bolsa afirma que el incremento se produjo después de que una trazabilidad adicional en la cadena de bloques identificara más activos de Zcash y TRON implicados en el incidente original. Esto no representa otro ataque ni transferencias adicionales no autorizadas.
La brecha afectó partes de la infraestructura de las carteras calientes y “warm” de Bitget, mientras que sus carteras frías se mantuvieron seguras. Según la CEO Gracy Chen, los atacantes no robaron claves privadas. En su lugar, supuestamente comprometieron un sistema de backend y suplantaron los datos de las transacciones para que las transferencias no autorizadas parecieran legítimas para el proceso de autorización de la bolsa. La investigación con Mandiant y SlowMist todavía está en curso.
Bitget ha suspendido temporalmente las retiradas, mientras que los depósitos y el trading siguen operativos. La bolsa dice que su Fondo de Protección del Usuario de 464M+ dólares cubre la pérdida reportada.
Los hackers vinculados a Corea del Norte son actualmente el principal sospechoso, pero la atribución no ha sido confirmada de forma independiente, así que no debería presentarse como un hecho establecido.
Bitget también está impulsando esfuerzos de recuperación, con firmas de seguridad de la industria y otras plataformas implicadas en rastrear los activos robados.
La gran pregunta ahora es qué tan rápido Bitget puede reanudar las retiradas y recuperar los fondos afectados...
#PolymarketBankFailureBetsDrawFDICConcern #BlackRockBuildsTokenizedPortfoliosForOndo #BitwiseFilesToListNEARETFOnNYSEArca